Parallels Desktop Açığı Yetkisiz Mac Kullanıcılarının Root Erişimi Elde Etmesine Yol Açıyor, Ancak Intel Mac'ler Düzeltmeyi Kuramıyor
Swati Khandelwal 16 Eyl 2026 Vulnerability / Endpoint Security
Parallels Desktop for Mac'te bir açık var. Yazılım şirketi JFrog bu hafta açıkladı. Açık sıradan bir yerel hesabın Mac'te en yüksek erişim seviyesi olan root olarak kod çalıştırmasına izin veriyor.
Saldırı makinede normal kullanıcı olarak zaten çalışan bir koda ihtiyaç duyuyor. Bu yüzden ağ üzerinden çalışmıyor. JFrog düzeltmenin Parallels Desktop 27'de olduğunu söylüyor. Bu sürümü Intel Mac'ler kuramıyor.
JFrog'un güvenlik açığı araştırma ekibine liderlik eden Yuval Moravchick bulguyu Salı günü yayımladı ve buna ParaShells adını verdi. Açık CVE-2026-90894 olarak izleniyor. Bu tanımlayıcıyı JFrog kendisi atadı ve JFrog riski 10 üzerinden 7,8 olarak değerlendiriyor.
Parallels Desktop Mac üzerinde Windows ve Linux'u sanal makinelerin içinde çalıştırıyor. Ürün root olarak çalışan prl_disp_service adlı bir arka plan servisi kuruyor. Servisin işi ana bilgisayar ağını kurmak ve sanal makine paketlerini çıkarmak.
Açık ürünün Mac tarafında bulunuyor. Bu yüzden risk altındaki makine sanal makineler değil, Mac'in kendisi.
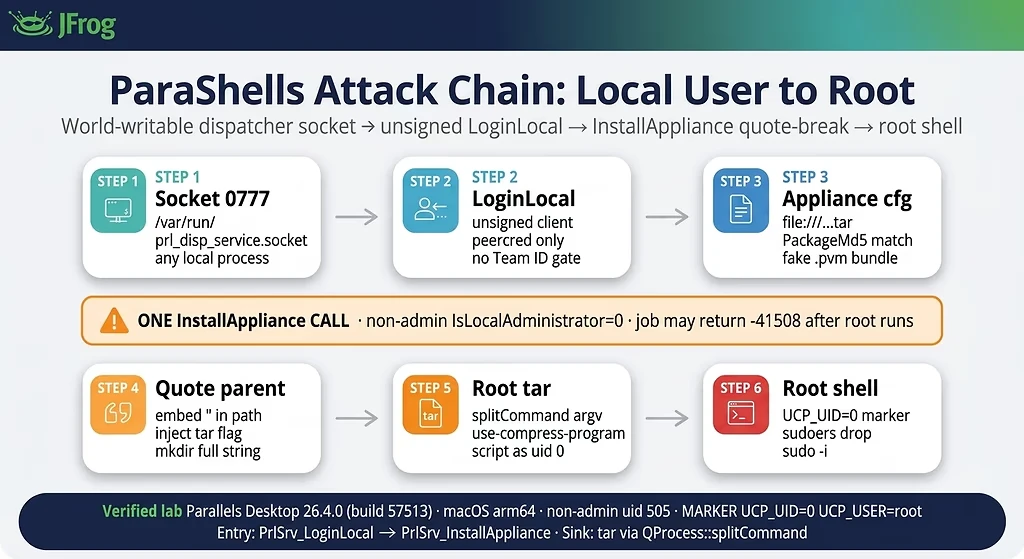
JFrog'un test ettiği makinede servisin dinlediği soket dünya tarafından yazılabilir durumdaydı. Yani Mac'teki herhangi bir program buna bağlanabiliyordu. Ardından gelen giriş çağrısı PrlSrv_LoginLocal, bağlanan sürecin çekirdek tarafından bildirilen kimlik bilgilerini yalnızca kontrol ediyor. Parallels kod imzası gerektirmiyor ve yönetici olmayan bir hesap için de çalışıyor.
Sanal makine aygıtını kurmak için servis çıkarma komutunu tek satırlık metin olarak oluşturuyor: tar -xf "%1" -C "%2". Ardından bu metni Qt'nin QProcess::splitCommand'ı ile ayrı argümanlara geri bölüyor.
Çağıran yeni sanal makinenin nereye gideceğini seçtiği için bu metnin bir kısmını belirliyor. Klasör adının içinde çift tırnak tırnaklamayı erken kapatıyor. Böylece saldırganın koyduğu her şey tar için ek seçenek haline geliyor, yolun parçası olmuyor.
JFrog'un kullandığı seçenek --use-compress-program oldu. Bu seçenek macOS tar'a arşivi önce başka bir programa vermesini söylüyor. Tar burada root olarak çalıştığı için o program da root olarak çalışıyor. JFrog'un test betiği parolasız bir sudo kuralı yazdı ve root kabuğu açtı.
JFrog bunu Parallels Desktop 26.4.0, derleme 57513'te, Apple silikonlu bir Mac'te gösterdi. Normal bir kurulumun saldırının ihtiyaç duyduğu her şeyi zaten sağladığını söylüyor: ürün kurulu, soketiyle birlikte çalışan servis ve düşük ayrıcalıklı yerel bir hesap. Sanal makinenin çalışıyor olması gerekmiyor.
Şirket her derlemeyi kontrol etmedi. "Bu yazı için her eski derlemeyi geriye dönük test etmedik" dedi ve okuyuculara bunun yerine şunu söylemelerini istedi: "Aynı InstallAppliance çıkarma şablonunu ve dünya tarafından yazılabilir dağıtıcı soketini hâlâ açığa çıkaran herhangi bir Desktop kurulumunu kapsam dahilinde kabul edin."
JFrog ayrıca App Store sürümünün servisleri farklı başlatabileceğini söyledi. Altta yatan riskin aynı türden bir sorun olduğunu belirtti. Açığın kullanıldığına dair bir rapor vermiyor ve Parallels hakkında da bir şey yayımlamadı.
JFrog'a göre yerel bir açığın burada önemli olmasının nedeni bu makinelerde normal kullanıcı olarak çalışan kodun yaygın olması. Zararlı bir Homebrew formülü, zehirlenmiş bir npm yükleme betiği veya tehlikeye atılmış bir derleme işi her biri buna örnek olur. Paylaşılan bir laboratuvar veya eğitim Mac'indeki tek zayıf hesap da aynı şekilde.
Düzeltme ve Hangi Derlemede Var
JFrog açığı düzelten değişikliğin Parallels Desktop 27'de olduğunu söylüyor. Danışmanlığı 27.0.0'ın altındaki her şeyi etkilenen olarak listeliyor. Yazısında 27.0.0'ı düzeltilmiş sürüm olarak adlandırıyor ve CVE kaydı 27.0.0'ı etkilenmemiş olarak gösteriyor.
Tarihler uyuşmuyor. JFrog'un kendi açıklama zaman çizelgesi düzeltmenin 27.0.0'da 1 Eylül 2026'da gönderildiğini veriyor. Parallels'in sürüm notları 27.0.0'ı 25 Ağustos 2026'da ve 27.0.1'i 1 Eylül 2026'da gösteriyor.
Bu satırdaki en yeni sürümü kurmak her iki yorumu da kapsıyor. 27.0.1, derleme 58670, her iki tarihten sonra da gönderildi. Parallels CVE-2026-90894 hakkında bir açıklama yayımlamadı. Bu yüzden değişikliğin hangi derlemeye girdiğini gösteren bir satıcı kaydı yok.
Parallels bir düzeltme herkese açık olarak yayımlanana kadar güvenlik açıklarını tartışmadığını söylüyor. Her açığı onaran sürüme eşleyen güvenlik düzeltmeleri listesi Mayıs 2025'ten beri gözden geçirilmemiş ve bunu içermiyor.
Kim Kuramaz
Parallels Desktop 27 Apple silikonlu bir Mac gerektiriyor. Sistem gereksinimleri işlemci için yalnızca Apple silikonu ve işletim sistemi için macOS Sonoma 14.7 veya daha yeni sürümü listeliyor. macOS'un daha eski sürümlerinde, Ventura 13 dahil, yükleyici ürünün daha eski bir sürümünü kuruyor.
Parallels 27. sürümünde Intel Mac desteğini kaldırdı ve değişikliğin kendi planından ziyade Apple'ın planlarını takip ettiğini söylüyor. macOS 26 Tahoe Intel Mac'ler için oluşturulan macOS'un son sürümüydü ve macOS 27 yalnızca Apple silikonu. Bu yüzden macOS 27 için oluşturulmuş bir ürün Intel donanımına kurulamaz.
Intel kullanıcılarına Parallels Desktop 26'da kalmaları söyleniyor. Şirket 25 Ağustos'ta, bu açığın kamuya açıklanmasından üç hafta önce, "Parallels Desktop 26 bugün Intel tabanlı Mac bilgisayarları tamamen destekliyor ve bu değişmeyecek" diye yazdı ve Intel kullanıcılarının 26. sürümü kullanmaya devam edebileceğini ve "gelecekteki güvenlik ve bakım güncellemelerini bekleyebileceğini" ekledi.
JFrog'a göre bu satırda bu düzeltme yok. Danışmanlığı "26.x satırında kalan ana bilgisayarlar, 26.4.2 dahil, bu çıkarma değişikliğine sahip değil" diyor. JFrog'un 26.4.1 veya 26.4.2'yi test ettiğini söylemiyor ve yazısında eski derlemeleri kontrol etmediğini belirtiyor.
26. sürüm için Parallels'in sürüm notları da böyle bir düzeltme tanımlamıyor. Bu satırdaki en yeni derleme 26.4.2, 8 Eylül 2026'da çıktı ve notları Enterprise sürümünde dağıtım sorununa yönelik tek bir değişikliği listeliyor.
Bu notlar kısa ve genellikle bir güncellemenin yalnızca "genel istikrar ve güvenlik sorunlarını ele aldığı"nı belirtiyor. Bu yüzden hiç belgelenmemiş bir onarımı dışlamıyor.
27. sürümü çalıştıramayan bir Mac'in dolayısıyla JFrog'un düzeltilmiş olarak tanımladığı bir derlemesi yok. Parallels değişikliğin 26. sürüme ulaşacak mı söylemedi ve yayımladığı hiçbir şey bir tarih belirlemiyor.
Çıkarma değişikliği var mı
Kurulabilir mi
Parallels Desktop 27
27.0.1 (58670), 1 Eylül 2026
Evet, JFrog'a göre, 27.0.0'ı adlandırıyor
macOS Sonoma 14.7 veya daha yeni sürümünde Apple silikonlu Mac'ler
Parallels Desktop 26
26.4.2 (57518), 8 Eylül 2026
Hayır, JFrog'a göre
Intel ve Apple silikonlu Mac'ler
Nasıl Kontrol Edilir ve Şimdi Ne Yapılmalı
İki salt okunur komut bir Mac'in tehlikede olup olmadığını gösteriyor. İlki kurulu sürümü bildiriyor. İkincisi servis soketinin her yerel sürece açık olup olmadığını bildiriyor.
defaults read "/Applications/Parallels Desktop.app/Contents/Info" CFBundleShortVersionString
ls -l /var/run/prl_disp_service.socket
JFrog 26.4.0'a yakın bir derlemede srwxrwxrwx gösteren bir soketin yama yapılmış bir derleme onaylanana kadar tehlikede kabul edilmesi gerektiğini söylüyor. Her iki komut da yalnızca tehlikeye maruz kalmayı gösteriyor ve hiç kimsenin açığı kullanıp kullanmadığını göstermiyor.
Her makine düzeltilmiş bir derlemeye geçene kadar JFrog'un tavsiyesi yerel olarak kimlerin giriş yapabileceğini sınırlamak. Savunmasız bir kurulumda herhangi bir yerel hesap servise ulaşabiliyor. Ayrıca kuruluşta Parallels Desktop'ı olan her Mac'in listelenmesini öneriyor.
Cihaz yönetimiyle güncelleme gönderen yöneticiler önce sürüm kurallarını kontrol etmeli. Parallels yeni büyük sürümleri otomatik olarak gönderen bir politika Intel Mac'lerde 27. sürümü kurmaya çalışacak ve başarısız olacak. Bu makinelerin 26. sürümde kalmasını tavsiye ediyor.
Yayımlanan materyallerin hiçbiri düzeltilmiş bir derlemenin kurulumunun saldırganın zaten aldığı erişimi kaldırıp kaldırmadığını söylemiyor. JFrog root'a ulaşan bir saldırganın launchd üzerinden bir tutunma noktası koruyabileceğine dikkat çekiyor. Ürün güncellemesi bunu temizlemiyor.