
Swati Khandelwal — 23 Ekim 2026 Açıklık / Web Güvenliği
PHP, kritik PHP2Shell açıkları için acil düzeltmeler yayınlamasının üzerinden iki gün geçtikten sonra, saldırganın bir web sunucusunda kod çalıştırabileceği başka bir yol konusunda uyardı.
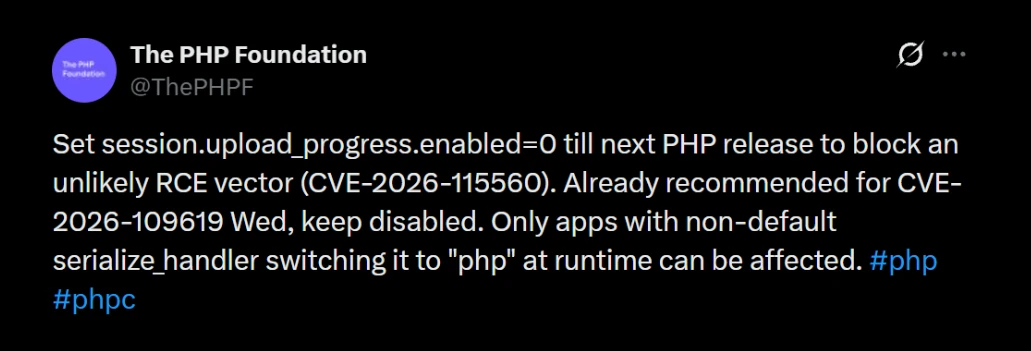
Yeni sorun, CVE-2026-115560 olarak tanımlandı. Sorun yalnızca alışılmadık şekilde yapılandırılmış web uygulamalarını etkiliyor ve PHP bunu düşük olasılıklı bir risk olarak görüyor. Proje bu sorun için acil bir düzeltme yayınlamıyor. Bunun yerine, bir sonraki rutin sürümde düzeltme sunulana kadar session upload progress adlı özelliğin kapatılmasını öneriyor.
Uyarı, 23 Ekim'de yayımlanan kısa bir bilgilendirme duyurusunda geldi. Bu uyarı, 21 Ekim'deki acil sürümü takip ediyor. Söz konusu sürüm, saldırganın hesap olmadan sunucuda kod çalıştırabilmesini sağlayan kritik iki PHP2Shell açığını, CVE-2026-109618 ve CVE-2026-109619'ü düzeltmişti. Bu açıklar PHP 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürümlerinde yama edildi. Yeni sorun ayrıdır ve bu sürümlerle düzeltilmiyor.
Risk altında yalnızca dar bir yapılandırma var. PHP'ye göre sorun, bir web uygulamasının aşağıdakilerin tümünü yaptığı durumda ortaya çıkabilir: yapılandırmasında session.serialize_handler seçeneğini php_binary veya php_serialize olarak ayarlar, ardından çalışırken ini_set() çağrısıyla bu seçeneği php olarak değiştirir ve bu değişikliği session_start() çağrısından önce yapar.
Session upload progress özelliğinin de açık kalması gerekiyor. Çalışma sırasında serialize handler'ı hiç değiştirmeyen bir uygulama bu özelliği açık bırakabilir ve bu yolla risk altında olmaz. PHP, bu yapılandırmanın pratikte pek görülmeyeceğini belirtiyor.
Alınacak önlem tek satırlık. PHP, bir sonraki rutin hata düzeltme sürümü çıkana kadar session.upload_progress.enabled=0 olarak ayarlanmasını öneriyor. Bu ayar, 21 Ekim'deki CVE-2026-109619 duyurusunda da hafifletme önlemi olarak zaten listelenmişti.
Bu ayarı o zaman uygulayıp yerinde bırakanların yeni sorun için başka bir şey yapmasına gerek yok. Session upload progress varsayılan olarak açık gelir ve bir uygulamanın dosya yükleme ilerlemesini takip etmesini sağlar.
Yapılandırma yaygın olmadığı için PHP düzeltmeyi acil olarak değil, düzenli sürüm döngüsünün parçası olarak ele alıyor ve bir sonraki sürümle birlikte CVE-2026-115560 için tam bir duyuru yayımlayacak.
PHP, hangi sürümlerin etkilendiğini, düzeltmenin hangi sürümlere gireceğini ya da bir şiddet puanı belirtmedi. Yeni sorunun CVE-2026-109619 ile aynı kök nedene sahip olup olmadığını da söylemedi.
CVE-2026-115560'ın istismarı bildirilmemiş; 21 Ekim'den bu yana bildirilen saldırılar önceki iki PHP2Shell açığını hedefliyor.
Ayrıca, iki önceki PHP2Shell açığının istismarları arttı. Amazon, kovanlarının 17 Ekim'de, açıkların duyurulmasından dört gün önce CVE-2026-109618 ve CVE-2026-109619'a yönelik bir istismar girişimi kaydettiğini söyledi. Cloudflare ise girişimlerin 21 Ekim duyurusunun ardından 45 dakika içinde on binlerden, 22 Ekim'in başlarına kadar milyonlara yükseldiğini belirtti.
Sophos ve Arctic Wolf'a göre saldırganlar açıkları Mirai botnet varyantı kurmak için kullanmaya çalıştı. Bu girişimler şimdiye kadar başarısız oldu: Previdian, Wordfence ve diğerleri tarama ve sondalama bildiriyor ancak doğrulanmış kod çalıştırma raporu yok ve araştırmacılar güvenilir bir istismarın beklenenden daha zor inşa edildiğini söylüyor. Bu faaliyet 21 Ekim'de yama edilen iki açığı hedefliyor, saldırıya uğradığı bildirilmeyen CVE-2026-115560'ı değil.


