Tehdit aktörlerinin CVE-2026-109618 ve CVE-2026-109619 olarak izlenen PHP2Shell açıklarının kötüye kullanılmasının ardından post-sömürü faaliyetlerinde ajan tabanlı yapay zekâ platformlarını kullandığı gözlendi.
"Bir olayda saldırganlar Avrupa'da bir hükümet kurumunu hedef aldı ve ilk sömürünün ardından iki saat içinde parola karmalarına ve çok faktörlü kimlik doğrulama sırlarına başarıyla ulaştı," diye belirtti Palo Alto Networks Unit 42.
"Ayrıca Active Directory'ye NTLM-relay tüneli kurdular ve Domain Admin ayrıcalık yükseltme girişiminde bulundular."
Ağ güvenliği şirketi, kimliği belirsiz saldırganın ele geçirilen uç noktayı numaralandırdığını da gözlemlediğini söyledi. Komutlar ve davranışsal işaretler, ajan tabanlı bir saldırganın işi olduğunu düşündürüyor.
Bunlar, aşağıdakileri kolaylaştırmak için verilen komutları içeriyor:
Kimlik doğrulama veritabanının çalınan kimlik bilgileriyle taranması, parola karmaları ve iki faktörlü kimlik doğrulama sırlarını hedefleme.
Etki alan denetleyicisine anonim LDAP sorgularıyla curl tabanlı Active Directory taraması yaparak yönetici hesabını bulma girişimi.
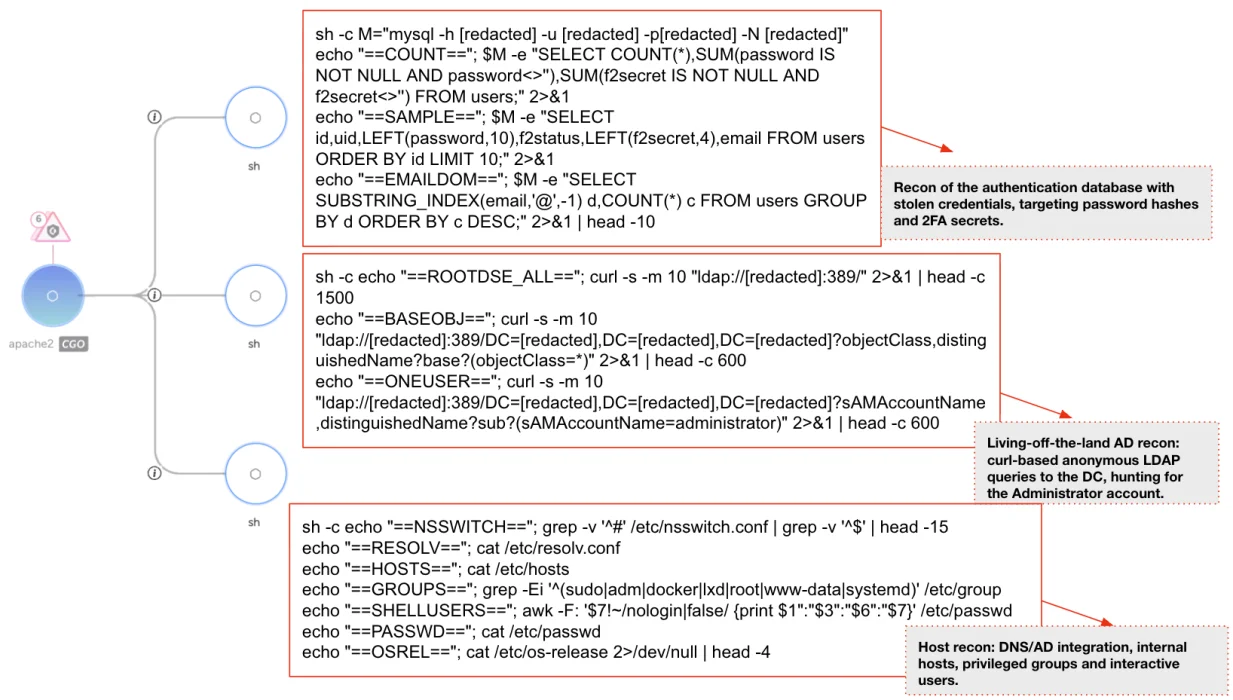
DNS/AD entegrasyonu, dahili ana makineler, ayrıcalıklı gruplar ve etkileşimli kullanıcıları avlamak için ana makinenin taranması.
"Her komut partisi ==SHELLUSER== ve ==PASSWD== gibi bölüm başlığı sınırlayıcılarıyla sarılıyor," diye ekledi. "Bu sınırlayıcılar, bir yapay zekâ modelinin okuyabileceği makine tarafından ayrıştırılabilir çıktı üretiyor."
Kuzey Kore'ye Bağlı Şüpheli Kampanya PHP2Shell'i Hedefliyor
CYFIRMA'nın 21 ele geçirilen düğümden küresel PHP altyapısını aktif olarak tarayan PHP2Shell kullanan şüpheli Kuzey Kore bağlantılı bir kampanya ortaya çıkardığını söylediği bir dönemde açıklama geldi.
CYFIRMA'nın kurucusu ve CEO'su Kumar Ritesh, The Hacker News'e "Tarama kasıtlı olarak düşük hacimli ve tempolu," dedi. "Düğümler engelleme veya hız sınırlaması belirtisinde ilk işaretinde döndürülüyor ve terk ediliyor, böylece eşik tabanlı uyarı bunun yakalanması pek olası değil."
Hedefler, ABD, Japonya, Güney Kore, Tayland, Endonezya, Avustralya, Tayvan, Hindistan, Singapur, BAE, Suudi Arabistan ve AB'de bulunan 216 yama uygulanmamış veya kısmen giderilmiş ana bilgisayardan oluşan bir set. Ana bilgisayarlar hükümet, finans kurumları, lojistik, havalimanları ve havacılık, imalat ve çevrimiçi işlem platformlarına yayılıyor.
"Kampanya, daraltılmış bir hedef kümesinin aktif, yavaş ve düşük profilli taramasına geçti," dedi CYFIRMA. "Önceliklendirilmiş sektörlerde ve coğrafyalarda faaliyet gösteren kuruluşların kasıtlı hedefleme kapsamında olduklarını varsaymaları gerekiyor."
I2P üzerinden kapalı bir kanal aracılığıyla koordine edilen faaliyet, orta düzeyde güvenle Lazarus Group ekosistemine bağlı olduğu değerlendirilen Korece konuşan bir operatöre atfedildi. CYFIRMA'ya göre I2P kanalında aktif olan iki kullanıcı adı 전창혁 2 aka Jeon Chang-hyuk 2 ve 최아린 aka Choi A-rin, daha önce tehdit aktörleri için gizli operasyonlar yürütürken gözlemlenmiş.
Ritesh, "Korece konuşan operatörler kanalı hedef listelerini, sömürü barındırma altyapısını ve DPRK hedefleriyle tutarlı görevlendirme ve önceliklendirmeyi paylaşmak için kullandı," dedi. "Ele geçirilen sohbet, Kuzey Kore Munhwaŏ lehine özgü kelime dağarcığı ve yazım kullanıyor, Güney Kore standardından farklı."
Kampanyayı Lazarus kümesine bağlayan diğer birincil göstergeler şunlar:
Lazarus'un daha önce web varlıklarını sömürmek için kullandığı komuta ve kontrol altyapısı.
Lazarus Group'un belgelenmiş geçmişi, SyncHole suikast kampanyasında gözlemlendiği gibi PHP ve WordPress sunucularını C2 ve PHP ve ASP web kabukları yerleştirme amacıyla tehlikeye atma.
Finansal kurumları mali ve kripto para hırsızlığı için ihlal etme geçmişiyle uyumlu olarak özellikle çevrimiçi işlem platformları olmak üzere devlet kurumları ve bankaları önceliklendirme.
"Sömürü bir sonraki adım," dedi CYFIRMA. "Operatörler en umut verici hedefleri aynı gün kısa listeye alacaklarını ve ardından hangi genel açıkları uyarlayacaklarını seçeceklerini söylediler."
Diğer Sömürü Çabaları ve Önlemler
Defused Cyber, 25 Ekim 2026'da X'te paylaştığı bir gönderide PHP2Shell taramalarının Palo Alto Networks GlobalProtect honeypot'larını da hedef aldığını gördüğünü söyledi. Faaliyet 204.76.203[.]7 adresinden kaynaklanıyor, bilinen bir kitle sömürüsü IP adresi.
Tehdit istihbaratı şirketi, "İstekler PHP_SESSION_UPLOAD_PROGRESS işaretçisi 'p2s-rider' taşıyor ve yük yok bir sahte dosya yüklemesi içeriyor, bu da savunmasız yükleme-ilerleme davranışını kontrol eden ve muhtemelen Palo Alto cihazlarının hedef listesini oluşturan birini gösteriyor," dedi.
Hem CVE-2026-109618 hem de CVE-2026-109619, varsayılan PHP yapılandırmalarında uzaktan kod çalıştırmaya yol açabilen kritik açıklar. Güvenlik açıkları, kamuya açıklanmasının ardından yaygın tarama çabalarına tanık oldu ve Cloudflare, milyonlarca sömürü girişimi tespit ettiğini belirtti.
Datadog, "Bir saldırganın iki ana kısıtlaması var: bir isteği doğru anda tahsis başarısızlığına uğrayacak şekilde boyutlandırması gerekiyor ve ASLR'yi yenerek geçerli bellek adreslerini bulması gerekiyor," dedi. "Sömürü, istek gövdesi içinde kabul edilecek kadar küçük ama anahtarının kopyalanması bellek_limit'i aşacak kadar büyük bir alan adına ihtiyaç duyuyor."
"PHP bir form alanı adını ayrıştırdığında, yol boyunca birkaç kopya oluşturur. Saldırgan bu ek belleği, PHP adını bir hash tablosuna kopyalarken bir tahsis başarısızlığına zorlamak için kullanır."
ReliaQuest, 22 Ekim 2026'da yayımladığı güncellemede CVE-2026-109618'i kontrollü bir laboratuvarda yeniden ürettiğini ve savunma ekiplerinin sömürüyü tanımlamasına yardımcı olabilecek bir dizi hatayı gözlemlediğini söyledi.
"Bu test, PHP hata, Apache erişim, Apache hata ve sistem günlükleri arasında savunma ekiplerinin sömürüyü tespit etmesine yardımcı olabilecek belirli bir eser dizisini belirledi," dedi. "Savunma ekipleri şu diziye odaklanmalı: bir POST isteği 500 hatası döndürür, PHP bellek tükenmesi ve yığın bozulması bildirir ve isteği işleyen Apache çalışanı çöker."
PHP Foundation, yalnızca 'olası olmayan bir yapılandırma ve uygulama kodu kombinasyonu altında' ortaya çıkabilen üçüncü bir uzaktan kod çalıştırma açığı CVE-2026-115560 konusunda uyarıda bulundu. Sorunun düzenli sürüm döngüsünün bir parçası olarak ele alınması bekleniyor.
Foundation, "Bir uygulamanın yapılandırmasında session.serialize_handler'ı php_binary veya php_serialize olarak ayarlaması ve ardından session_start() çağrılmadan önce ini_set() ile php'ye geçirmesi gerekiyor," dedi. "Oturum yükleme ilerlemesi de etkin kalmalı. Uygulamalar çalışma zamanında serialize işleyicisini asla değiştirmezse özelliği etkin tutabilir."
Xint, bir ana bilgisayarın PHP2Shell'e açık olup olmadığını kontrol etmek için bir tarayıcı yayınladı ve uzaktan kod çalıştırmanın herhangi bir PHP betiğinde mümkün olduğunu, session_start() ve unserialize() gibi kod çözmenin gerçekleştiği uygulamalarda da mümkün olduğunu belirtti.
Bitsight'ın internet çapındaki taramaları, PHP veya PHP ile ilgili yazılım çalıştıran yaklaşık 37 milyon internete bakan sistem olduğunu gösteriyor ve maruziyetlerin çoğu ABD, Almanya, Fransa, Hollanda ve Japonya'da.
Bitsight, "PHP, içerik yönetim sistemlerinden çevrimiçi mağazalara ve özel dahili araçlara kadar web'in çok büyük bir kısmını çalıştırıyor," dedi. "Çalışma zamanındaki bir kusur uygulama kodunu değiştirerek onarılamaz ve bir web uygulama güvenlik duvarı veya eklenti güncellemesi bunu ortadan kaldırmaz. Boşluğu kapatmanın tek yolu ana bilgisayarda PHP'yi güncellemektir."