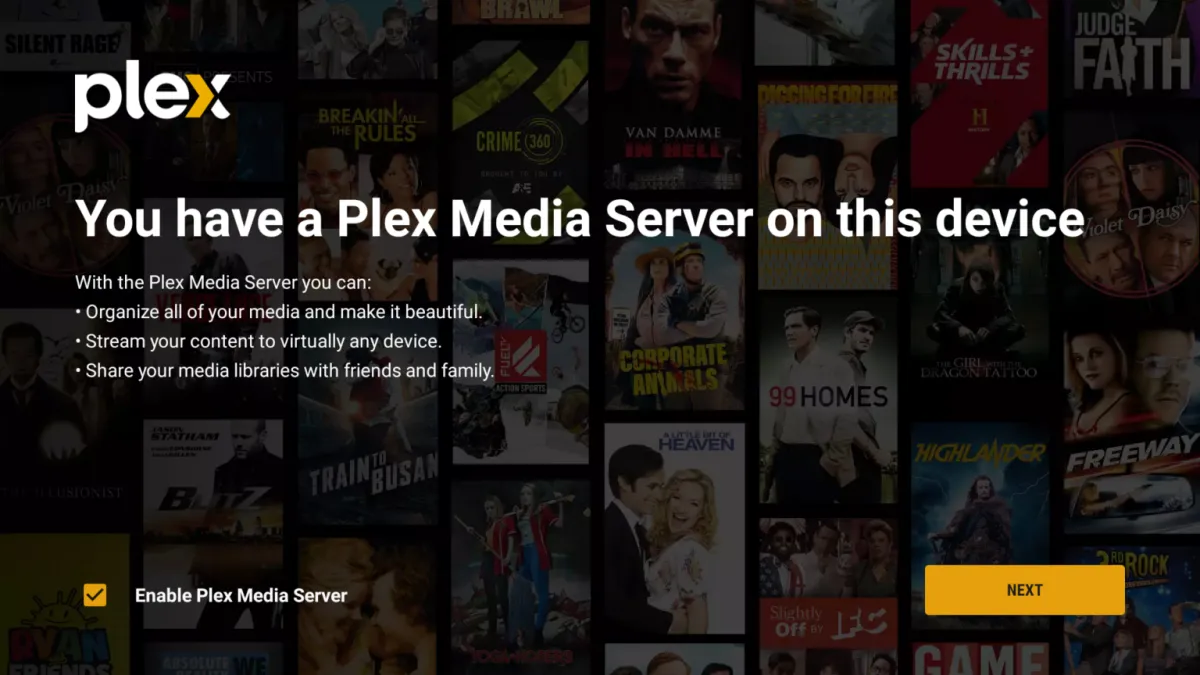
Plex Media Server'da yakın zamanda kapatılan güvenlik açıkları aktif saldırılarda istismar ediliyor. Araştırmacıya göre başarılı saldırılar, cihazlara kripto madencisi ve konut proxy uygulamaları dahil kötü amaçlı yazılım yüklüyor.
Plex, geçen ayın başında dört güvenlik açığını kapattı. Üç hafta sonra yayımlanan CVE bildirimleri beş açık ortaya koydu ve bunlardan biri 10 üzerinden 8.6 şiddet puanı aldı. Geçen hafta bir araştırmacı, dört açığı birleştirerek uzaktan kod çalıştırma sağlayan bir istismar paylaştı. Zincire araştırmacı Plex2Shell adını verdi.
Karmaşık istismar zinciri
Yeni ayrıntılar, ayrı bir araştırmacının istismar zincirini izlemek için bir honeypot oluşturmasına olanak sağladı. Araştırmacı, simüle edilen Plex sunucusunun aktif taranmasını bir gün içinde görmeye başladı ve sonunda cihazları enfekte etmeye yönelik başarılı denemeler gerçekleşti. Şu ana kadar başarılı saldırılar iki yük yüklüyor. Biri, cihazı kullanarak kripto para madenciliği yapıp kazancı saldırganın kontrolündeki bir cüzdana aktaran kripto madencisi. Diğer yük ise konut proxy yazılımı; bu yazılım, internet trafiğini enfekte edilen kutu üzerinden yönlendirerek kişilerin internet faaliyetlerini anonimleştirmesine olanak tanıyor.
İkinci araştırmacı yazdı: "Plex konut IP'sinde barındırılabiliyor ve tehdit aktörlerinin kurumsal VPN'lere ve e-postalara erişmek için konut IP proxy'sine sahip olmak isteyeceğini düşünüyorum."
Yayımlanan istismar zinciri, ilk araştırmacının Plex'e gönderdiği hata bildirimine eklediği bir kanıt konsept saldırısının parçasıydı. Karmaşık kod, kimlik doğrulaması gerektirmeyen SSRF gerçekleştirme, loopback pivot, güvenlik belirteci çalma, yük iletimi ve son olarak yükün çalıştırılması dahil bir dizi adımı tamamlıyor. Hata bulucusu, istismar zincirini geliştirmek için yapay zekayı "yoğun" şekilde kullandığını söyledi. Adımlar şöyleydi:
Recon: Sistemi mantıksal bileşenlere ayır. Kullanıcı girdisinden tehlikeli bir noktaya giden her yolu haritala.
Hunt: Bileşen başına odaklı güvenlik açığı avı.
Verify: Her bulguyu çürütmeye çalışacak ayrı bir ajan oluştur. Çürütemiyorsa açık muhtemelen gerçek.
Araştırmacı yazdı: "Bu, LLM'ye 'Plex'i hackle' demenin meselesi değildi." "Saatler süren yinelemeli çalışma, çıkmazlar ve öncelik yeniden belirleme vardı. Ne arayacağı ve neyi önceliklendireceği konusundaki tüm yargı kararları benimimdi. LLM bu süreci önemli ölçüde hızlandırıyor, daha üst seviyede kalıp süreci yönlendirmeme olanak tanıyor."
Plex temsilcileri sorulara hemen yanıt vermedi.
Plex kullanan herkesin 1.43.3 sürümünü çalıştırdığından emin olması gerekiyor. Yazılım otomatik güncelleme alacak şekilde yapılandırılabilir ya da kullanıcılar manuel olarak indirebilir. Aktif istismar nedeniyle güncel olmayan sürümler derhal güncellenmeli. Bunun ötesinde kullanıcıların medya sunucularını doğru şekilde güvence altına almaya özen göstermesi gerekiyor. En güvenli seçenek, erişimi yerel ağlarla sınırlayıp internete hiç açmamak. Bu seçenek birçok faydalı özelliğin kullanılmasını engelliyor. Bir cihazı açık internete bağlarken, varsayılan 32400 portunu kullanmak yerine trafiği bir ters proxy üzerinden yönlendirmek bir seçenek. Kullanıcılar ayrıca yalnızca güvenli Plex uygulamalarını kullanmalı. Elbette güçlü parolalar şart.