

Red Heron adıyla izlenen ve Çin bağlantılı olduğundan şüphelenilen bir tehdit aktörü, Gitea'da yakın zamanda ortaya çıkan bir güvenlik açığını hızla kullanarak internete açık sunucuları hedef alan çok uluslu bir sızma kampanyası yürüttü.
Acronis Tehdit Araştırma Birimi (TRU), analizinde şu bilgileri verdi: "Red Heron, yedi ülkede 1.386 Gitea sunucusunu taradı ve Tayvan merkezli 477 sisteme ait ayrı bir veri seti tuttu." Birime göre faaliyet, kaynak kodu hırsızlığından kalıcı erişime, kimlik bilgisi toplamaya ve ağ içinde yayılmaya kadar ilerledi; saldırganlar üç düğümlü bir Proxmox kümesinde kök (root) seviyesinde erişim bile elde etti.
Kampanya sonucunda Kanada'da 2, Arjantin'de 1, Tayvan'da 4, ABD'de 4, Katar'da 1 ve Sri Lanka'da 1 kuruluşun ele geçirildiği doğrulandı. Tehdit aktörü, hedefleri sınıflandırırken Basitleştirilmiş Çince etiketler kullandı; hedefler arasında savunma, seçim, enerji, havacılık, telekomünikasyon, kamu, kamu güvenliği ve araştırma sektörleri yer aldı.
Singapur merkezli siber güvenlik şirketi, Red Heron'un Çin bağlantılı bir yapı içinde faaliyet gösterdiğini orta düzeyde güvenle değerlendiriyor. Bu değerlendirmenin dayanakları arasında Basitleştirilmiş Çince kullanımı, grubun Tayvan'ı sistematik olarak Çin'in bir parçası şeklinde sınıflandırması ve hedef profilinin Çin'in istihbarat toplama öncelikleriyle örtüşmesi bulunuyor.
Saldırganlara ait bir hazırlık (staging) sunucusunun incelenmesi, JITTERLY adı verilen C++ tabanlı bir Linux implantını ortaya çıkardı. Bu implant; komut satırı çalıştırma, dosya aktarımı, işlem sonlandırma, ağ tünelleme, etkileşimli terminal erişimi ve ağ içinde ilerleme gibi 30'dan fazla sızma sonrası komutu destekliyor. JITTERLY, daha önce Temmuz 2026'da "dmpdump" takma adlı bir araştırmacı tarafından belgelenmiş ve AdaptixC2 ajanıyla benzerlikler taşıdığı belirtilmişti.
Arka kapının içinde, daha önce hiç belgelenmemiş SIXZUT adlı bir LD_PRELOAD rootkit'i de bulunuyor. Bu rootkit, 15 farklı Linux işlevini değiştirerek dosyaları, işlemleri ve ağ bağlantılarını gizleyebiliyor. Böylece kötü amaçlı faaliyetin izlerini örtüyor, zararlı yazılımın tespit edilip sonlandırılmasını engelliyor; sonlandırılsa ya da silinse bile kendini yeniden başlatıyor.
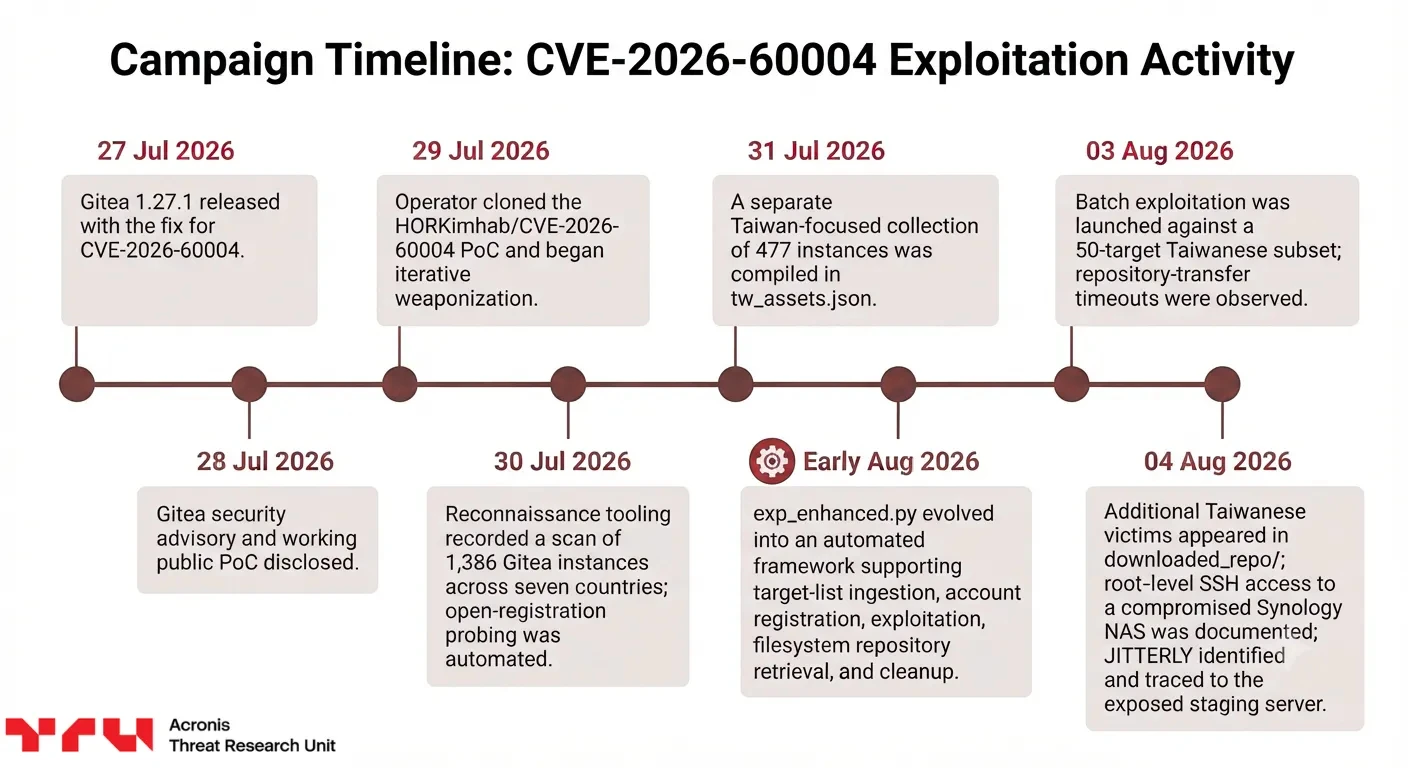
Red Heron'un, Gitea'daki kritik uzaktan kod çalıştırma açığı CVE-2026-60004'ü silah haline getirdiği gözlendi. Grup, 29 Temmuz 2026'dan itibaren açığa yönelik kamuya açık istismar kodunu, "exp_enhanced.py" adlı tam donanımlı otomatik bir Python çerçevesine dönüştürerek yedi ülkede binlerce sunucuyu taradı.
Güvenlik araştırmacısı Subhajeet Singha, "Açığın Temmuz 2026'da duyurulmasından günler sonra Red Heron, kamuya açık kavram kanıtı kodunu; hesap açabilen, savunmasız sunucuları istismar edebilen, depoları çalabilen ve seçili izleri silebilen otomatik bir çerçeveye dönüştürdü" dedi. Singha, kampanyanın, şirket içinde barındırılan geliştirme platformlarındaki N-day açıklarının kaynak kodunu, kimlik bilgilerini, gizli anahtarları ve bağlı altyapıyı ne kadar hızlı açığa çıkarabildiğini gösterdiğini vurguladı.
Tayvan'daki bir ortamda tehdit aktörünün, savunmasız bir Gitea sunucusundan yola çıkıp üç düğümlü bir Proxmox kümesinde kök seviyesinde yönetici erişimine ulaştığı görüldü. Hazırlık sunucusunun derinlemesine incelenmesi, saldırganın diğer yöntemlerini de gün ışığına çıkardı:
Saldırgan, CVE-2026-60004 istismarını kopyalamadan önce aynı altyapıyı kullanarak 10 ülkedeki 18 Joomla tabanlı web sitesini "exp.py" adlı bir Python betiğiyle hedef aldı. Bu hedefler arasında Hindistan merkezli bir yurt dışı eğitim danışmanlık şirketi ve ABD merkezli bir BT yönetilen hizmet sağlayıcısı da bulunuyor.
Arjantin merkezli bir algoritmik ticaret şirketinde kapsamlı keşif faaliyeti yürüttü.
Tayvanlı bir endüstriyel otomasyon şirketinden veri sızdırdı. Çalınan veriler arasında bir SCADA/HMI aracına ait yüzlerce depo, IoT platform entegrasyonları, bir ağ dinleme aracı, sunucu yapılandırmaları, bir gözetim ve izleme ürünü ile kurum içi iş uygulamaları vardı.
Katar merkezli bir hedeften; bir öğrenme yönetim platformu, bir yapay zeka sohbet robotu, iş akışı otomasyon araçları ve WordPress eklentileri dahil veriler sızdırdı.
Kanadalı bir yenilenebilir enerji şirketinin altyapısını kapsamlı şekilde haritaladı; depoları, yapılandırma gizli anahtarlarını, kurum içi token'ları, SSH sunucu anahtarlarını ve kurum içi uygulamaları dışarı aktardı.
Singha, "Saldırgan, otomatik Gitea istismarını yapılandırılmış hedef seçimiyle birleştirerek depo hırsızlığından kimlik bilgisi toplamaya, kalıcı erişime ve kurban ortamlarında yanal harekete kadar ilerledi" dedi. Singha'ya göre grubun seçimler, savunma, enerji, kamu ve araştırma kurumlarına odaklanması, fırsatçı taramaların yanında bilinçli bir istihbarat toplama önceliğine işaret ediyor.



