
Rusya destekli devlet sponsorlu siber saldırı grubu Sandworm, geçen yıl Ukrayna'da bir lojistik şirketini hedef alan yıkıcı bir veri silme saldırısı için başka bir tehdit aktörüyle iş birliği yaptı.
ESET'e göre saldırıda UAC-0099 (diğer adıyla Earth Sirrush) 16 Temmuz 2025'te hedefe, kötü amaçlı ekli bir spear-phishing e-postasıyla ilk erişimi sağladı ve bu da MATCHBOIL adlı indirici aracılığıyla MATCHWOK arka kapısının konuşlandırılmasına yol açtı.
Faaliyet sonunda tehdit aktörünün erişimi Sandworm'a devretmesiyle sonuçlandı ve Sandworm, tutunmayı sağladığı tarihten iki aydan fazla bir süre sonra 17 Eylül 2025'te veri silme saldırısını gerçekleştirdi.
Saldırıyı öne çıkaran nokta, UAC-0099'un daha önce belgelenmemiş MythicRatatoskr adlı arka kapıyı kullanması oldu. Bu arka kapı, Yggdrasil mesh ağı içinde barındırılan bir komuta ve kontrol (C2) sunucusuyla iletişim kuruyor. Arka kapı, MATCHWOK'un çalıştırılmasından bir gün sonra konuşlandırıldı.
Arka kapının geliştirilmesine Aralık 2024 ile Şubat 2025 arasında başlandığına dair işaretler var. İşlevi oldukça basit: kurban meta verilerini C2 sunucusuna gönderiyor, yeni komutları sorguluyor, komut çıktısını iletiyor, ekran görüntüsü alıyor ve dosya yükleyip indiriyor.
Ayrıca mevcut çalışma dizinini değiştirebiliyor, dizin içeriğini listeleyebiliyor, C2 sunucusu URL'sini değiştirebiliyor, "cmd.exe" üzerinden kabuk komutu çalıştırabiliyor ve ters SOCKS5 proxy'si başlatabiliyor. Bazı örneklerde, Yggdrasil ağına hemen bağlanmamak ve tespitten kaçınmak amacıyla muhtemelen 10 dakikalık bir başlatma gecikmesi de bulunuyor.
ESET araştırmacıları Anton Cherepanov ve Peter Strýček, "Bildiğimiz kadarıyla bu, Yggdrasil'in devletle uyumlu bir tehdit aktörü tarafından bu şekilde kötüye kullanıldığına dair belgelenen ilk örnek ve rakiplerin altyapılarının dayanıklılığını ve gizliliğini artırmak için deneysel eşler arası ağları benimseme eğiliminin daha geniş bir göstergesi olabilir" dedi.
MythicRatatoskr'ın, bağlantıları ele geçirilmiş ağ üzerinden yönlendirmek için bir SOCKS5 sunucusu konuşlandırmak amacıyla kullanıldığı belirtiliyor. Saldırı, Sandworm'un Active Directory Grup İlkesi aracılığıyla SDelete yardımcı programını bırakarak veri silme saldırısı gerçekleştirmesiyle sonuçlandı. Sandworm ile bağlantılı NikoWiper kötücül yazılımının da SDelete'ten türediğini belirtmek gerekiyor.
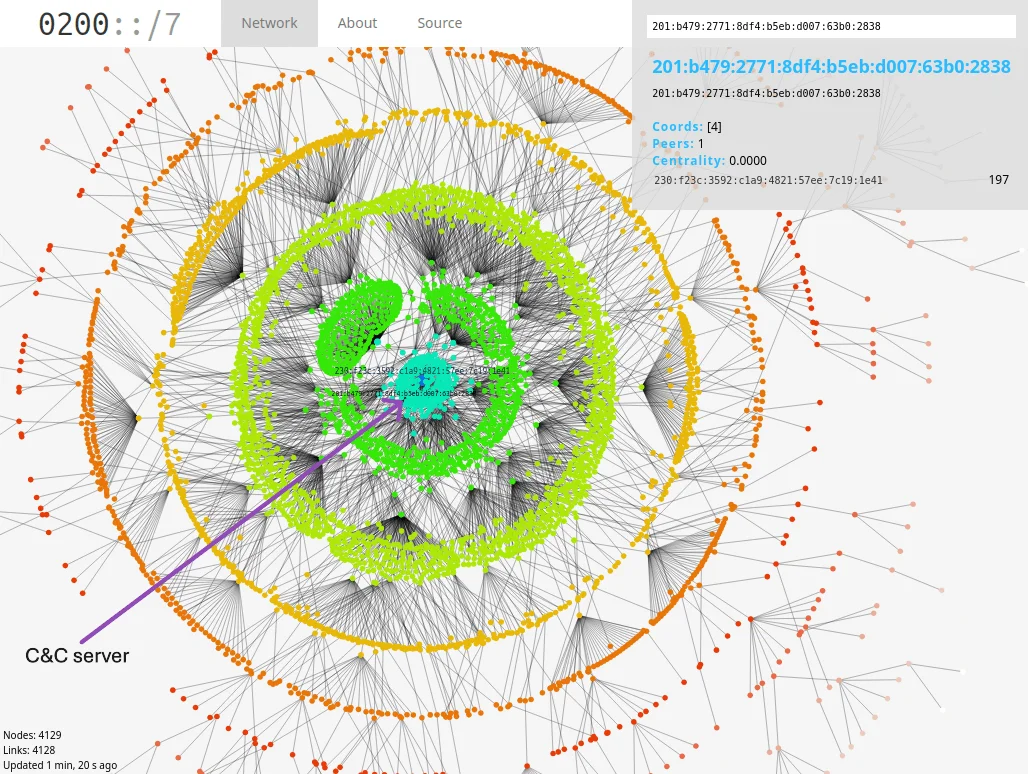
Yggdrasil haritası ve C&C sunucusu
ESET'in incelediği saldırı bir Windows sistemini tehlikeye atsa da, MythicRatatoskr içindeki kaynak kodunda "crond"a yapılan atıflar, kötücül yazılımın muhtemelen bir Linux sürümünün de bulunduğunu düşündürüyor.
UAC-0099'un Sandworm ile iş birliği yapıyor olabileceği değerlendirmesi yeni değil. APT Activity Report Q2 2025–Q3 2025 raporunda ESET, UAC-0099'un ilk erişim operasyonları yürüttüğünü ve ardından "doğrulanmış hedefleri" daha fazla sömürü için Sandworm'a devrettiğini gözlemlediğini açıkladı.
Slovak siber güvenlik şirketi, o dönemde bu saldırıların Ukrayna'daki hükümet, enerji, lojistik ve tahıl sektörlerini hedef aldığını kaydetti.
Rusya yanlısı aktörler arasındaki bu tür iş birliği de yeni değil. Geçen yıl ESET, Gamaredon ve Turla'nın Ukrayna kuruluşlarını hedef almak ve ortak şekilde tehlikeye atmak için birlikte çalıştığına dair kanıtlar tespit ettiğini açıkladı; bir sızmada Gamaredon'un PteroGraphin'i Turla'nın Kazuar arka kapısını konuşlandırmak için kullanıldı.
Ayrıca Gamaredon ile bağlantılı Pterodo adlı indirici, Ukrayna ve Rusya'daki hedeflere karşı kullanılan modüler casus yazılım InvisiMole'u almak ve çalıştırmak için kullanıldı.
ESET, "Bu tür iş birliği, Rusya yanlısı gruplar arasında operasyonel etkilerini artırmayı amaçlayan koordineli siber casusluk kampanyaları potansiyelini vurguluyor" dedi.


