
Fake ChatGPT, Gemini, and Claude Ad Portals Capture Credentials and MFA Codes
Ravie Lakshmanan – 06 Ekim 2026 Kimlik Avı / Yapay Zeka
Siber güvenlik araştırmacıları, Google Gemini, Anthropic Claude, OpenAI ChatGPT, Perplexity, Meta Muse ve Manus gibi yapay zekâ sohbet robotlarının reklam ürünlerini taklit eden insan tarafından işletilen kimlik avı platformuna ilişkin ayrıntıları açıkladı.
Kampanya optimizasyonu, harcama denetimi ve iş hesabı bağlantısı sunduklarını iddia eden bu ürünler tek bir amaç için tasarlanmış: browser-in-the-browser (BitB) hilesiyle sahte giriş pencereleri üzerinden kimlik bilgilerini ve çok faktörlü kimlik doğrulama (MFA) kodlarını ele geçirmek.
Island araştırmacıları Oleg Zaytsev ve Ofek Ronen, The Hacker News ile paylaşılan raporda şunları söyledi: "Her ürün aynı eylem etrafında kuruldu: Bağlan. Tıklayınca gerçek tarayıcının içinde çizilmiş bir tarayıcı açıldı. Sahte adres çubuğu accounts.google.com gibi güvenilir kaynakları ya da bir Okta kiracısını gösterirken, gerçek tarayıcı kimlik avı alanındaydı."
"Arayüzün arkasında platform her parola denemesini kaydetti, cihazı parmak izledi ve operatörün kurbanın bir sonraki hangi MFA zorlamasını göreceğini seçmesine izin verdi."
Söz konusu sitelerden biri museads.ai. Site 16 Eylül 2026'da yayına girdi; bu tarih Meta'nın kişisel iş akışları için tasarlanan yapay zekâ ajanı Muse'u duyurmasından bir haftadan biraz fazla sonraydı. Platform "Ücretli medya iş akışları için yapay zekâ reklam yöneticiniz" olarak tanımlandı ve müşterilerin alıcılara ulaşmasına, reklam hesaplarını bağlamasına ve sponsorlu yerleşimler yürütmesine yardımcı olduğunu iddia etti.
Sahte web sayfasında göze çarpan şekilde yerleştirilmiş bir Prompt Kutusu ve "Bağlan" düğmesi bulunuyor. Düğmeye tıklamak, ziyaretçinin Google, Meta, TikTok ve Okta iş akışları için hesap kimlik bilgilerini yakalamak üzere BitB saldırısını tetikliyor. Bu, meşru bir alana işaret eden adres çubuğuyla sahte bir hesap giriş formu gösteren sahte bir pencere çizilerek gerçekleştiriliyor.
Arka planda kurbanın cihazı parmak izleniyor ve bilgi Socket.IO üzerinden "/api/send/ip" uç noktasına iletiliyor; ardından giriş iş akışına göre operatör komutları ve kurban verileri değiş tokuş ediliyor. Hesap kimlik bilgilerine sahip olan saldırgan, hesabı gerçek zamanlı olarak oturum açmaya çalışıyor.
Araştırmacılar açıkladılar: "Her marka kendi sunumunu alıyor." ChatGPT Pazartesi Google Ads özeti vaat ediyor. Gemini MCC (yönetici hesabı) ve bağlı istemci desteği vaat ediyor. Claude'a kendi reklam portalı veriliyor, Perplexity kampanya planlama ve harcama denetimi sunuyor ve Manus özel Meta entegrasyonu sunuyor.
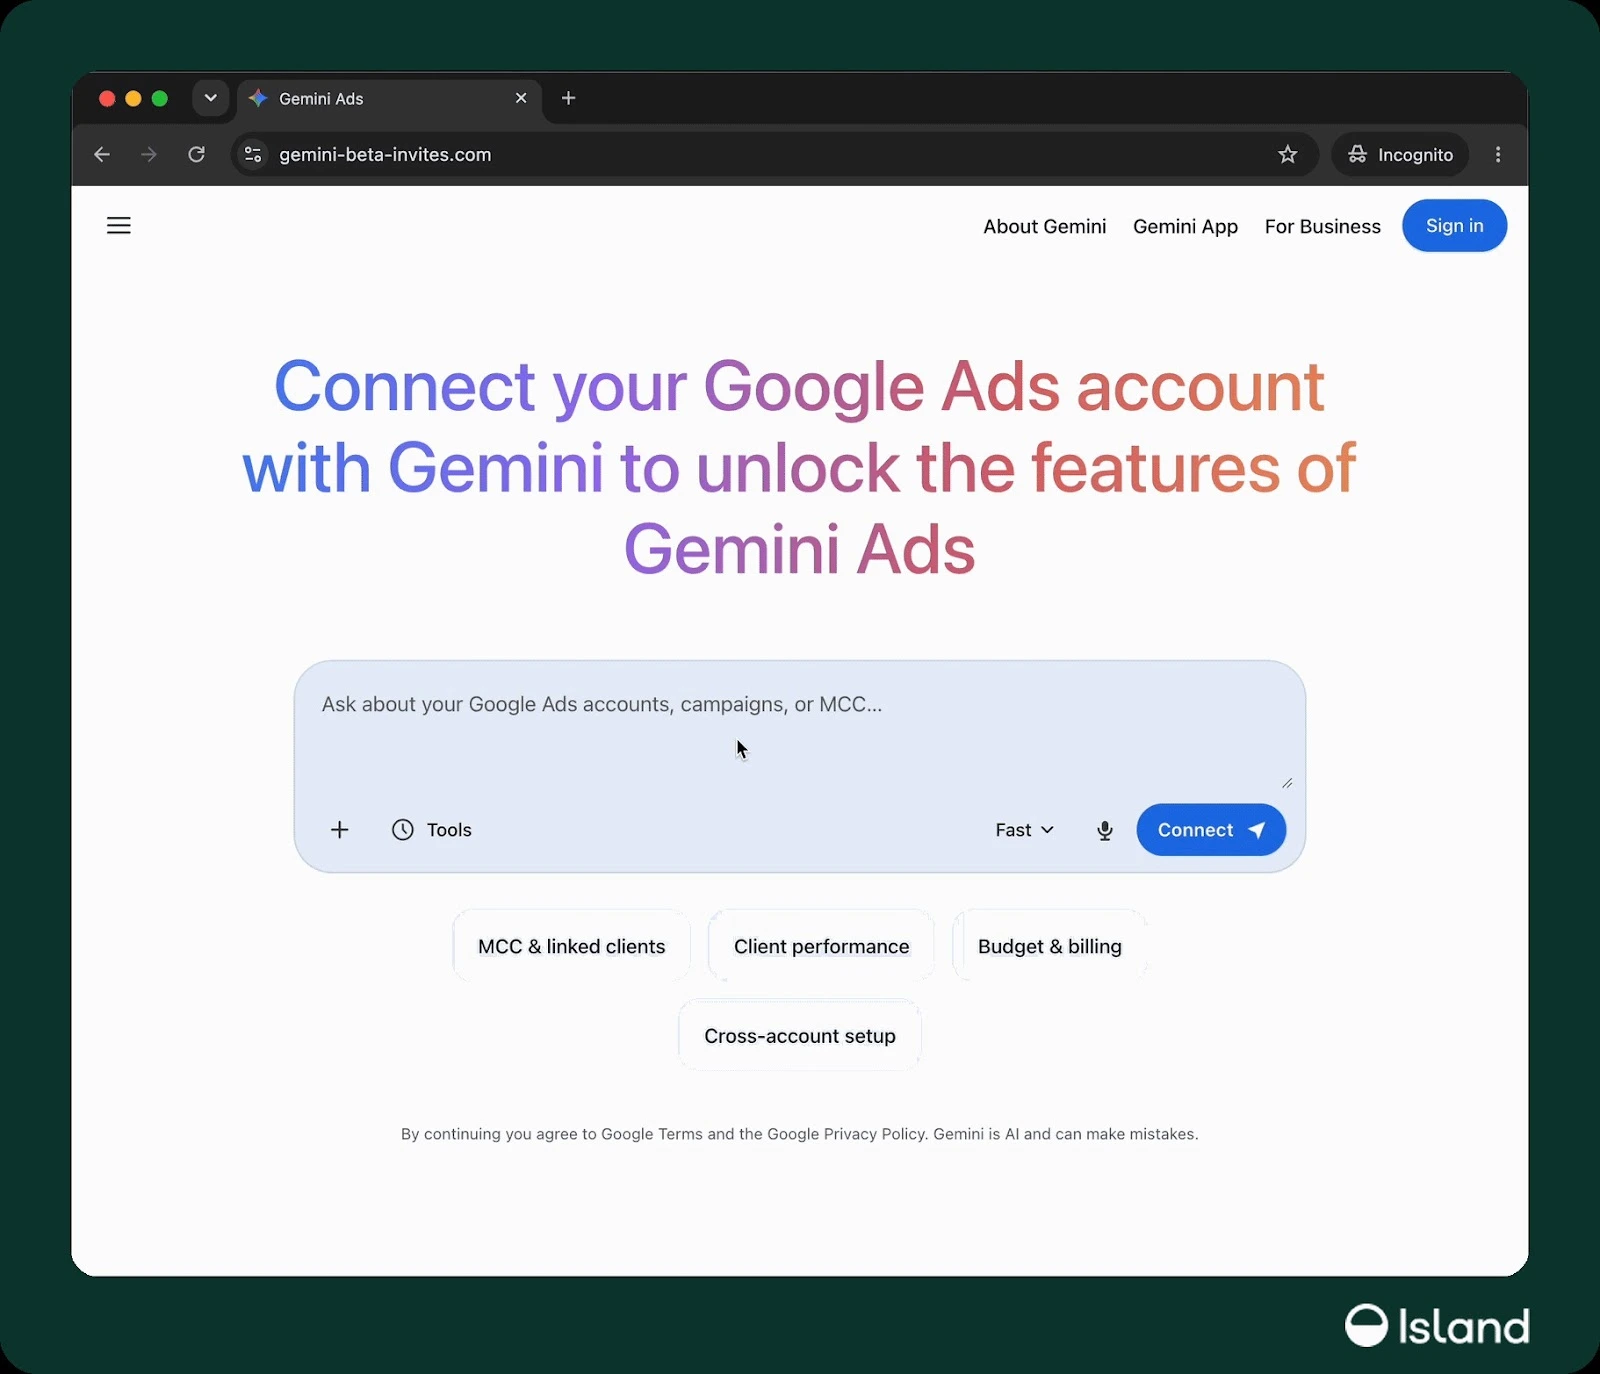
Kullanıcıların bu iniş sayfalarına, saldırılara meşruiyet havası katmak için bu güvenilir markaları taklit eden sahte davet e-postalarıyla yönlendirildiği değerlendiriliyor.
Araştırmacılar dikkat çekti: "Bu kampanyadaki her biri kendi markası, sunumu ve giriş akışıyla inandırıcı bir ürün gibi davranıyor. Ayrıca haberlerle birlikte hareket ediyorlar."
Island, yapay zekâ reklam sayfalarının daha geniş bir kimlik avı platformunun parçası olduğunu söyledi. Platformun diğer iki ayağı Google Ads temalı iade talepleri ve ödeme onayı ile Tesla, Louis Vuitton, Nike ve Adecco için işe alım temalı siteler.
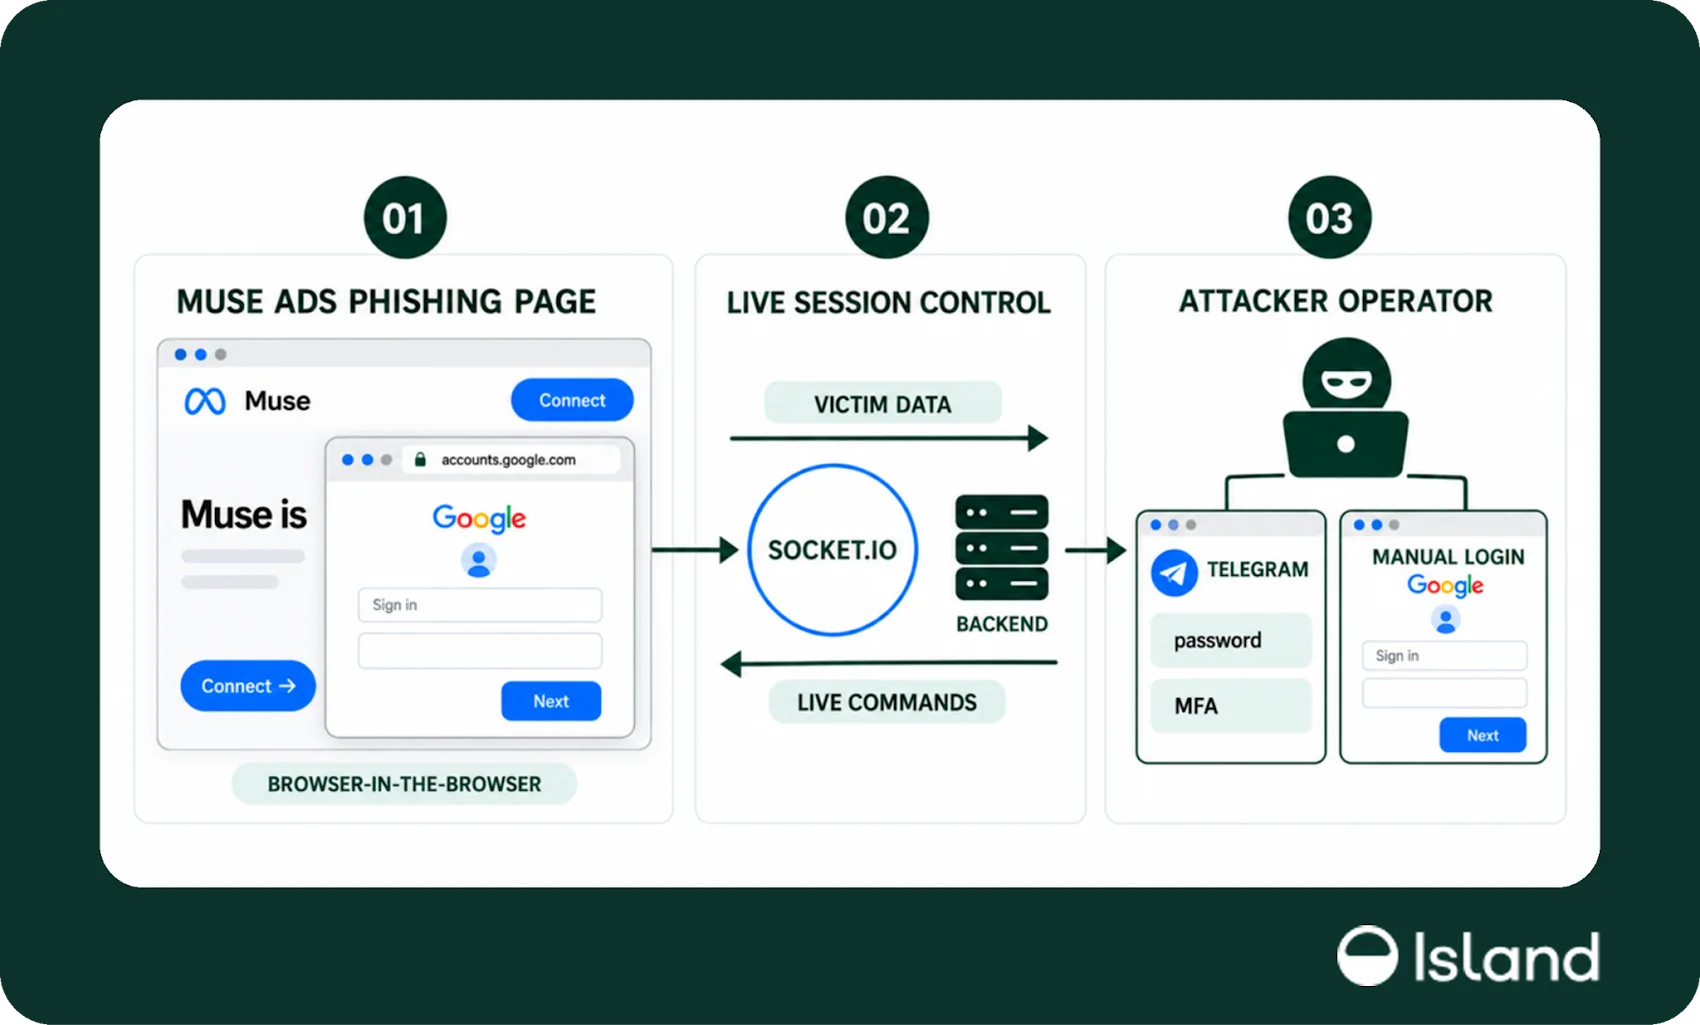
Tespit edilen tüm web sitelerinin Next.js ve Socket.IO'dan oluşan aynı teknoloji yığınını paylaştığı ve aynı uç noktalarla iletişim kurduğu görüldü. Ayrıca operasyondaki tehdit aktörlerinin platformun daha eski sürümlerinin kaynak kodunu yanlış yapılandırılmış genel GitHub depoları aracılığıyla açığa çıkardığı belirlendi.
Yapay zekâ reklam odaklı kampanya, ajans personeli, medya satın alma uzmanları ve yönetici hesap yöneticilerini hedeflemek üzere tasarlandı. Muhtemel nihai amaç, reklam hesaplarını kendi reklam kampanyalarını yürütmek için paraya çevirmek ya da temiz harcama geçmişi olduğunda kar amacıyla satmak.
Mimecast'in Temmuz 2026'da yayımladığı rapora göre VietCredCare, DuckTail, NodeStealer ve PXA Stealer gibi kötü amaçlı yazılım aileleri reklam hesabı hırsızlığını büyük ölçekte artırdı ve bu durum reklam ekosisteminde yaygın bir korsan suç haline geldi; kötü aktörler iş bütçelerini boşaltıyor ve iyi üne sahip hesapları yeraltı pazarlarında satıyor.
Island şu değerlendirmeyi yaptı: "Kurban için kart kolay kısım: saatler içinde kaldırabilir. Hesabı geri almak değil. Saldırganlar genellikle kendi yöneticilerini ekliyor ve meşru sahibi düşürüyor ve hesap reklam sunmaya devam ederken kurtarma haftalar ya da aylar sürebiliyor. Yönetici hesabı için zarar ajansın müşterilerine ulaşıyor."
Tehdidi hafifletmek için kuruluşlara kimlik avına dayanıklı kimlik doğrulama etkinleştirme, reklam kontrol değişikliklerini gözden geçirme ve hesapları bağlamadan önce yapay zekâ entegrasyonlarını titizlikle inceleme öneriliyor.
Bu açıklama, Island'ın tehdit aktörlerinin Google sponsorlu sonuçlarını kötüye kullanarak kullanıcıları özel GPT'ler ya da paylaşılan yapay zekâ sohbet içeriğine yönlendirdiği ve ardından NetSupport RAT'ı dağıtmak için ClickFix tarzı yemler sunan sahte bir Cloudflare doğrulama sayfasına yönlendirdiği yönündeki açıklamasıyla geldi.
Island belirtti: "Kampanya ChatGPT ya da Google'da bir güvenlik açığı gerektirmedi. Güvenilir platformları, saldırgan tarafından oluşturulan içerikleri, ücretli arama ve sosyal mühendisliği kötüye kullanarak insanları kötü amaçlı yazılım dağıtımına doğru yönlendirdi."
"Ağustos 2026'da sona eren üç aylık gözlem süresinde, daha geniş dağıtım kümesi yaklaşık 850 ücretli reklam inişi, 26 benzer ChatGPT varış noktası ve 71 Google Ads kampanya kimliği içeriyordu."


