

Google, Oracle PeopleSoft'ta bilinen bir güvenlik açığının küresel ölçekte birden fazla sektörü hedef alan bir kampanyanın parçası olarak yeniden kitlesel şekilde istismar edildiği konusunda uyarıda bulunuyor.
ShinyHunters ile bağlantılı aktivite, kimliği doğrulanmamış uzaktan kod çalıştırmasına yol açabilen kritik bir güvenlik açığı olan CVE-2026-35273 (CVSS puanı: 9.8)'ün silahlaştırılmasını içeriyor.
Açık ilk olarak akademik kurumlara yönelik saldırılarda sıfırıncı gün olarak istismar edildi. Saldırılarda keşif yapıldı, kalıcılık için MeshCentral aracı gibi uzak erişim yazılımı dağıtıldı, SSH üzerinden yanal hareket gerçekleştirildi, bilinen kullanıcı adı/parola kombinasyonlarını kullanarak diğer dahili PeopleSoft makinelerine SSH ile bağlanmak için bir shell betiği çalıştırıldı ve veri çalındı.
O dönemde Google'a ait Mandiant, IP adresleri savunmasız uç noktalarla eşleşen 100'den fazla küresel kuruluşa bildirim başlattığını söyledi. Bu kuruluşların çoğu ABD'de bulunuyordu.
Mandiant, "Bu yeni dalga aktivite, UNC6240'ın savunmasız Environment Management Hub (PSEMHUB) uç noktasını engelleyen web uygulama güvenlik duvarı (WAF) kurallarını atlatmak için sömürüsünü değiştirmesinden kaynaklanıyor" dedi.
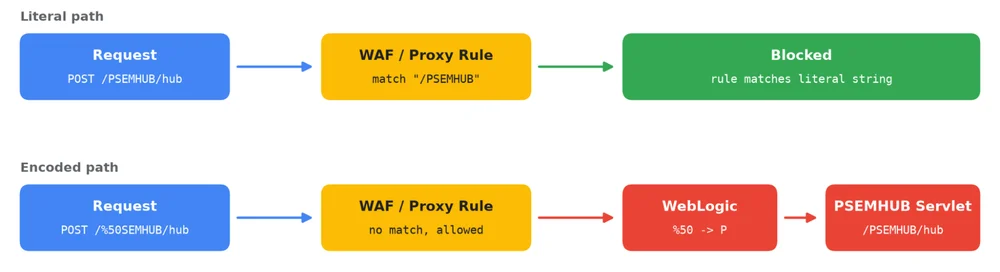
"Tehdit aktörü, istek yolundaki tek bir karakteri URL kodlayarak bu dize tabanlı WAF kurallarını atlattı, /PSEMHUB/ yerine /%50SEMHUB/ talep etti. Birçok WAF ve ters proxy kuralı, URL çözme işleminden önce gerçek yolu eşleştirirken, PeopleSoft uygulama sunucusu isteği çözer ve savunmasız servlete yönlendirir."
Son aktivitenin hedefleri yükseköğretim, teknoloji, BT hizmetleri, sağlık, tarım, ulaşım ve hükümet sektörlerini kapsıyor ve saldırganlar onlarca sistemde web shell dağıtıyor.
Tüm saldırı zinciri şu şekilde ilerliyor.
POST istekleri göndererek "/%50SEMHUB/hub" adresine serileştirilmiş bir Java nesnesi içeren savunmasız hedefleri tespit et.
WAF kurallarını atlatmak için POST isteklerinde P karakterinin kodlanmış biçimi "%50" kullan: "/%50SEMHUB/hub."
PSEMHUB hub servletindeki Java deserialization işlemini kötüye kullanarak web shell dağıt ve dosyasız komut çalıştırma sağla.
Sömrü sonrası WAF tespitlerini en aza indirmek amacıyla PSEMHUB.war dizinine iki JSP web shell bırak: "x.jsp" çapraz platform komut çalıştırma sağlarken, "u.jsp" sunucuya parçalı dosya yüklemeye ve "cmd.exe" üzerinden komut çalıştırmaya izin veriyor.
"u.jsp" kullanılarak geçerli, imzalı trojanlaştırılmış bir yükleyici ("Ple64.exe") yükleniyor. Bu yükleyici bellekte çalışan SIDEEYE adlı C++ arka kapısını yüklüyor. Arka kapı, tarayıcı ve masaüstü uygulama kimlik bilgisi hırsızlığı, süreç ve dosya yönetimi, etkileşimli ters kabuk ve ters proxy yeteneklerini kolaylaştırmak için TCP üzerinden harici sunucu ("162.219.30[.]165") ile iletişim kuruyor.
"Ple64.exe'nin dağıtımının yanı sıra tehdit aktörü açık kaynaklı Neo-reGeorg tünelleme araç setini hazırladı" dedi Google. "Web shell yerleştirildikten sonra Linux sistemlerinde kalıcı erişim sağlamak için UNC6240 meşru RMM aracı MeshAgent'ı dağıttı."
Tehdit aktörünün komutlarının yaklaşık dörtte biri root veya NT Authority\SYSTEM olarak çalıştırılıyor ve bu durum işletim sisteminin tam kontrolünü sağlıyor. Kalan komutlar PeopleSoft veya WebLogic servis hesapları altında çalıştırılıyor.
Tehdide karşı koymak için kuruluşların aşağıdaki adımları uygulaması gerekiyor.
CVE-2026-35273 için yamaları uygula.
Çok sunuculu yapılandırmalarda Environment Management Hub (EMHub) servisini devre dışı bırak veya tek sunuculu yapılandırmalarda PSEMHUB uygulamasını tamamen kaldır.
WebLogic erişim günlüklerinde "/PSEMHUB/" ve yüzde kodlanmış tüm varyantlarına yönelik istekleri ara.
"PSEMHUB.war" dizinini JSP web shell'leri ve diğer kötü amaçlı öğeler açısından incele.
PeopleSoft uygulama servis hesabının okuyabildiği kimlik bilgilerini döndür.
PeopleSoft ve veritabanı ana bilgisayarlarında geçici veya web erişilebilir dizinlerde büyük arşiv dosyaları ara.
Veritabanı denetim günlüklerini İK, bordro ve öğrenci kayıt tablolarına yönelik toplu sorgular veya dışa aktarmalar açısından gözden geçir.
PeopleSoft ana bilgisayarlarından gelen dışa giden trafiği izle.
"UNC6240'ın iyi kurulmuş bir veri hırsızlığı şantajı örüntüsü var, yani veriyi çalıp veri sızıntı sitesinde yayınlamakla tehdit ederek kurbanı fidye ödemeye zorluyor" dedi Google. "Etkilenen kuruluşlar şantaj iletişimi için hazırlık yapmalı ve çalınan verinin potansiyel olarak kamuya açığa çıkmasını izlemeli."
Açıklama, ShinyHunters grubunun ABD Federal Soruşturma Bürosu'nun FBIJobs.gov portalına sızdığı ve yazım itibarıyla erişilemez kalan portalden yaklaşık 2-3 TB hassas veri çaldığı haberinin ardından geldi. Grup bu hamleyi Mayıs 2026 tarihli uyarıda ajansın gruba yönelik iddialarına karşı çıkmak için yaptı.
"FBI'yi şantaj yapmadığımızı yinelemek ve vurgulamak istiyoruz" dedi bir ShinyHunters sözcüsü The Hacker News'e. "Bu finansal olarak motive değil. Bu bir fidye veya şantaj değil. Amacımız sadece gerçekleri ortaya koymak ve kuruluşumuzun imajını korumak."
Sözcü ayrıca yayına, FBI iş portalının CVE-2026-35273'ten farklı olan Oracle PeopleSoft'taki sıfırıncı gün bir güvenlik açığı kullanılarak ihlal edildiğini söyledi. Grup, The Register ile paylaştığı ayrı bir açıklamada 2020'de ShinyHunters olarak yeniden markalaşmadan önce GnosticPlayers olarak başladıklarını belirtti.



