Pazartesi günü yayımlanan yeni bir siber güvenlik araştırmasına göre, Samsung'un akıllı TV'lerindeki birçok popüler uygulama, cihaz sahibinin internet bağlantısını yabancılarla paylaşan kodlar içeriyor. Bu durum, milyonlarca Samsung akıllı TV'nin ele geçirilme riskiyle karşı karşıya olduğunu ortaya koyuyor.
Uygulama geliştiricilerine göre, bu uygulamalardan bazıları, insanların evlerindeki yüz milyonlarca akıllı TV'ye yüklendiğini iddia ediyor.
Söz konusu uygulamalardan en az biri, Samsung'un müşterilerinin TV ekranlarında 'Editörün Seçimi' bölümünde öne çıkardığı ve onayladığı basit bir Pac-Man oyunuydu.
Bu uygulamalar, dışarıdakilerin web trafiğini sıradan ev ve ofis internet bağlantıları üzerinden yönlendiren ve 'residential proxy ağları' (veya 'resproxy') olarak bilinen yazılımları içeriyor. Bu ağlar giderek daha fazla siber suçla ilişkilendiriliyor. Resproxy koduna sahip uygulamalar açıldığında, akıllı TV'yi, dışarıdakilerin web trafiğini yönlendirebileceği sürekli açık bir tünele (çıkış düğümü) dönüştürebiliyor; üstelik uygulama artık açık olmasa bile bu durum devam ediyor.
Norveçli siber güvenlik şirketi Mnemonic tarafından yapılan güvenlik araştırması, Samsung'un uygulama mağazasında düşük kaliteli uygulamaların çoğalmasına izin veren ve kullanıcıların internet bağlantılarının kötü niyetli bir uygulama tarafından ele geçirilmesi riskini artıran bir dizi sorunu gözler önüne seriyor.
Bu uygulamaların çoğu, yalnızca birkaç satır koddan oluşan ve bir oyun gibi başka bir web sitesinden içerik yüklemek için tasarlanmış basit kabuklardan ibaret. Bu tür akıllı TV uygulamaları başka bir sunucudan içerik yüklerken, bu uygulamaların herhangi bir incelemesi yalnızca içindeki birkaç satır kodu görüyor, içeriğin kendisini görmüyor.
Mnemonic'te saldırı güvenliği danışmanı olan Harrison Sand, 'İncelenen şey, mutlaka çalışan şey değildir' dedi.
TechCrunch'ın araştırmayla ilgili yorum talebi için Samsung'la iletişime geçmesinin ardından, elektronik devi e-postayla gönderdiği bir açıklamada, kullanıcılarının internet bağlantılarını paylaşan uygulamaları yasaklayacağını ve bu işlevi içeren uygulamaları kaldıracağını duyurdu.
Bir Samsung sözcüsü, 'Akıllı TV platformumuzda bu tür proxy işlevlerini içeren yeni uygulama kayıtlarını zaten kısıtladık. Şu anda, residential proxy SDK'larını açıkça yasaklayan sıkı platform genelinde geliştirici politikaları uyguluyoruz ve mağazamızda halihazırda bulunan ve bu bileşenleri içeren tüm uygulamaları tespit edip kaldırmak için çalışıyoruz' ifadelerini kullandı.
Bu hamle, LG'nin geçen ay yaptığı bir haberin ardından, şirketin uygulama mağazasındaki uygulamaların yaklaşık %42'sinin bir akıllı TV'yi bir proxy ağına dahil ettiğinin ortaya çıkması üzerine, resproxy yazılımı içeren uygulamaları yasaklayacağını duyurmasının ardından geldi.
Bir Residential Proxy Ağının İç Yüzü
Araştırma ayrıca bir residential proxy ağının nadir bir iç görünümünü de sunuyor.
Resproxy kodları, normal tüketici telefon uygulamalarının yanı sıra dijital çerçeveler ve Android yayın kutuları gibi diğer tüketici elektroniği cihazlarında da bulunabiliyor ve bu cihazların internet bağlantısını paylaşıyor.
Bir resproxy uygulaması veya cihazı internete her bağlandığında, bir dışarıdaki kişi de bunu kullanmak için ödeme yapabiliyor.
Resproxy'ler doğası gereği yasa dışı değil. Bazıları, internet trafiğini sıradan görünen konut evleri üzerinden yönlendirerek sansürden kaçmak için kullanılıyor. Örneğin, yapay zeka şirketleri, yapay zeka modellerini eğitmek için internetten birden fazla yerden aynı anda veri kazımak amacıyla giderek daha fazla resproxy'lere güveniyor.
Ancak siber güvenlik şirketleri, resproxy'lerin bilgisayar korsanlarının ve casusların kötü niyetli faaliyetlerini gizlerken siber saldırılar ve veri ihlalleri gerçekleştirmesine izin vermesiyle ün kazandığını söylüyor.
Siber güvenlik şirketleri, resproxy'lerle mücadele etmeyi zor buluyor çünkü ağ trafiği, beklenebileceği gibi denizaşırı bir bilgisayar korsanından değil, sıradan bir evden geliyormuş gibi görünüyor.
Ayrıca, bir kullanıcının cihazından resproxy'ler üzerinden akan ağ trafiği genellikle şifreleniyor ve bu da çözülüp incelenmesini neredeyse imkansız hale getiriyor.
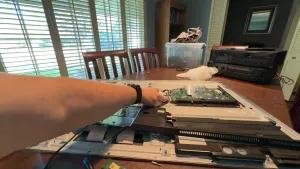
Mnemonic'ten Sand, bir Samsung akıllı TV'nin yazılımını root'layarak (kök erişimi sağlayarak) televizyonun iç donanımına derinlemesine erişim sağladı ve TV'ye girip çıkan tüm ağ trafiğini analiz etti. Bu, akıllı TV'nin internet bağlantısını başka biriyle paylaşan herhangi bir uygulamayı da içeriyordu.
Pac-Man oyununun, dünya çapında milyonlarca konut ağına erişim sağlayan proxy ağları sunan İsrail merkezli bir şirket olan Bright Data'ya ait resproxy kodu içerdiğini buldu. Şirketin ayrıca kazınmış veri kümelerine erişim satmak için bir pazar yeri de bulunuyor. Bu veri kümeleri, genellikle kazımayı önlemek için tasarlanmış sistemleri aşmak amacıyla, web'den aynı anda birden fazla kaynaktan büyük miktarda kamuya açık veri indirmek için kullanılan, bir ağa dahil edilmiş akıllı TV'lerden (çıkış düğümleri olarak) elde ediliyor.
Sand, Bright Data'nın resproxy kodunun Pac-Man oyunu açıldığında yüklendiğini ancak bunun Samsung akıllı TV'yi otomatik olarak bir çıkış düğümüne dönüştürmediğini belirtti. Sand, resproxy kodunun, kullanıcı bir onay ekranını kabul edene kadar hareketsiz kaldığını ve bu onayın, kullanıcı uygulamayı silene kadar resproxy kodunu arka planda çalıştırmak üzere hemen etkinleştirdiğini söyledi.
Sand, kullanıcının cihazını bir resproxy'ye dahil etmeyi kendisinin kabul etmesi dışında, 'bir web sunucusunda yapılacak basit bir kod değişikliğinin' yüz milyonlarca akıllı TV'yi anında potansiyel olarak kötü niyetli bir botnet'e dönüştürebileceği uyarısında bulundu.
Sand, akıllı TV'sinden akan ağ verilerine erişerek, bunun büyük bir kısmının resproxy ağının LinkedIn profillerinin büyük ölçekli kazınması ve yapay zeka eğitim verilerinin toplanması için kullanıldığını gösterdiğini söyledi. Sand, Bright Data'nın ağı üzerinden yönlendirilen verilerin yalnızca çok küçük bir yüzdesini gördüğünü belirtti.
Bright Data, yorum talebine yanıt vermedi.