TeamViewer, uzaktan oturumda kontrol edilen makinenin kontrolü sağlayan bilgisayara saldırmasına olanak veren bir açığı kapattı. TeamViewer oturumunda kontrolü üstlenen bilgisayara görüntüleyici, kontrol edilen makineye ise ana makine deniyor.
Zararlı ya da ele geçirilmiş bir ana makine bu açığı kullanarak görüntüleyicinin TeamViewer’ını çökertebilir ve platforma göre görüntüleyici bilgisayarda kod çalıştırabilir. Saldırı, kullanıcının ilgili ana makineye uzaktan kontrol oturumu başlatmasının ardından gerçekleşiyor. Düzeltme TeamViewer 15.83 sürümünde yer alıyor.
Açık CVE-2026-111585 olarak kayıtlı ve 10 üzerinden 8.8 puanla yüksek riskli kategoride. Windows, Linux ve macOS için TeamViewer Full Client, Windows Portable sürümü ve Android Remote Control uygulamasını, 15.83 öncesi tüm sürümlerde etkiliyor.
Bu açık için TeamViewer’ın duyurusunda Full Client, Portable ve Android uygulaması listeleniyor, Host listelenmiyor. Aynı 15.83 güncellemesi duyurudaki Host’u da etkileyen iki başka açığı da kapatıyor, bu nedenle Host kullananların da güncellemesi gerekiyor.
Güvenlik şirketi Remedio’dan araştırmacı Omri Dar, açığa ilişkin teknik açıklamayı 29 Ekim’de yayımladı. Yazısında “saldırgan ana makine, mağdur ise görüntüleyici” diye belirtti.
Uzaktan oturumda ana makine ekran görüntüsünün boyutunu görüntüleyiciye bildiriyor. Görüntüleyici bu boyuta göre bellek ayırıyor ancak hesaplama taşabiliyor ve yetersiz alan ayrılabiliyor. Ardından gelen ekran verisi ayrılan alanın dışına yazılıyor.
En azından bu durum görüntüleyicinin TeamViewer oturumunu çökertiyor ve ana makine istediği zaman çökertmeyi tekrar tetikleyebiliyor.
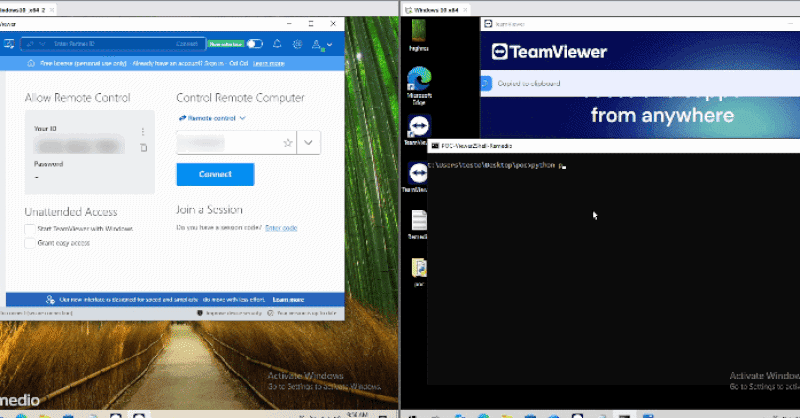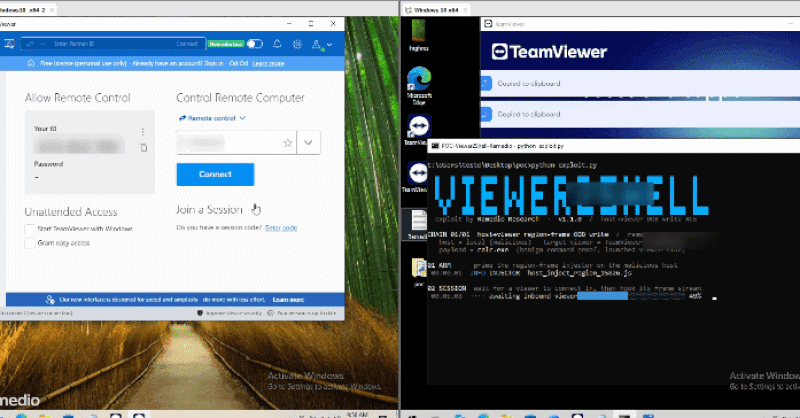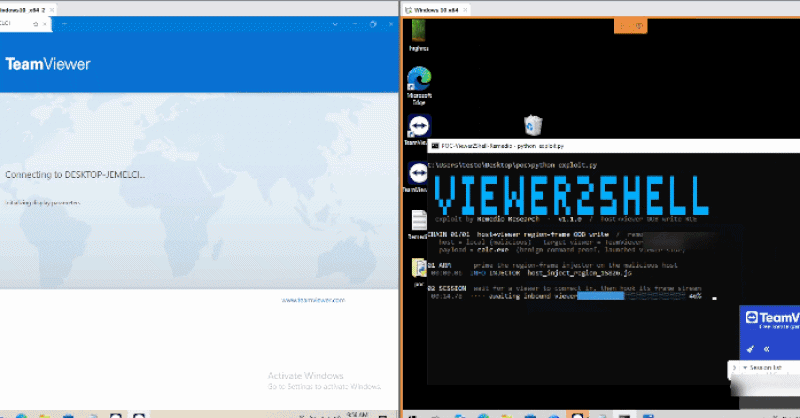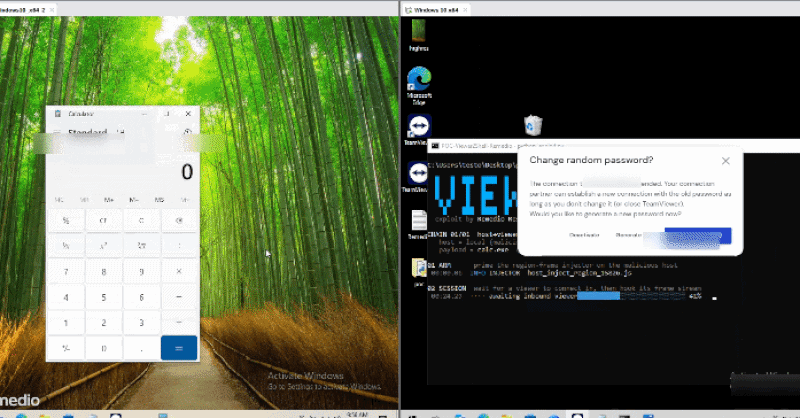
Remedio’ya göre Windows’ta araştırmacılar açığı daha ileri götürdü, işletim sisteminin yerleşik saldırı savunmalarını atlayarak görüntüleyicide diledikleri kodu çalıştırdı. Gösterimde saldırı verisinin bir kısmını sağlamak için ana makinede bir vekil kullanıldı, bu nedenle saldırı henüz tamamen ağ üzerinden gerçekleştirilmiyor.
Bu sonuç yalnızca Windows’ta gösterildi. macOS, Linux veya Android’de aynı yöntemin çalışıp çalışmadığı yazıda ele alınmıyor. TeamViewer sadece platforma bağlı olarak kod çalıştırmanın mümkün olduğunu belirtiyor.
Dar’a göre saldırı şifre gerektirmiyor ve oturumu kabul etmek dışında ekstra bir tıklama istemiyor, TeamViewer’ın varsayılan ayarlarında çalışıyor. Açık 15.83 öncesi tüm sürümleri etkiliyor; TeamViewer’ın eylülde yayımladığı güvenlik güncellemesi 15.82 de dahil. Geçen ay güncelleme yapmak açığı gidermedi.
Ne Yapılmalı
TeamViewer tek çözüm olarak güncellemeyi öneriyor ve geçici bir çözüm sunmuyor. Mevcut kullanıcıların 15.83 veya daha yeni sürüme geçmesi gerekiyor. Daha eski desteklenen dallar için düzeltilmiş derlemeler yukarıdaki tabloda yer alıyor.
Aynı 15.83 güncellemesi aynı duyurudaki iki başka yüksek önem dereceli açığı da kapatıyor; bunlar arasında Linux ve macOS’u etkileyen ayrı bir kod çalıştırma açığı da var. Aynı gün yayımlanan TV-2026-1012 numaralı eşlik eden duyuru, otomatik güncelleme ile dağıtılan TeamViewer Remote Management eklentilerindeki altı açığı daha düzeltiyor.
TeamViewer, düzeltmeyi yayımladığı sırada açığı kullanan bir saldırıdan haberdar olmadığını söyledi. 29 Ekim listesine göre açık CISA’nın Bilinen Sömürülen Açıklar kataloğunda yer almıyor. Remedio’nun bildirdiğine göre gerçek saldırıya rastlanmadı ve araştırma ekibi exploit kodu yayımlamadı.