
Swati Khandelwal 29 Ekim 2026 Açıklık / Mobil Güvenlik
Güvenlik girişimi NebuSec'e göre Telegram Android'de bulunan bir açık, iki başka hatayla zincirlenerek kurbanın sesli aramayı yanıtlamasıyla telefonun tam kontrolünü ele geçirebiliyor.
Saldırganın yalnızca sıradan bir Telegram hesabına ihtiyacı var. Telegram açığı uygulamanın 12.10.4 sürümünde, eylül sonu itibarıyla yayınlandı ve NebuSec bunu 29 Ekim'de açıkladı.
Bilgi sızıntısı açığıyla birleştiğinde hata, saldırgana Telegram uygulamasından Android'e çıkış imkanı veriyor; NebuSec'in kurucusu ve CEO'su Eten Zou The Hacker News'e söyledi. Android root istismarı eklenince telefonun mesajları, mikrofonu ve kamerası dahil tam kontrol sağlanıyor.
Açık 8.6.2'den 12.10.3'e kadar her sürümde tetiklenebiliyor, Zou söyledi. Bu sürümler mart 2022 ile eylül 2026 arasında çıktı.
Şirket açığı ARM64 tabanlı telefonlarda özel sesli aramalarda doğruladı ve şimdiye kadar Telegram'ın iOS ve masaüstü uygulamalarını ya da grup aramalarını doğrudan etkilediğine dair kanıtı yok.
Telegram Android kullanan herkes uygulamanın 12.10.4 veya daha yeni sürümde olduğundan emin olmalı. Sürüm numarası uygulamanın Ayarlar sayfasının altında görünüyor. Açığın 29 Ekim itibarıyla CVE tanımlayıcısı yok.
Saldırının gerçekleşmesi için kurbanın aranması ve aramayı yanıtlaması gerekiyor, Zou söyledi, bu yüzden Telegram'ın arama gizlilik seçeneğini "Kimse" olarak ayarlamak engelliyor, aramayı reddetmek de.
NebuSec açığın gerçek saldırılarda kullanıldığına şahit olmadı ve başka kimsenin uzaktan kod çalıştırmaya dönüştürebileceğini fark etmediğine inanıyor.
NebuSec açığı 26 Eylül'de, 12.10.4 sürümü yayınlandıktan sonra Telegram'a bildirdi. Telegram raporu kabul etti ancak açığın uzaktan kod çalıştırmaya dönüştürülebileceğine inanmadı, bu yüzden CVE atanmadı ve hata ödülü ödenmedi, Zou söyledi. The Hacker News yorum için Telegram'a ulaştı.
Telegram araması sırasında iki uygulama aramayı kurmak ve durumunu bildirmek için birbirine kısa mesajlar gönderiyor. MediaState adı verilen bir tür, mikrofonun sessiz olup olmadığını, kameranın açık olup olmadığını ve videonun nasıl döndürüldüğünü bildiriyor.
Açık MediaState mesajlarını okuyan koddaydı. Bu kod eksik alanları doğru işlemedi ve erişmemesi gereken belleğe erişti, NebuSec'e göre.
The Hacker News'in incelemesi, Telegram'ın 12.10.3 sürümü için yayınlanan kaynak kodunun bu açıklamaya uyan bir açık içerdiğini buldu. MediaState mesajı bir döndürme değeri içerdiğinde kod bu değeri kontrol ediyordu. Ardından mesajda böyle bir alan olmasa bile video durumunu okuyordu.
12.10.4 sürümü döndürme değerini doğru alandan okuyor. Bu mesajı kullanan çağrı kodu 8.6.2 sürümünde, NebuSec'in belirttiği ilk sürümde aktif edildi.
Telegram'ın Android, iOS ve masaüstü uygulamaları aramalar için tgcalls adlı ortak bir kütüphane kullanıyor. "Fix camera rotation" etiketli bir değişiklik 21 Nisan 2026'da tgcalls'te aynı düzeltmeyi yaptı.
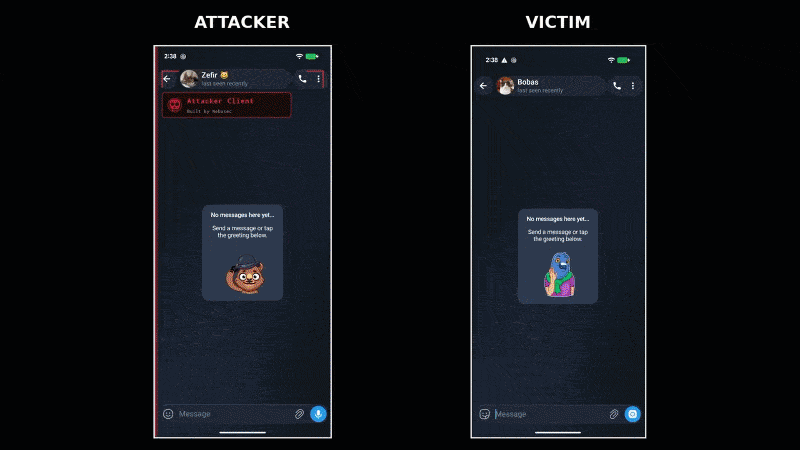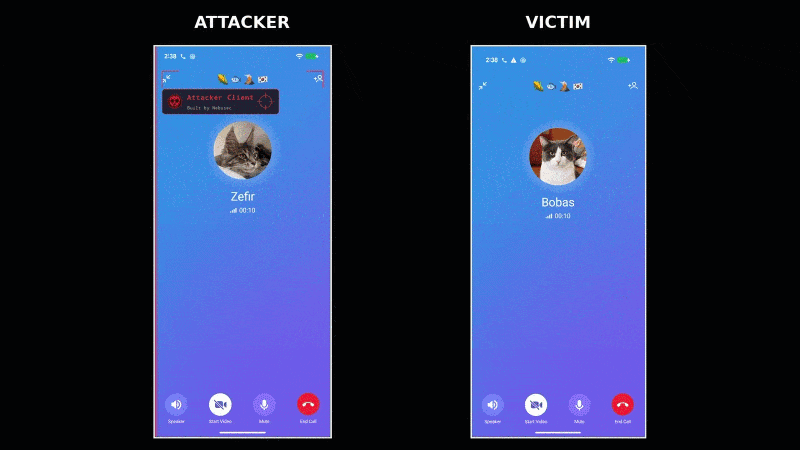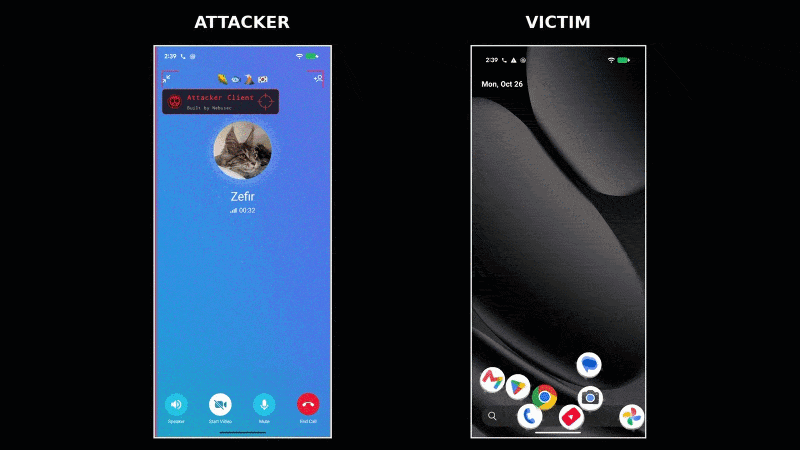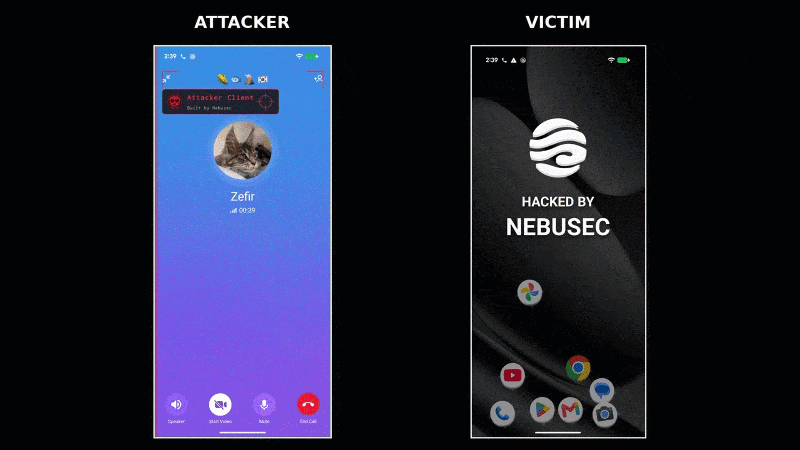
Telegram'ın iOS kaynak kodu bu değişikliği mayısta yayınlanan 12.7 sürümünden itibaren içerdi, masaüstü uygulamasının kodu temmuzda yayınlanan 7.0.1 sürümünden itibaren. Telegram Android ise eylülde 12.10.4 sürümünde aldı.
Bu daha eski kodun söz konusu uygulamalarda istismar edilebileceği gösterilmedi.
NebuSec'in videosunda biri saldırgan diğeri kurban olarak işaretlenmiş iki telefon görünüyor. Kurban Telegram aramasını kabul ediyor. Aramanın yaklaşık yarım dakikasından sonra kurbanın telefonu ana ekrana geçiyor, uygulama simgeleri ekranda aşağı düşüyor ve "HACKED BY NEBUSEC" logosu beliriyor.
Video kurban telefonunun hangi Telegram veya Android sürümünü çalıştırdığını göstermiyor. 29 Ekim itibarıyla NebuSec'in sitesinde açığın teknik bir yazımı yok, bu yüzden iki diğer hata da dahil saldırı zinciri videoya ve şirketin söylediklerine bağlı.
Y Combinator destekli bir girişim olan NebuSec, OpenAI'ın GPT-5.4 modeli üzerinde çalışan Code Security ürününün açığı bulduğunu söylüyor. Temmuzda şirket, Firefox açığıyla başlayan ve Android 17 çalıştıran ARM64 cihazın çekirdeğine ulaşan bir Android istismar zinciri anlatmıştı.
Ayrı olarak Zero Day Initiative (ZDI) 15 Ekim'de Telegram uygulamalarının animasyonlu çıkartmaları çizmek için kullandığı rlottie kütüphanesindeki yama yapılmamış bir açık hakkında danışmanlık yayınladı. CVE-2026-111105 olarak izlenen açık (CVSS puanı: 7.0), ZDI'ye göre kullanıcı kötü amaçlı bir dosya veya sayfa açarsa saldırganın kod çalıştırmasına izin verebiliyor.
Telegram mart ayında ZDI'ye sunucu kontrollerinin açığı hafiflettiğini söylemiş, nisanda ZDI'den tam uzaktan kod çalıştırma zinciri istemişti.
Bu kontroller atlatılabilirdi, araştırmacı Saifeldeen Aziz Tokyo'daki OffensiveCon konuşmasının özeti içinde söylüyor. Araştırma, Telegram'ın iOS, Android ve masaüstü uygulamalarındaki rlottie'deki bellek bozulması hatalarını bulmak için yapay zekâ destekli fuzzing kullandı; bu hatalar çıkartmaların teslimi ve kontrolündeki kusurlarla zincirlenerek Telegram iOS'ta kod çalıştırıldı.
Telegram'ın yayınlanan kaynak koduna göre Android uygulaması hazirandaki 12.8.1 ile ağustos 12.10.0 arasında rlottie'yi Rust ile yazılmış tlottie kütüphanesiyle değiştirdi. Masaüstü uygulamasının kodu aynı geçişi eylülde yaptı, iOS kodu ise ekimde 13.0 sürümünde tlottie'yi eklerken rlottie'yi hâlâ içerdi.
(Bu makale NebuSec CEO'su Eten Zou'nun saldırı zinciri, kullanıcıların saldırıyı nasıl engelleyebileceği ve Telegram'ın NebuSec raporuna nasıl yanıt verdiği hakkındaki yanıtlarıyla güncellendi. Giriş artık açığın iki başka hata ile zincirlendiğini belirtiyor. Çıkartma araştırmasını anlatan bir cümle de düzeltildi.)


