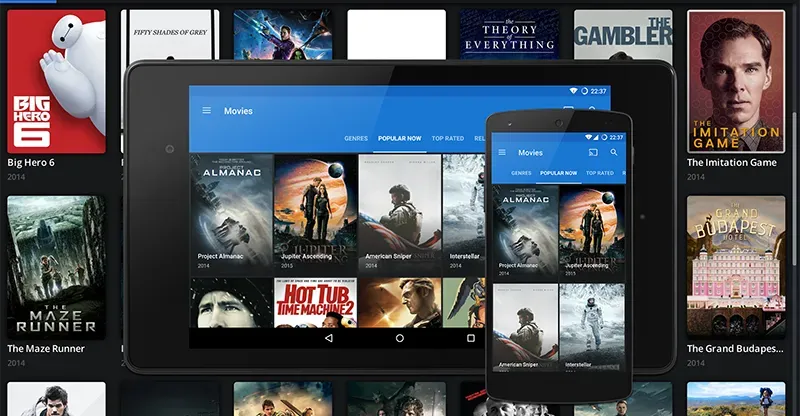
Film ve dizilerin torrentlerini kolayca akışa açan bir ön yüz olarak bilinen Popcorn Time’ı hatırlıyor musunuz? 2010’ların MPAA’nın en sevmediği uygulaması olarak anılan bu yazılımın geliştirilmesi yıllardır terk edildi. Buna rağmen “Korsanlığın Netflix’i” olarak tanımlanan yazılım, bir bot ordusuna katılmayı bekleyen milyonlarca cihazda hâlâ kurulu durumda. Eye Security araştırmacıları, “Time4Popcorn” adlı bir Popcorn Time çatallamasının güncelleyicisinin dünya genelindeki çok sayıda Windows, macOS ve Android cihazda hâlâ çalıştığını tespit etti. Güncelleyici, şifrelenmemiş HTTP üzerinden terk edilmiş web etki alanlarına bağlanıyor ve güncel olmayan, güvensiz bir Chrome sürümü çalıştırıyordu.
Eye Security’den Niels Teusink, güncelleyicinin tam yetkiyle her türlü yazılımı yükleyip çalıştırabileceğini söyledi. Buna göre birisi etki alanlarından birini ele geçirerek, man-in-the-middle saldırısıyla belirli cihazları hedefleyerek ya da yazılımı çalıştıran makineleri tespit ederek gözetim yaparak kolayca bir botnet oluşturabilirdi.
Araştırmacıların çözümü, etki alanlarından birini kaydetmek ve güncelleyiciye kendini devre dışı bırakması talimatı veren kendi güncellemelerini göndermek oldu. Etik kaygılara rağmen ekip, tek alternatifin “hiçbir şey yapmamak” olduğunu belirtti ve “Güncelleme süreci zaten işlevsel bir şey yapmıyordu, sadece kullanıcılar için risk yaratıyordu” dedi.
Eye Security, Windows cihazlarda güncellemenin Servis Kontrol Yöneticisi üzerinden servisi durdurup devre dışı bıraktığını, hiçbir dosya silmediğini açıkladı. macOS’ta ise güncelleme işleminin başlamasını engelleyen bir komutu çalıştıran bir kabuk betiği kullanıldı. Android cihazlardaki yazılım ele alınmadı; bu platformda güncellemenin yüklenmesi için kullanıcı etkileşimi gerekiyordu.
Güncelleme VirusTotal’a yüklendikten sonra güvenlik programları tarafından kötü amaçlı yazılım olarak işaretlenip engellenmeye başlayınca ekip güncellemeyi değiştirmek zorunda kaldı. Risk altındaki cihaz sayısının tam olarak bilinmediği belirtiliyor. Eye Security, Mart ayına kadar 2 milyondan fazla güncelleme indirmesi gönderdiğini açıkladı. Bu tarihte güncelleme göndermeyi durdurup kullandıkları etki alanlarını web güvenliği alanında çalışan kâr amacı gütmeyen kuruluş Shadowserver Foundation’a devrettiler.


