
Barracuda'nın e-posta filtreleme cihazı Barracuda Email Security Gateway'de bulunan iki açık zincirlendiğinde cihazda giriş yapılmadan root seviyesinde komut çalıştırılabiliyor.
Şirket yamaları pazartesi günü yayınladı, güvenlik firması watchTowr ise saldırı zincirini perşembe günü açıkladı.
Birinci açık CVE-2026-116606 yetkilendirme atlama. Kimliği doğrulanmamış bir saldırgan bunu kullanarak hazırlanmış bir yapılandırma yedeğini geri yükleyip cihazın genel ayarlarını değiştirebiliyor.
Diğeri CVE-2026-111560 komut enjeksiyonu. Bu açık root olarak komut çalıştırıyor ancak normalde yönetici hesabı gerektiriyor. Email Security Gateway'de yetkilendirme atlama saldırgana bu erişimi sağlıyor. İkisi zincirlendiğinde saldırgan hiç giriş yapmadan root'a ulaşabiliyor.
Etkilenen ürünler ve düzeltmeler
Yetkilendirme atlama yalnızca Email Security Gateway'i etkiliyor. Komut enjeksiyonu beş başka ürüne de ulaşıyor ancak bu ürünlerde hâlâ yönetici hesabı gerekiyor.
İki CVE kaydını veren Mandiant, yetkilendirme atlama açığına 10 üzerinden 9,3, komut enjeksiyonuna ise 8,6 puan verdi. Barracuda etkilenen her ürün için yama yayınladı ve güvenlik duyurusunda düzeltilmiş ürün yazılımını listeledi. Email Security Gateway 9.4.0.030 sürümü ve sonrasında düzeltilmiş durumda.
Ne yapılmalı
Duyuruda üç adım sıralanıyor:
Etkilenen her ürün için yamayı uygulayın ya da yukarıda listelenen düzeltilmiş ürün yazılımına yükseltin.
Hemen yama yapamıyorsanız cihazın yönetim arayüzünü güvenilir dahili ağlarla sınırlayın.
Otomatik yamayı kapatmışsanız tekrar açın.
Zincir nasıl çalışıyor
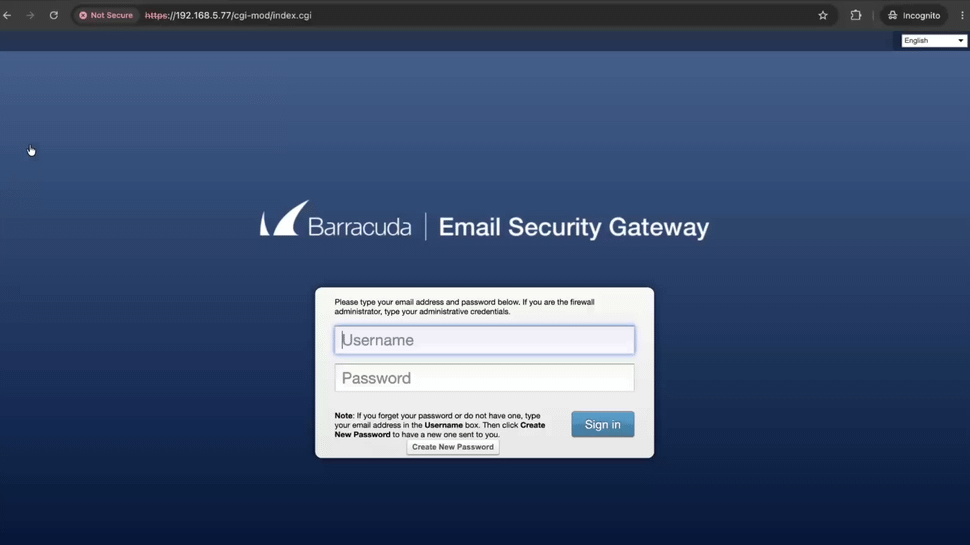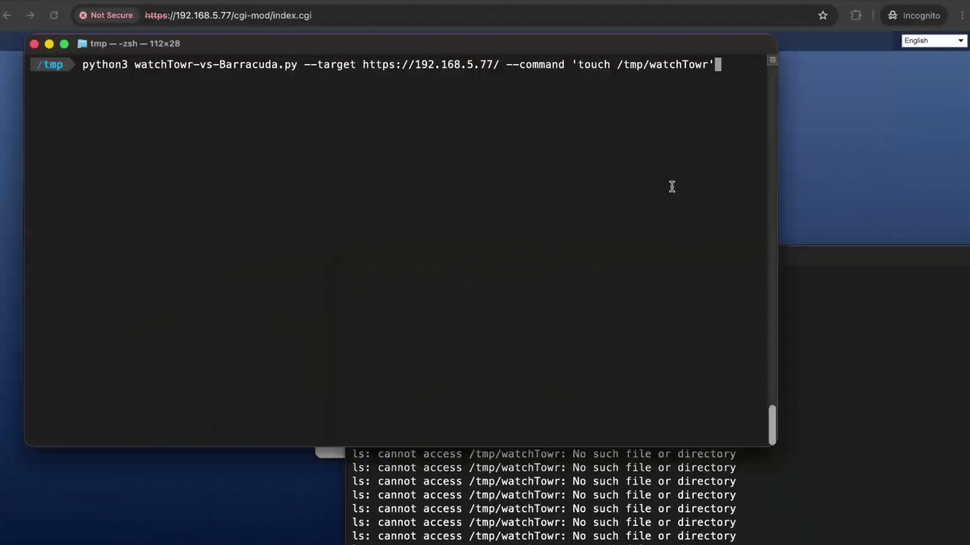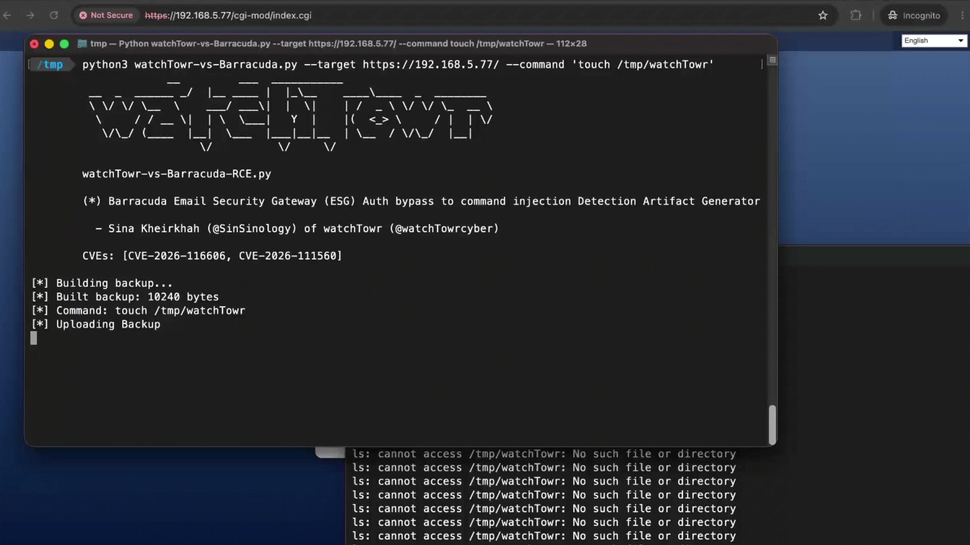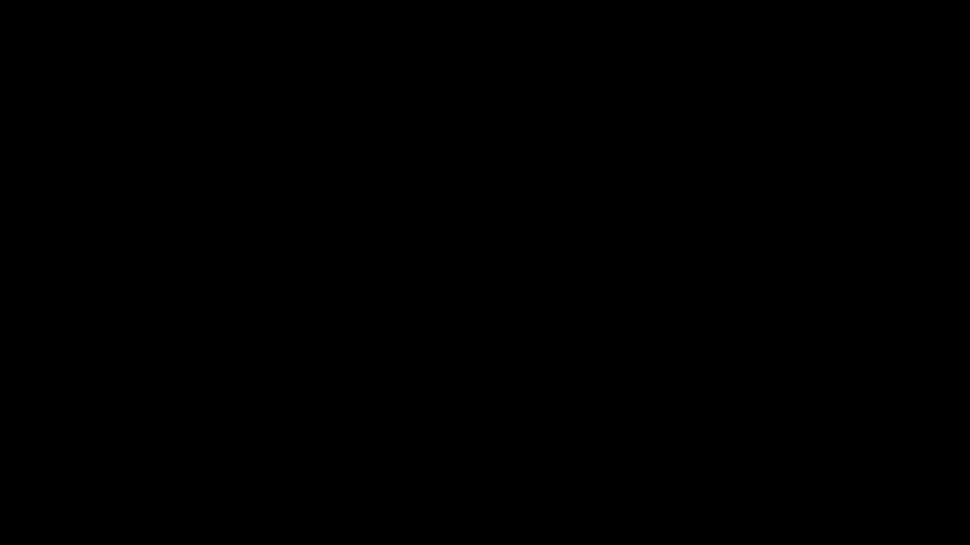
Teknik analizinde watchTowr zinciri cihazın kodunda izledi. Başarısız bir şifre değişikliği isteği durdurmak yerine saldırgana düşük ayrıcalıklı bir rol döndürüyor ve bu da yedek geri yükleme işlevini giriş yapmamış birine açık bırakıyor.
Bu işlev yüklenen bir yedeği kabul ediyor ve geri yüklenen veriler arasında cihazın daha sonra root ayrıcalıklarıyla kabuk komutu olarak çalıştırdığı bir saat dilimi değeri bulunuyor. Barracuda yedekleri bir checksum ile koruyor ancak bunun hesaplanmasında kullanılan gizli anahtar kodun içinde yer alıyor ve saldırgan geçerli bir checksum taklit edebiliyor. Firma saldırıyı cihazda root olarak dosya yazarak gösterdi.
Bu hafta itibarıyla iki açık da CISA'nın Bilinen Sömürülen Açıklar katalogunda yer almıyor ve her ikisini de bir saldırıya bağlayan kamuya açık bir rapor yok. watchTowr bir cihazın savunmasız olup olmadığını kontrol eden bir tespit aracı yayınladı ancak bir sömürü kodu yayımlamadı.
Email Security Gateway, 2023 saldırılarında UNC4841 olarak izlenen bir grup tarafından vuruldu ve grup farklı bir açık olan CVE-2023-2868'i sıfırıncı gün açığı olarak kullandı. Bu olay bu hafta yama yapılan iki açıkla ilgili değil ve yeni ikiliyi herhangi bir saldırganla bağlayan bir durum yok.


