
Phishing kitleri artık tanıdık bir giriş sayfasını kopyalayıp kimlik bilgisi girilmesini beklemekle sınırlı değil. Saldırganlar, phishing sayfasını sunan altyapının kendisine filtreleme, oturum yönetimi ve trafik kontrolleri eklemeye başladı.
ANY.RUN, ABD, Avrupa ve Avustralya'daki bankacılık, imalat ve kamu kuruluşlarını hedefleyen yeni bir phishkit olan Wazza'yı tespit etti. Kampanya, son aşamada Adobe temalı Device Code phishing sayfasını sunmadan önce ziyaretçileri ve otomatik trafiği tarayan çok aşamalı bir yönlendirme zinciri kullanıyor.
Güvenlik ekipleri için Wazza, başka bir kötü niyetli URL'den daha fazlası. Kampanya, saldırganların son tuzağa giden yolu kontrol edebileceğini gösteriyor; bu da ilk bağlantının daha az bilgi vermesine ve otomatik tespitleri zorlaştırmasına yol açıyor.
MSSPlere yönelik ek bir zorluk var. Analistler birden fazla müşteri ortamında uyarıları incelerken yanıt sürelerini kontrol altında tutmaya çalışıyor. Bu belirsizlik doğrudan daha uzun soruşturma sürelerine ve gereksiz yükseltmelere dönüşebiliyor.
Wazza Phishing Sayfasını Gizlemek İçin Çok Aşamalı Yönlendirme Kullanıyor
Wazza her ziyaretçiyi doğrudan phishing sayfasına göndermiyor. Phishkit, hangi isteklerin son yüklemeye ulaşacağını belirlemek için çok aşamalı bir yönlendirme zinciri kullanıyor.
Bunun pratikte nasıl işlediğini görmek için ANY.RUN'un Etkileşimli Sandbox'ında bir Wazza analizini takip edelim.
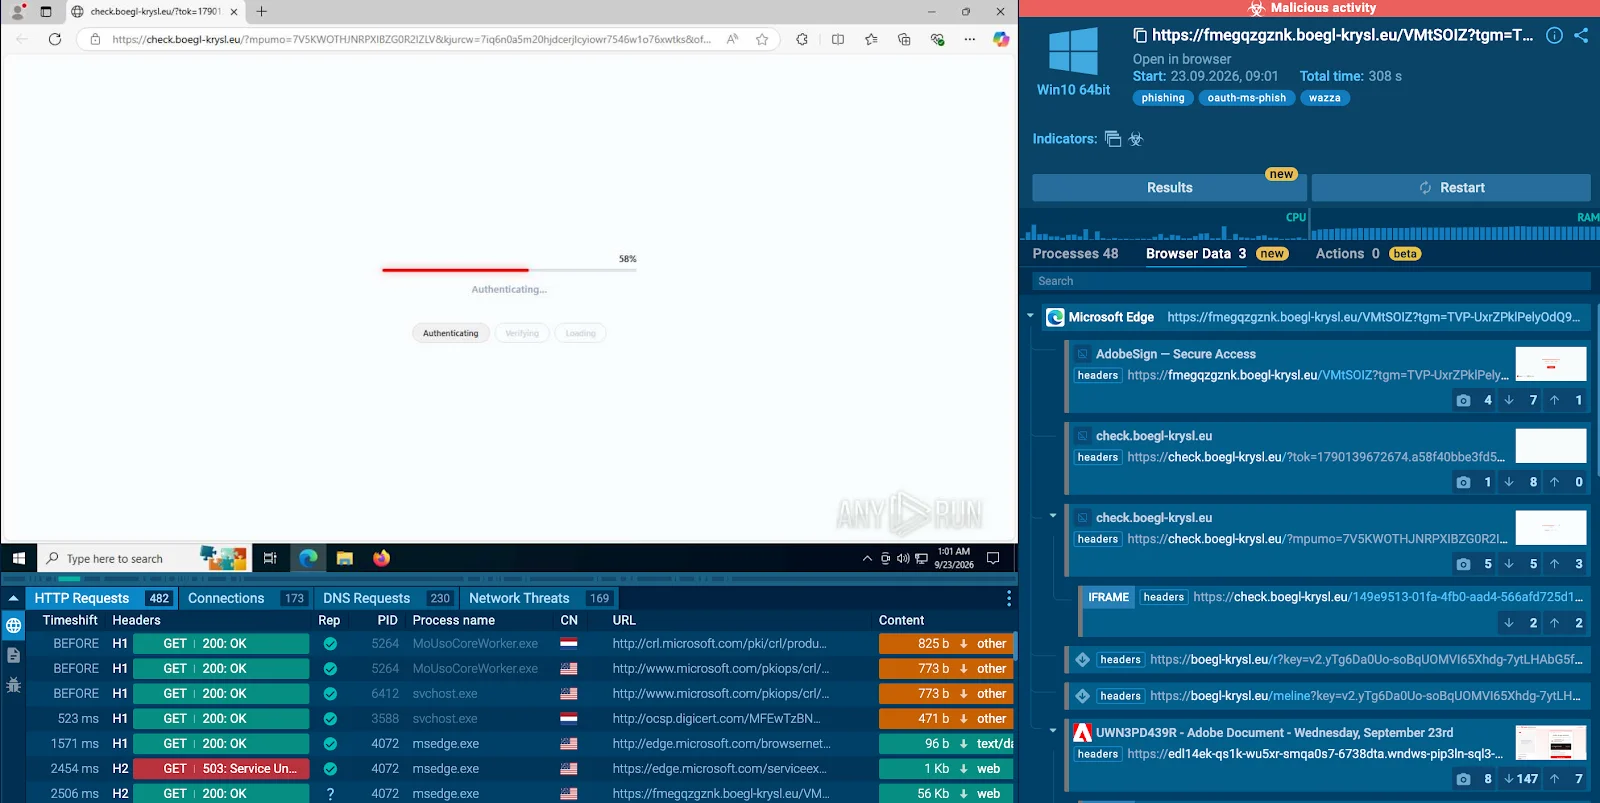
Wazza saldırı zinciri ANY.RUN Etkileşimli Sandbox'ta ortaya çıktı
Akış, ziyaretçinin /api/wazza-config adresine geçirildiği joker karakterli bir iniş alanı olan [.]boegl-krysl[.]eu'da başlıyor. Bu uç nokta, ana bilgisayar adının aktif bir kampanyaya ait olup olmadığını kontrol ediyor.
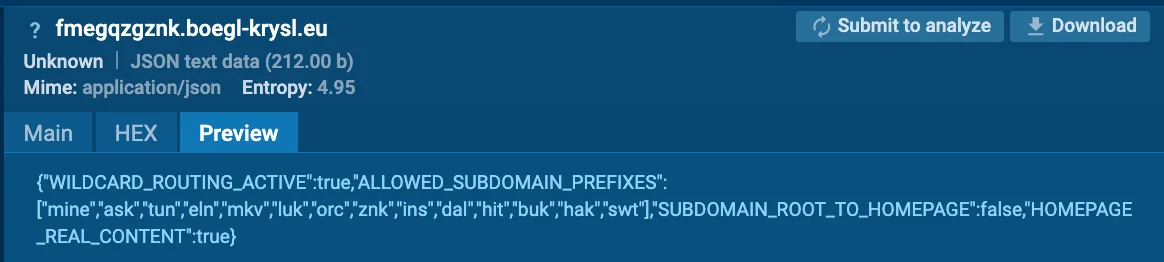
Wazza saldırı analizinde joker karakterli yönlendirme yapılandırması ve izin verilen kampanya önekleri
Altyapı daha sonra beacon-surge-sync[...]workers[.]dev ile iletişime geçiyor ve ziyaretle ilişkilendirme yapılabilecek bir istemci işaretleyici veriyor. Ardından /api/mint-token kısa ömürlü imzalı bir oturum belirteci oluşturuyor.
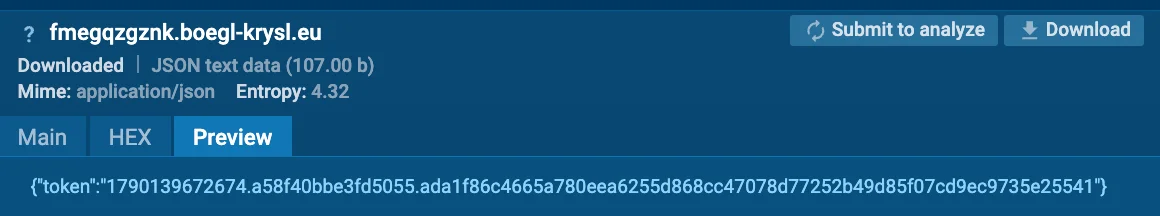
Wazza örneği patlatıldıktan sonra mevcut oturum için kısa ömürlü imzalı belirteç
Bu belirteç check[.]boegl-krysl[.]eu adresine geçiriliyor; burada Wazza belirteci ve tarayıcı telemetrisi doğrulanıyor ve istenmeyen trafik filtreleniyor.
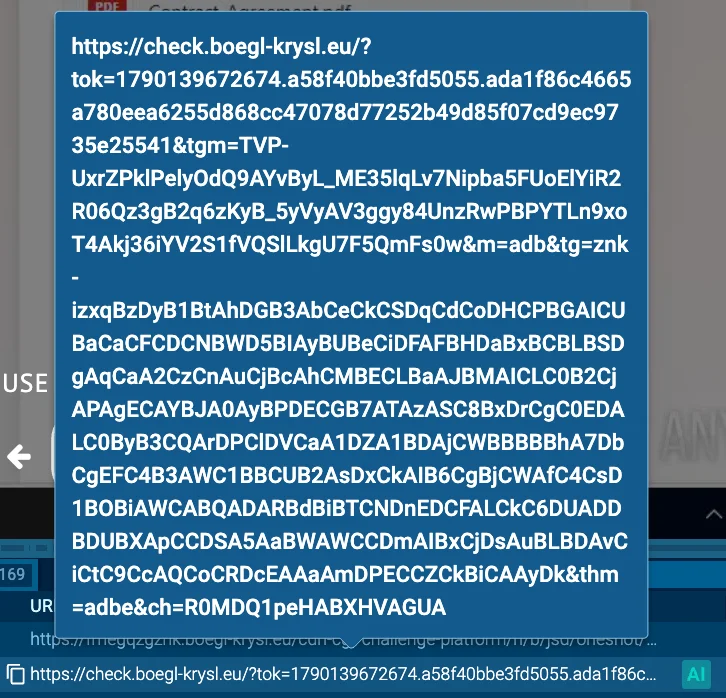
Wazza saldırısı: Basılan belirteç anti-bot doğrulama kapısına geçirildi
Bu kontrollerden sonra ziyaretçi boegl-krysl[.]eu/r ve /meline üzerinden ilerleyerek nihayetinde son Adobe temalı Device Code phishing sayfasına ulaşıyor.
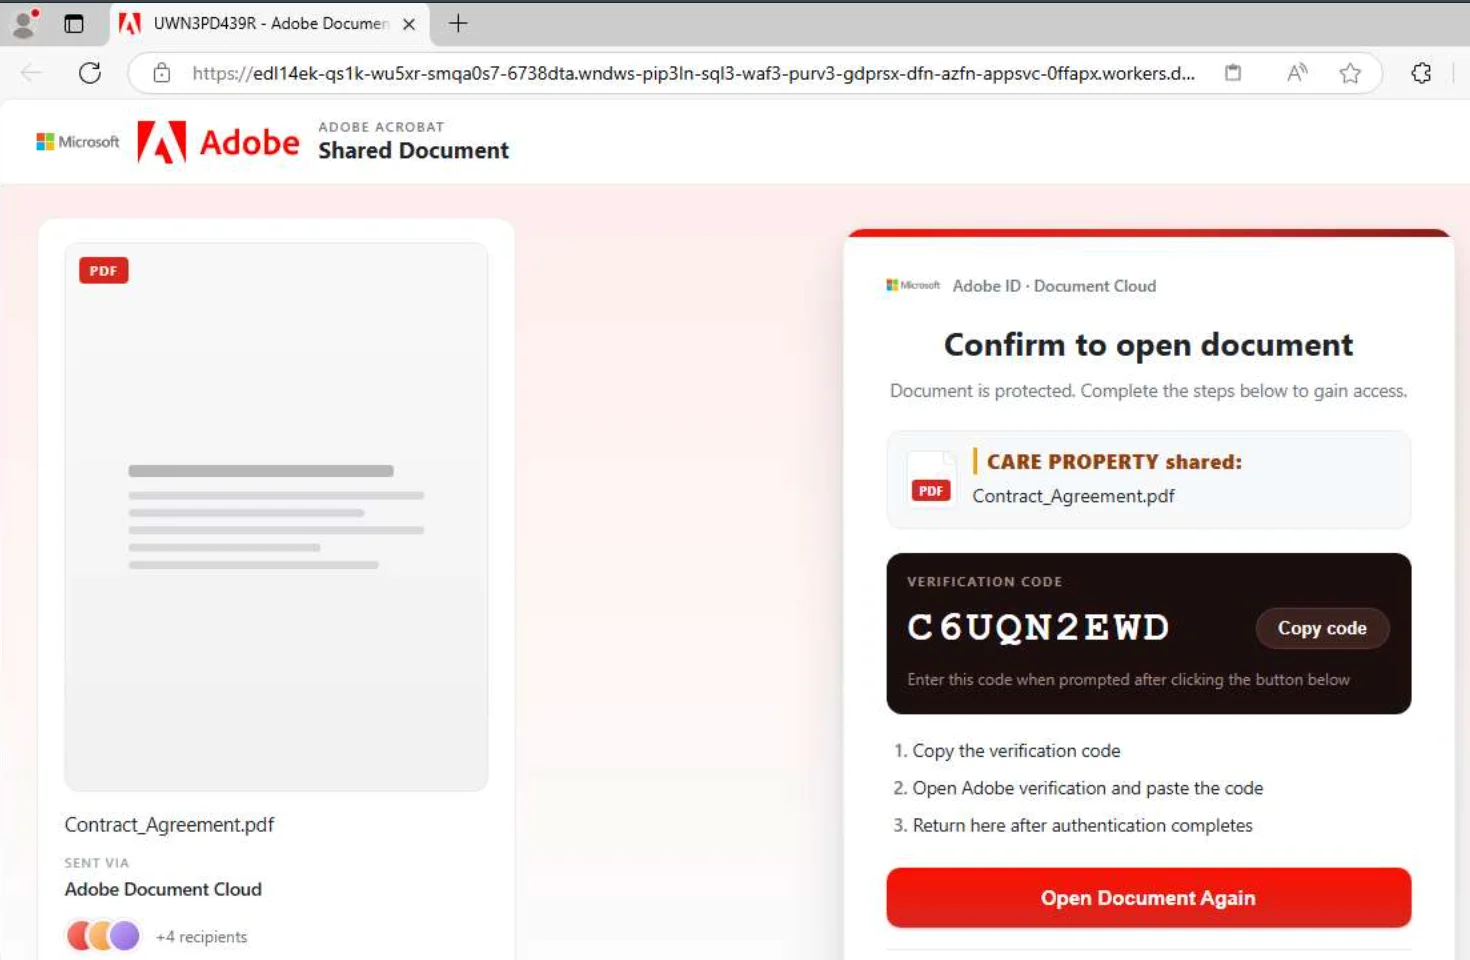
Wazza saldırısının son aşaması: Adobe temalı Device Code phishing inişi
Tanıdık bir hizmetin görsel teması olarak kullanılması son aşamaya aşina bir görünüm veriyor; Device Code akışı saldırgana geleneksel parola toplama yerine hesap kimlik doğrulamasını hedefleme yolu sağlıyor.
Bu, son tuzağı daha büyük bir operasyonun yalnızca bir bileşeni yapıyor. Altyapı önce ziyaretçinin phishing sayfasını görüp görmeyeceğini belirliyor. Sosyal mühendislik bileşeni, kampanya uygun gördüğü bir oturum oluşturduktan sonra geliyor.
Bu katmanlı yaklaşım savunucular için önemli çünkü bir URL, doğru ortamda yeniden üretilene kadar nispeten sıradan görünebiliyor.
Wazza'nın Ulaşımı: Kamu, Bankacılık ve İmalat
ANY.RUN, Wazza etkinliğini ABD, Avrupa ve Avustralya'da tespit etti; hedeflenen sektörler arasında bankacılık, imalat ve kamu yer alıyor.
Wazza tarafından hedeflenen bölgeler ve sektörler
Bu kuruluşlar yüksek değerli iş süreçleri işletiyor ve saldırganlar için cazip olabilecek bilgiyi yönetiyor. Finans kurumları hassas hesapları ve işlemleri yönetiyor, imalatçılar birbirine bağlı kurumsal ortamlara ve iş sistemlerine bağımlı, kamu kuruluşları ise hassas bilgi ve kritik hizmetleri yönetiyor.
Ama kampanyanın önemi bu bireysel sektörlerin ötesine geçiyor. Wazza altyapısı, farklı hedeflere uyarlanabilen bir phishing dağıtım tekniği sergiliyor. Son marka değişebilirken, altta yatan yaklaşım — ziyaretçileri filtreleme, oturumları doğrulama ve tuzağı seçici olarak sunma — saldırganlar için kullanışlı kalıyor.
Adobe teması, phishing operatörlerinin kimlik doğrulama isteklerini rutinmiş gibi göstermek için tanıdık markaları kullanmaya devam ettiğini de yansıtıyor.
Marka değişebilir, ancak amaç tutarlı: kurbanı, saldırganın bir hesaba veya oturuma erişim sağlayabilecek bir kimlik doğrulama eylemini tamamlamaya ikna etmek.
Wazza MSSP'ler İçin Daha Büyük Sorun Yaratıyor
Bir MSSP için kaçamak bir phishkit, doğrudan kötü niyetli bir URL'den farklı bir zorluk yaratıyor.
Sağlayıcı tek bir ortamı araştırmıyor. Analistler birden fazla müşteri, farklı güvenlik yığınları ve büyük uyarı hacimlerinden sorumlu olabiliyor; çoğu zaman tanımlı yanıt ve yükseltme gerekliliklerine karşı çalışıyor.
Wazza bu iş akışına belirsizlik ekliyor. Şüpheli bir URL ilk başta zararsız görünebiliyor çünkü son phishing sayfası hemen sunulmuyor. Otomatik güvenlik sistemleri insan ziyaretçiden farklı içerik alabiliyor. Bir analist tam yönlendirme dizisini yeniden üretemezse, URL'nin aslında ne sunduğunu belirlemek için soruşturmayı yükseltmek zorunda kalabiliyor.
Sonuç, tanıdık bir MSSP sorunu olabiliyor: soruşturmaya harcanan daha fazla zaman, daha fazla vakanın kıdemli analistlere geçmesi ve gerçekten karmaşık olaylar için daha az kapasite.
Bu, şüpheli içerikle izole bir ortamda etkileşime geçme yeteneğinin önemini gösteriyor.
ANY.RUN'un Etkileşimli Sandbox'ı, analistlerin şüpheli URL'leri 10 saniyeden kısa sürede başlayan sanal makinelerle açmasına, oluşan sayfalarla etkileşime geçmesine, yönlendirmeleri takip etmesine ve ağ ve davranışsal etkinliği gözlemlemesine olanak tanıyor.
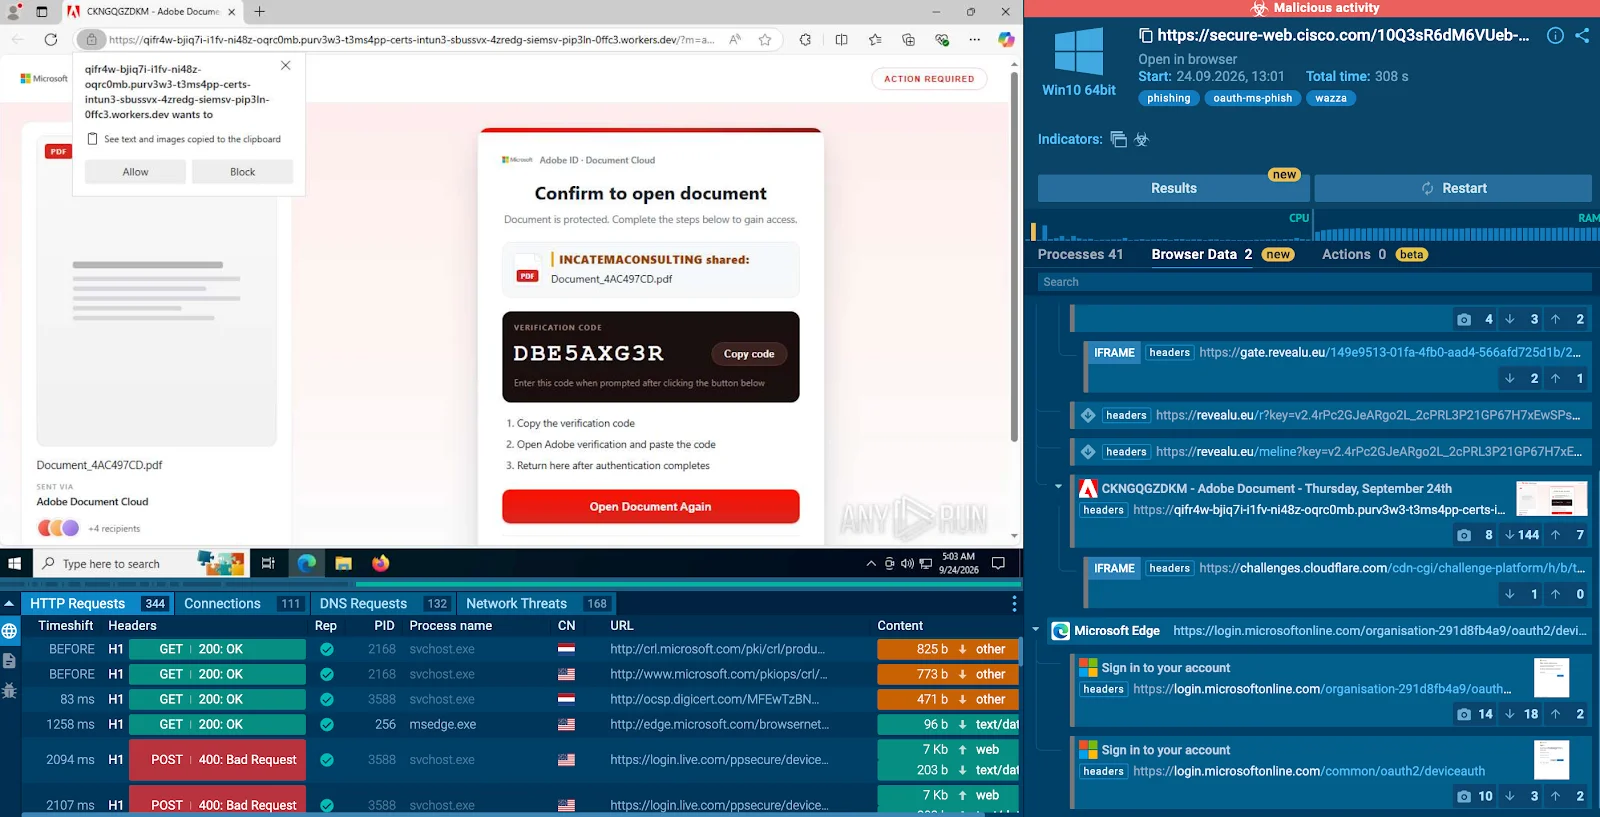
Wazza ANY.RUN Etkileşimli Sandbox'ta analiz edildi
Wazza gibi bir saldırı için operasyonel değer açık: analistler saldırı zincirini ne kadar hızlı yeniden üretebilir ve güvenilir bir karar oluşturabilirse, phishing soruşturmasının orantısız şekilde kıdemli analist kaynakları tüketme olasılığı o kadar azalır.
Tek Bir Wazza Soruşturması Birden Fazla IOC Ortaya Çıkarabilir
Wazza'nın arkasındaki altyapı engellenecek alan adları listesi olarak görülmemeli.
Çok aşamalı yönlendirmesi birkaç istihbarat pivotu yaratıyor. Bir analist tek bir şüpheli URL'den başlayarak kampanyayla bağlantılı ek alan adları, uç noktalar, yönlendirme yolları ve davranışsal göstergeler ortaya çıkarabiliyor.
ANY.RUN Tehdit İstihbaratı Arama aracı bu bağlantıları araştırmak için başka bir yol sunuyor. Analistler IOC'lerden ilgili tehdit etkinliğine geçiş yapabiliyor ve zaman içinde değişiklikleri izlemek için sorgu güncellemeleri kullanabiliyor.
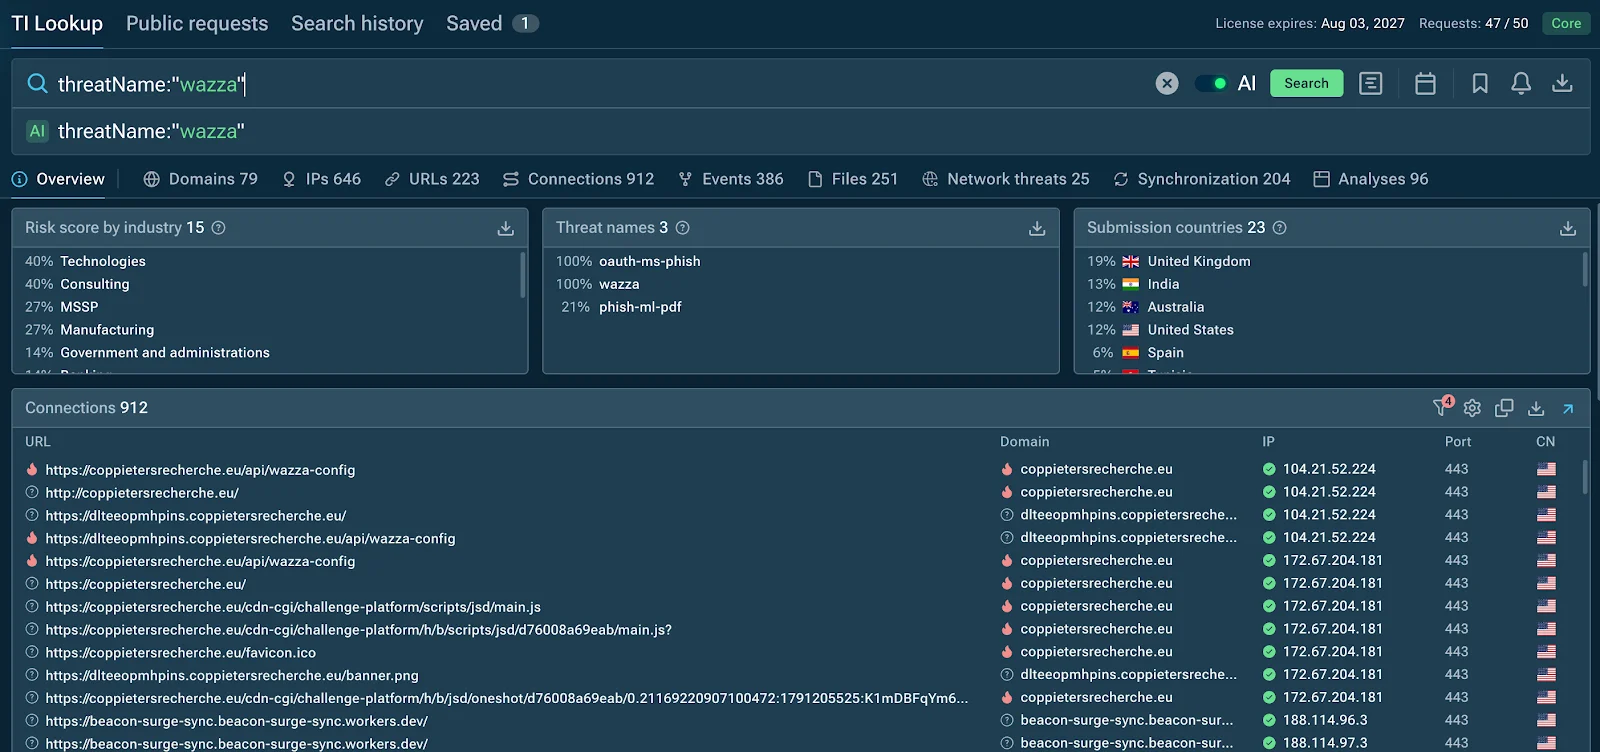
Wazza ANY.RUN TI Lookup'ta arandı
Bir MSSP için bir müşteriyi araştırırken bulunan şüpheli bir Wazza alanı, diğer ortamlar arasında ilgili etkinliği avlamak için de başlangıç noktası olabiliyor. Bu, saldırganlar bireysel göstergeleri değiştirse bile aynı kampanyanın unsurlarını koruduğunda bağlantıları belirlemeye yardımcı oluyor.
Sürekli Tehdit İstihbaratı Bulguları Sürekli İzlemeye Dönüştürür
Tek bir Wazza alanını engellemek kampanyayı sona erdirmeyebilir. Phishing altyapısı değişebilir, alan adları değiştirilebilir ve saldırganlar tespite uyum sağladıkça yönlendirme mantığı değiştirilebilir. Statik bir IOC listesinin bu nedenle sınırlı bir ömrü vardır.
ANY.RUN Tehdit İstihbaratı Akışları, IOC'leri sürekli izlemeye dönüştürmek için tasarlandı; güvenlik ortamlarına %99 benzersiz, doğrulanmış göstergeler ve davranışa dayalı tehdit verisi akışı sağlıyor. Çözüm ayrıca STIX/TAXII, API ve SDK'yı destekliyor ve istihbaratın mevcut güvenlik iş akışlarına dahil edilmesine olanak tanıyor.
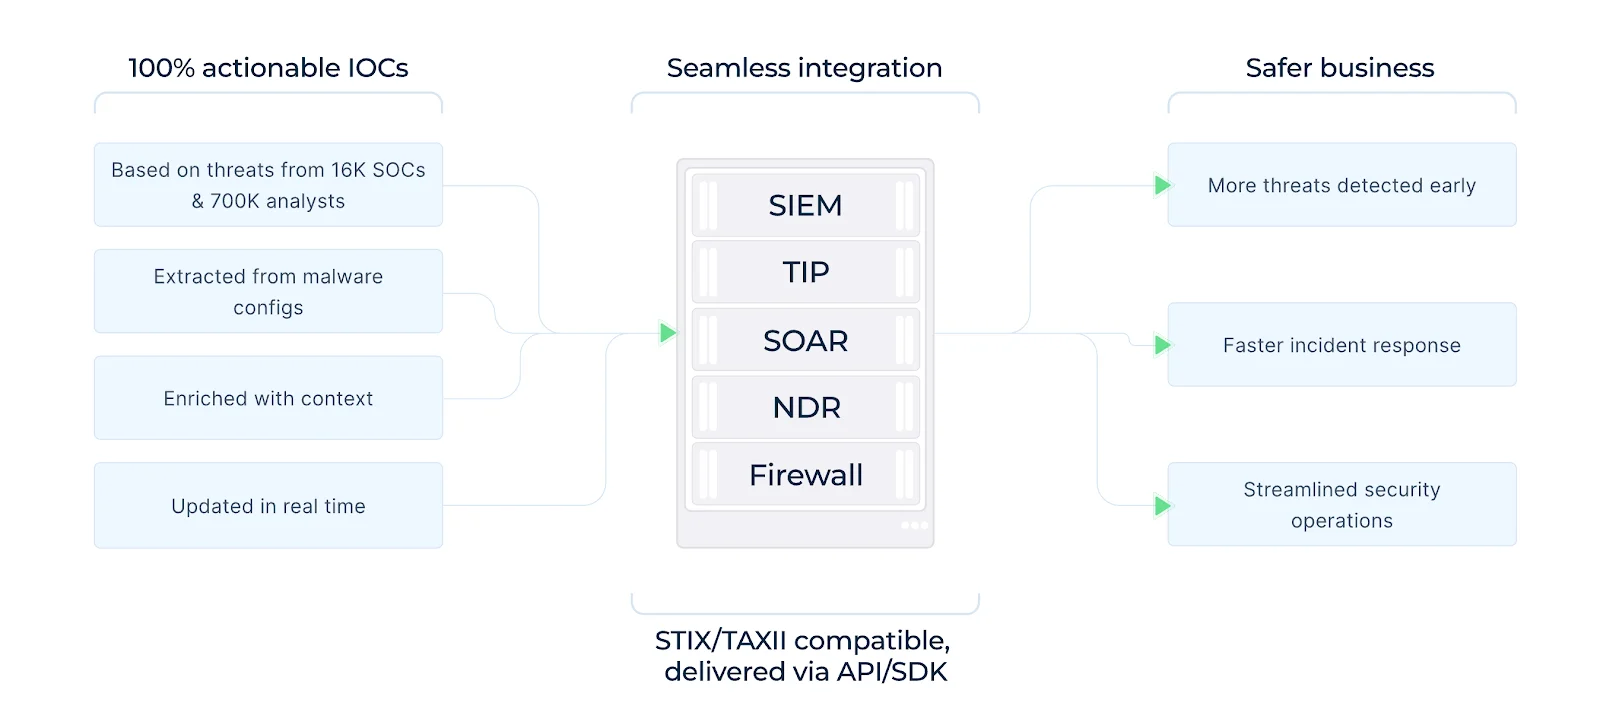
ANY.RUN'un neredeyse sıfır yanlış pozitifli gerçek zamanlı tehdit istihbaratı akışları
Ölçek, bir MSSP için kilit avantajdır. Bir analist bir Wazza URL'sini araştırabilir, kullanışlı göstergeleri belirleyebilir, bunları doğrulayabilir ve bu istihbaratı müşteri ortamlarını izleyen sistemlere sunabilir. Sağlayıcının her bir müşterinin maruz kalabileceği durum için aynı araştırmayı manuel olarak tekrarlamasına gerek yok.
Soruşturma, yeniden kullanılabilir bir tespit istihbaratı kaynağına dönüşüyor.
Entegrasyonlarla İstihbaratı Güvenlik İş Akışlarına Getirmek
Tehdit istihbaratı, analistlerin tespit ve müdahale için zaten kullandığı sistemlere ulaştığında en faydalı olur.
ANY.RUN, Microsoft Sentinel, Microsoft Defender, Splunk, Cortex XSOAR, IBM QRadar, MISP, TheHive, ThreatConnect, Tines, Torq ve diğerleri dahil platformlarla entegrasyon sağlıyor.
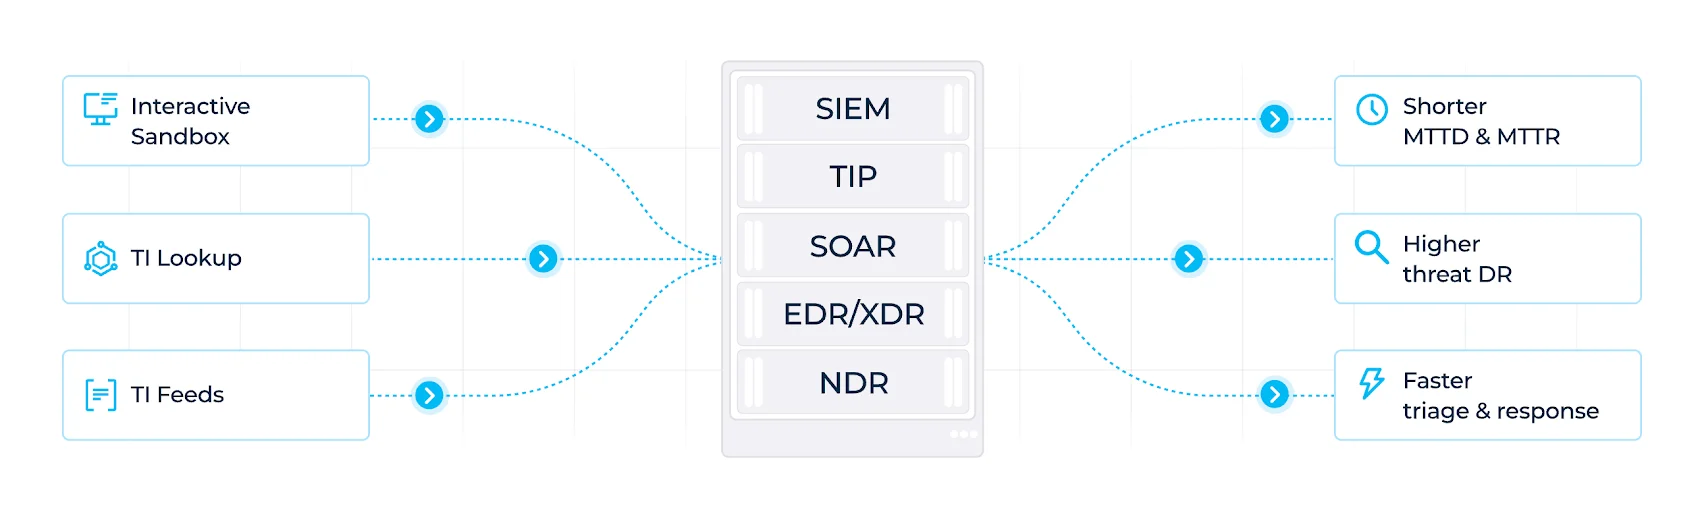
Entegrasyonları kullanarak ANY.RUN'u güvenlik yığınına bağlayın ve birleşik koruma sağlayın
MSSPlere yönelik bu, iş akışının önemli bir parçasıdır çünkü güvenlik sağlayıcıları zaten uyarıları toplamak, soruşturmaları zenginleştirmek ve müdahale eylemlerini tetiklemek için yerleşik süreçlere sahiptir.
Amaç, analistlerin manuel olarak kontrol etmesi gereken izole bir istihbarat kaynağı daha yaratmak değil. Bu, bir soruşturmanın sonucunun daha geniş SOC genelinde korumaya katkıda bulunmasına olanak tanır.
Wazza Phishing Saldırısının Potansiyel Etkisi
Wazza'nın doğrudan amacı Adobe temalı Device Code phishing sayfasını sunmak olsa da, potansiyel etki ilk başarılı kimlik doğrulamanın ötesinde sona ermeyebilir.
Potansiyel sonuçlar şunları içerir:
Hesap ele geçirme: Başarılı bir Device Code phishing akışı saldırganlara hedeflenen hesaplara veya oturumlara erişim sağlayabilir.
Güvenilir kimlik kötüye kullanımı: Ele geçirilen bir hesap, saldırganlara meslektaşlarla, ortaklarla veya müşterilerle iletişim kurmak için güvenilir bir kimlik sağlayabilir.


