
Yama yapılmamış Ubuntu Linux açığı için exploit yayınlandı, konteyner kaçışı ana makinede root yetkisi sağlıyor
Swati Khandelwal 23 Eyl 2026 Güvenlik Açığı / Linux
Linux çekirdeğinin AF_UNIX soket alt sistemindeki use-after-free hatası, bir konteynerden çıkıp ana makinede root yetkisi elde etmek için kullanılabilir. Güvenlik firması DepthFirst, 22 Eylül’de yayımlanan araştırmasında bunu belirtti.
CVE-2026-80521 olarak izlenen açık, CVSS puanı 7.8, 6 Ağustos’ta yukarı akışta düzeltildi ancak Ubuntu 26.04, 24.04 ve 22.04 LTS sürümleri için yamayı henüz dağıtmadı. DepthFirst, Ubuntu 26.04’ü hedefleyen exploit kodu yayınladı.
Ubuntu güvenlik izleyicisi, 26.04 üzerindeki Linux paketini “hassas, çalışılıyor” olarak listeliyor. 24.04 ve 22.04 sürümleri de AWS, Azure ve GCP iş yükleri dahil olmak üzere daha yeni çekirdek paketleri üzerinden etkileniyor. Etkilenen hiçbir sürümde düzeltme yayımlanmadı.
Açık, CISA’nın Bilinen Sömürülen Güvenlik Açıkları kataloğunda yer almıyor ve kullanımına dair doğrulanmış saldırı raporu bulunmuyor.
Açık, çekirdeğin AF_UNIX soketleri için çöp toplayıcısında bulunuyor. Bu toplayıcı, SCM_RIGHTS mesajlarıyla süreçler arasında geçirilen dosya tanımlayıcılarını temizliyor. AF_UNIX soketleri süreçler arası yerel iletişimi sağlıyor ve Docker ile Kubernetes seccomp profillerinde varsayılan olarak izin veriliyor; bu yüzden açık konteyner içinden erişilebiliyor.
Çöp toplayıcısındaki bir yarış durumu, yeni referansları taşıyan veriler kuyruğa alınmadan önce görmesini sağlıyor. Toplayıcı bu pencerede çalışırsa, kalıcı dahili listeden bir işaretçi kaldırılmadan bağlı soket grubunun bir kısmını serbest bırakabiliyor. Bir sonraki toplama turu o işaretçiyi serbest bırakılmış belleğe takip ediyor.
Exploit, konteynerlerin yapmasına izin verilen olağan sistem çağrıları üzerinden çekirdeğe ulaştığı için namespace izolasyonunu, cgroup sınırlarını ve seccomp filtrelemesini aşıyor.
Yukarı akış düzeltmesi 6 Ağustos’ta ana hat çekirdek 7.2 ve kararlı dal 7.1.10’da yayımlandı. Hassas kod çekirdek 6.10’da tanıtıldı ve ayrıca kararlı dallar 6.1 ve 6.6’ya geri taşındı. Etkilenen bir çekirdek çalıştıran kuruluşlar yukarı akış yamayı doğrudan uygulayabilir. Ubuntu izleyicisi “çalışılıyor” gösteriyor ve dağıtım güncellemesi için yayımlanmış bir tarih yok.
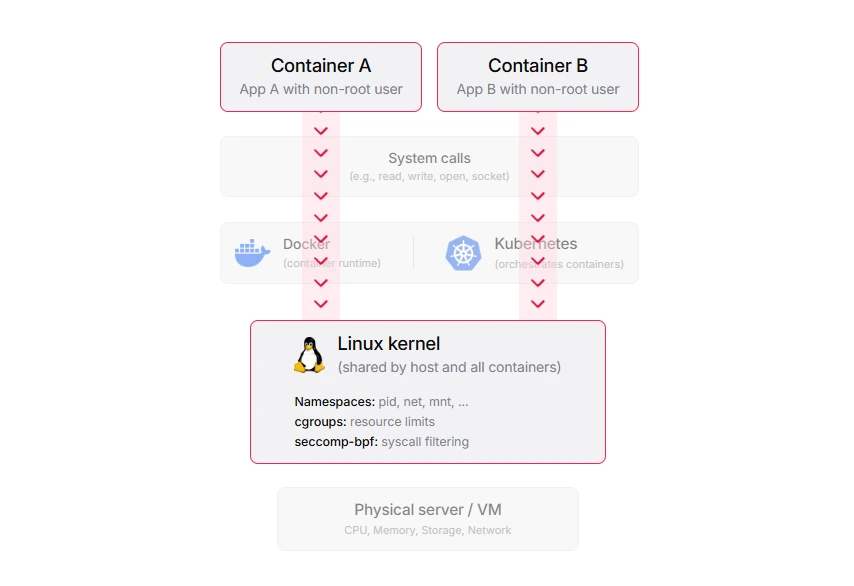
Ne DepthFirst ne de Ubuntu geçici bir çözüm yayımlamadı. DepthFirst, güvenilmeyen iş yüklerinin Firecracker veya Kata Containers gibi her iş yüküne kendi çekirdeğini veren mikroVM izolasyonuna taşınmasını öneriyor; böylece ana makinenin çekirdeği paylaşılmıyor.
Açık Nasıl Bulundu
DepthFirst, güvenlik açığı tespiti için eğitilmiş yapay zeka modeli dfs-large1’in insan işletimli bir test altyapısıyla birlikte açığı bulduğunu söyledi. Şirket 24 Temmuz’da exploit ile Google kernelCTF kontenjanını kazandı ve hatayı 5 Ağustos’ta çekirdek güvenlik ekibine bildirdi.
DepthFirst’in zaman çizelgesine göre çekirdek bakımcıları, OpenAI’de bir araştırmacının aynı hatayı bağımsız olarak bildirdiğini yanıtladı. CVE kaydı, çekirdek sömürü araştırmacısı Kyle Zeng’i bildiren olarak gösteriyor.
Bu açıklama, saldırganların konteynerlerden çıkmasına izin veren 2026 çekirdek açıkları serisinin en yenisi. Temmuz’da açıklanan bir futex açığı ve Nisan’da çekirdeğin kriptografik alt sistemindeki bir hata da ayrıcalıksız bir kullanıcının ana makinede root’a yükselmesine izin verdi. Her iki keşif de yapay zeka destekli araştırmayla yapıldı.
DepthFirst, yapay zeka hızlandırmalı güvenlik açığı keşfinin konteyner kaçışları için engeli o kadar düşürdüğünü savunuyor ki kuruluşların konteynerleri güvenlik sınırı olarak görmemesi gerekiyor.
“Konteynerlerden çekirdeği hedefleyerek kaçma engeli o kadar ciddi düştü ki saldırganların bunu dilediği gibi yapabileceğini varsaymalıyız,” dedi şirket.
LinuxCVETracker’a göre 2026’da yayımlanan yaklaşık 5.700 Linux çekirdeği CVE’si, rekor en yüksek yıllık toplam. Gösterilen exploit ve artan hacim, şirketin değerlendirmesinin temeli.
