
Siber Saldırılar ve Veri İhlalleri
Siber liderler, titiz dokümantasyon, şeffaflık ve yapay zekâ satıcılarıyla akıllı sözleşme müzakereleriyle yapay zekâ sorumluluğunun önüne geçebilir.
Becky Bracken, Dark Reading Kıdemli Editörü
ISC2 Strategic Congress 2026 Denver'da düzenlenen toplantıda birçok baş bilgi güvenliği sorumlusu yapay zekâ yönetişiminin detaylarında boğuluyor. Oysa akıllarına gelmeyen soru şu: Litigasyoncular, düzenleyiciler ve müşteriler bir ihlal için sorumluluk arayışına girdiğinde yapay zekâ dağıtımlarına ilişkin kararları nasıl savunacaksınız?
Siber hukuk uzmanı Daniel B. Garrie, Law and Forensics CEO'su, bu soruya yanıt vermek için iki amaca hizmet eden ayrı çerçeveler geliştirmeye çalışıyor. Çerçeveler bir yandan CISO'ların belirli bir yapay zekâ özelliğinin çalıştırılmaya yetecek kadar güvenli olup olmadığına karar vermesine yardımcı oluyor, öte yandan ileride bir şeyler ters gittiğinde eylemlerini savunmak için kullanılabilecek bir delil izi oluşturuyor.
Böyle çerçevelere duyulan ihtiyaç ajans yapay zekâ çağında özellikle gündemde olsa da çalışmalar haziran 2024'e, taraflar arasındaki yapay zekâ anlaşmazlıklarını çözmek için hakemlerin kullanabileceği bir çerçeve oluşturan JAMS AI Kuralları'nın belirlenmesine kadar uzanıyor. Kurallar sorumluluğu açıklamıyor ve her litigatöre uygulanmıyor. Ancak kuralları yazmaya yardım eden Garrie'ye göre teknik delil yönetimi için kılavuz oluşturmada faydalı.
Bu hafta ISC2 Strategic Congress 2026 sahnesinden konuşan Garrie, olay müdahale ihtiyaçlarının sözleşme aşamasında ele alınmasının önemini vurguladı ve yapay zekâ sorumluluğunu nicelendirmek için yararlı üç iyi uygulama çerçevesi özetledi: yapay zekâ dağıtım risk skoru hesaplamak; risk iştahına ilişkin yönetim kurulu kararlarını belgelemek; bir olaydan hangi verinin korunacağına karar vermek.
CISO'lar Kanıt İçin Tedarikçi Sözleşmelerinde Pazarlık Etmeli
Yapay zekâ ihlalinin ardından ne olduğuna dair temel adli delile ulaşmak zor olabiliyor. Garrie, bu konuları yapay zekâ satıcılarıyla sözleşme aşamasında baştan ele almanın kritik olduğunu vurguluyor ve müzakerelere mümkün olan en erken aşamada siber güvenlik liderliğinin dahil edilmesi gerektiğini belirtiyor. Amaç, bir olayda tam olarak ne olduğunu ortaya koymaya izin veren hükümler oluşturmak; günlük kayıtlara erişim ve koruma talepleri gibi.
"Bir yapay zekâ satıcısı olay anındaki modelin bir anlık görüntüsünü sağlayabilir mi?" diye sordu Garrie. "Ve bu ne kadar hızlı temin edilebilir?"
Sözleşmeler için önemli görülen hususlar arasında risk dağılımının da kurulması gerekiyor. Garrie, CISO'ların satıcının yapay zekâ kullanım izinleri, veri kısıtlamaları, garantiler, sigorta ve sorumluluk tavanları konusunda net bir tabloya sahip olmasını önerdi. Liderlerin satıcının operasyonel kontrolleri, erişimi ve güvenlik sorumluluklarını da kavraması gerekiyor. Son olarak CISO'lar anlaşmazlıkların nasıl ele alınacağını anlamalı; uygulanacak mevzuata uyum, uyuşmazlık forumu, acil rahatlama kapsamı ve benzeri konular.
Garrie'ye göre yapay zekâ satıcılarıyla sözleşme müzakerelerine erken hâkim olmak, şirketin ihmalkâr olmadığını kanıtlamak için gerekli delile ulaşmakla ulaşmamak arasındaki farkı yaratabiliyor.
"Sözleşme imzalandı mı, bitti," diye uyardı Garrie. "Açıkça belirtilmemiş bir şeyi vermezler. Yenilemeyi beklemeniz gerekir."
Çerçeve 1: Yapay Zekâ Dağıtım Risk Skoru
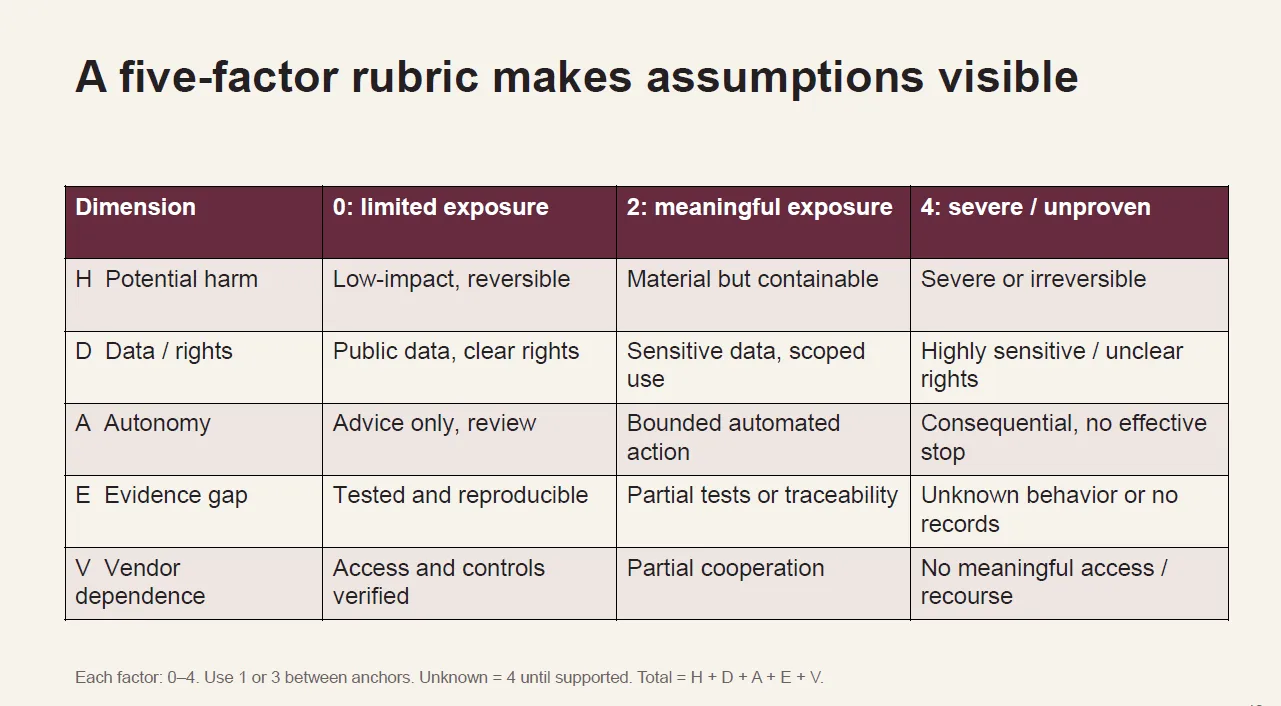
Garrie, herhangi bir yapay zekâ aracının dağıtımıyla ilgili riskleri ve maruziyetleri belirlemeye yardımcı olan basit bir beş faktörlü rubrik geliştirdi. "Olası zarar", "veri ve haklar", "özerklik", "delil boşluğu" ve "satıcı bağımlılığı" dâhil beş boyutta çerçeve, Garrie'ye göre "varsayımları görünür kılan" bir puan sağlıyor.
Nihai puan, yapay zekâ aracının "standart inceleme", "şartlı onay", "kısıtlı pilot" ya da "yayın durdurma" eşiklerinden hangisine girdiğini belirliyor; her biri belirli bir risk düzeyini gösteriyor.
Çerçeve 2: Yönetim Kurulu Kararını Kaydetmek
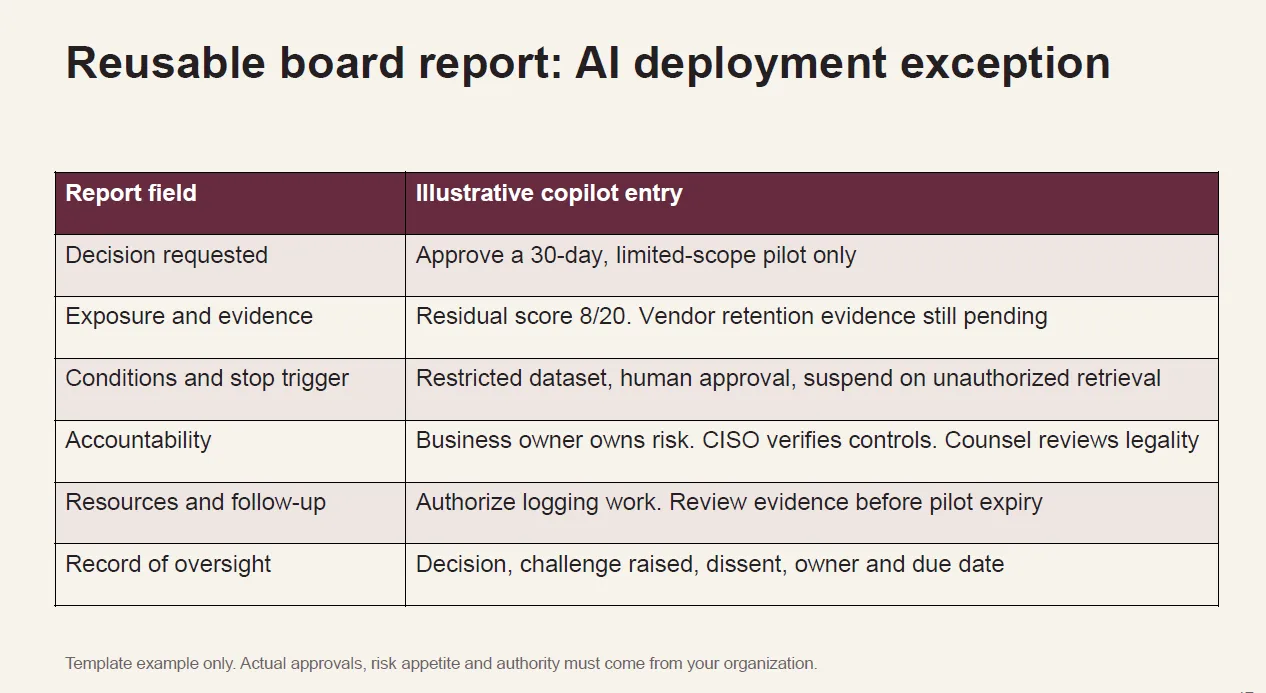
Garrie'ye göre sorumluluğu tartışmada kritik bir delil parçası olabilecek şey, yönetim kurulunun belirli kararlarına dair kâğıt izi oluşturmak. Zayıf ya da belirsiz raporlama CISO'nun dostu değil.
Garrie'nin yönetim kurulu kararlarını korumaya yönelik çerçevesi, kararın kapsamı ve zaman çerçevesi; dağıtımla ilişkili maruziyet ve bu riskin kanıtı; dağıtım koşulları ve insan onayı gereklilikleri; çalışmayı yetkilendiren ve delili gözden geçiren sorumlu kişiler ile nihai karar dâhil denetim kaydı; karar sürecinde ortaya atılan itirazlar ve aracın sahibi ile ilgili son tarihler gibi ayrıntılı bilgileri içeriyor.
Bu çerçeve, kararın statik bir kaydını oluşturmaktan ziyade yapay zekâ sorumluluğuna karşı savunulabilir sürekli kayıtlar üretmekle ilgili, diye ekledi.
Çerçeve 3: Yapay Zekâ Olay Müdahale Kontrol Listesi
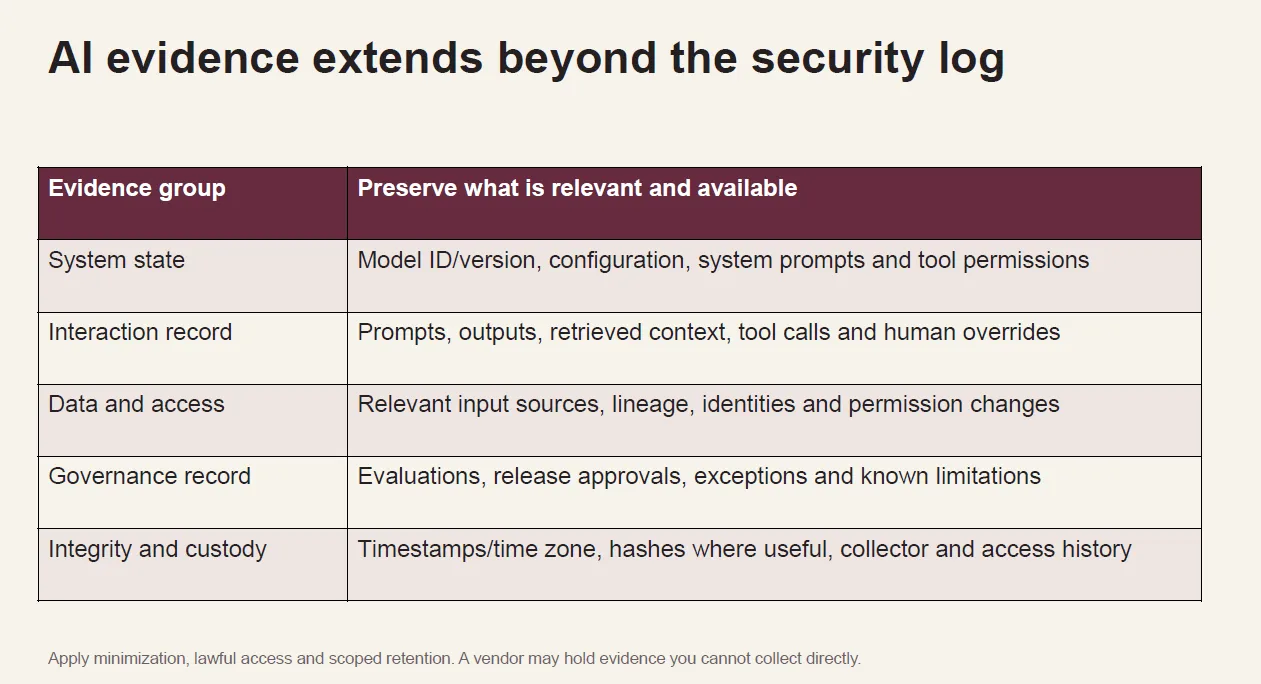
Garrie'ye göre bu aracın amacı sadece ihlali sınırlamak değil, olay anındaki yapay zekâ sisteminin durumunu korumak için çalışmak. CISO'lara hukuku derhal devreye sokmalarını da önerdi.
Araç, temel güvenlik günlüklerinin ötesinde bu tür verilerin tanımlanmasına ve korunmasına yardımcı oluyor. Garrie'nin çerçevesi, olay anındaki sistem durumu, etkileşim kayıtları, veri ve erişim bilgileri, yönetişim kaydı ile veri bütünlüğü ve zincirleme muhafaza ayrıntılarına ilişkin delil gerektiriyor.
CISO'lar Önümüzdeki 30 Günde Ne Yapabilir
Garrie, CISO'ları önümüzdeki bir ay içinde çerçevelerini tek bir yapay zekâ dağıtımında test etmeye, bir yönetim kurulu raporunu iyileştirmeye ve satıcı delil koruma ve bildirimleri etrafında eylemleri koordine etmeyi pratik etmek için bir yapay zekâ masa başı tatbikatı yürütmeye çağırdı.
Garrie'ye göre sonuçta düzenleyiciler, litigasyoncular ve müşteriler kuruluşun tüm riskleri değerlendirdiğini ve bunları azaltmak için sorumlu davrandığını kanıtlamak için sunabileceği delille ilgileniyor.
"NIST kılavuzlarını kullandığınızı umursamıyorlar," diye uyardı. Sorumluluğun belirlenmesinde CISO'nun ve kuruluşun yapay zekâ ihlaline karşı sistemleri korumak için ne yaptığını kanıtlayabilmesi belirleyici olacak.


