

Yapay zeka ve siber güvenlik etrafında şu sıralar büyük bir gürültü var. Oysa asıl önemli olan çok daha basit, ama çoğu zaman bu karmaşada kayboluyor: Güvenlik açığı keşfi hızlanıyor ve çok daha büyük ölçekte gerçekleşiyor. Savunma tarafındakiler ise hangi bulguların gerçekten müdahale gerektirdiğini hâlâ kendileri belirlemek zorunda.
2026'nın ilk yarısında tam 35.853 CVE yayımlandı; bu, bir önceki yıla göre yaklaşık yüzde 49 artış demek. Buna karşılık aynı dönemde yalnızca 495'i gerçek hayatta istismar edilmiş olarak kayıtlara geçti. 116'sı ise kamuya açıklandığı gün zaten saldırı altındaydı. Öte yandan Anthropic'in kendi açıkladığı veriler, Mythos sınıfı modellerin açık kaynaklı yazılımlarda 26.153 güvenlik açığı adayı tespit ettiğini, bunlardan yalnızca 421'inin kaynakta yamalandığını gösteriyor.
İstismar edilen bu küçük alt küme çok önemli bir noktaya işaret ediyor. Savunmacılara şunu söylüyor: Yüksek ya da Kritik CVSS puanına sahip her açığı acil durum gibi ele almak yalnızca imkânsız değil, aslında yanlış bir model. Güvenlik ekiplerinin önündeki kritik görev, hangi varlıklardaki hangi açıkların acil müdahale gerektirdiğine karar vermek. Bulgu sayısı arttıkça ve açıklama ile istismar arasındaki süre daraldıkça bu görev daha da önem kazanıyor.
CVSS tek başına ortamınızda neyin önemli olduğunu söyleyemez
Aynı CVE yüzlerce varlığı etkileyebilir, ama etkisi bunların hepsinde nadiren aynıdır. Bazı örneklere ulaşılamaz. Bazıları, istismar için gereken teknikleri kesintiye uğratan kontrollerin arkasında durur. Bazıları ise önleme mekanizmasının çalışmadığı ve tespit sisteminin hiç alarm üretmediği, iş açısından kritik sistemlerde açık halde bulunur.
CVSS size ortak bir ciddiyet ölçütü verir. Ama kurumunuz açısından etkiyi belirleyen bağlamı veremez.
Bu yüzden savunmacıların, açığın gerçekten istismar edilip edilemeyeceğini, hangi varlıkları etkilediğini ve bu varlıkların erişilebilir ve iş açısından önemli olup olmadığını öğrenmek için kendi ortamlarından kanıta ihtiyacı var. Açık sayısı arttıkça bu ayrım giderek daha önemli hale geliyor.
Otomatik sızma testi tek başına her açığı doğrulayamaz
Ciddiyet puanlarının ötesine geçtiğinizde, otomatik sızma testi toplayabileceğiniz en güçlü kanıtlardan bazılarını sunar. Gerçek istismar kodları çalıştırabilir, bir açığın sizin ortamınızda istismar edilebilir olduğunu kanıtlayabilir, açıkları, kimlik bilgilerini ve yanlış yapılandırmaları saldırı yollarına dönüştürebilir ve bir saldırganın ağınızda gerçekte ne kadar ilerleyebileceğini gösterebilir.
Yine de pratikte kapsam sınırlı kalıyor. Omdia'nın araştırmasına göre kurumların yüzde 95'i sızma testini en üst ya da yüksek öncelik olarak görse de ortalama saldırı yüzeyinin yılda yalnızca yüzde 32'si test ediliyor. Otonom ve otomatik yaklaşımlar bu kapsamı genişletebilir, ancak canlı istismarın tüm kısıtlarını ortadan kaldırmaz.
CVE tabanlı istismar için hâlâ çalışan bir istismar kodunun var olması ve hedefin test edilmeye uygun olması gerekir. Yeni açıklanan CVE'lerin henüz çalışan istismar kodu olmayabilir. İş açısından kritik, kısıtlı ve internete kapalı varlıklarda canlı istismar testi yapmak ise mümkün olmayabilir. Bu açıkların da istismar edilebilirlik kararına ihtiyacı var; otomatik sızma testinin güvenle çalıştırabileceği bir şey olmasa bile.
Otomatik sızma testinin tek başına kapatamayacağı boşluk tam olarak bu. Doğrulamanın gerekli bir parçası, ama her açığı doğrulayamaz.
Herkes için tek yöntem değil, her açık için doğru yöntem
Parçalar tam burada bir araya geliyor.
İstismar edilebilirlik doğrulaması, bir açığın sizin ortamınızda gerçekten istismar edilip edilemeyeceğini belirler. Buna çalışan istismar kodu olmayan CVE'ler ve canlı istismarın güvenle ulaşamayacağı varlıklar da dahil.
Güvenlik kontrolü doğrulaması, önleme ve tespit kontrollerinizin saldırıyı gerçekten engelleyip engellemediğini, tespit edip etmediğini ya da gözden kaçırıp kaçırmadığını test eder.
Otonom sızma testi ise gerçek istismarları güvenli biçimde çalıştırır ve açıkları zincirleyerek bir saldırganın sizin ortamınızda ne kadar ilerleyebileceğini gösterir.
Bu yöntemler, farklı açık koşulları altında farklı soruları yanıtlar. Mythos'a hazırlık, aynı hedefle tek bir platformda bir araya getirilmiş bu üç yeteneği gerektirir: kendi ortamınızdaki açıkları doğrulamak. Bu, her açığa karşı her zaman üçünü birden kullanmanız gerektiği anlamına gelmez. Amaç, her yöntemi en uygun olduğu yerde uygulamak ve elde edilen kanıtın aynı karar sürecine katkı sağlamasına izin vermek.
Bu üç temel unsur, tek bir program olarak çalıştığında çok daha güçlü hale gelir. Bir bulgu, gerçekten ihtiyaç duyduğu doğrulama adımını tetikleyebilir. Yeni kanıt, düzeltme önceliğini değiştirebilir. Düzeltmeler de kapatılmış bir talebin içinde kaybolmak yerine yeniden doğrulanabilir. Böylece istismar edilebilirlik, kontrol etkinliği ve saldırı yolu kanıtı ayrı iş akışlarında çürümeye bırakılmak yerine birbirine bağlı kalır.
Gartner'ın mayıs ayındaki araştırma notu da aynı yönü işaret ediyor: doğrulanmış saldırı yolları, karar odaklı müdahale ve operasyonel iş akışlarına entegre edilmiş açık azaltma.
Bu, aynı zamanda Validation Summit '26'nın arkasındaki çalışma modeli.
Güvenlik uzmanları ne görüyor, öncü kurumlar doğrulamayı nasıl uyguluyor
Picus Security, 14-15 Ekim tarihlerinde Validation Summit '26'ya ev sahipliği yapacak. Etkinlikte nelerin değiştiğine dair bağımsız bir bakış, şirketin doğrulama yaklaşımı ve bunu hâlihazırda uygulamaya koymuş güvenlik liderlerinin deneyimleri bir araya getirilecek.
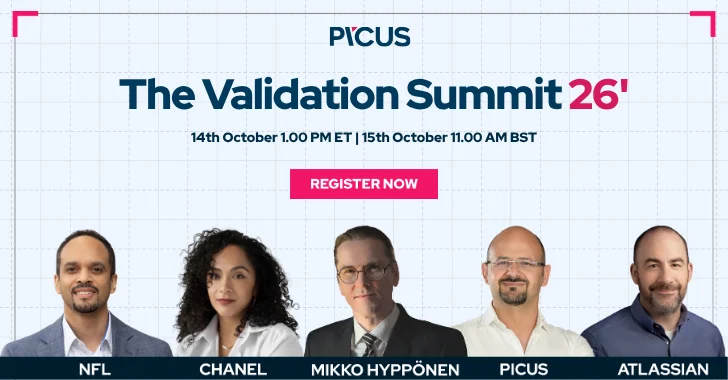
Mikko Hyppönen, bu dönüşümün geçmiştekilerden neden farklı olduğunu anlatarak açılışı yapacak. Ardından Picus CTO'su Volkan Ertürk, saldırganlar saldırılarını yapay zekayla güçlendirirken güvenlik doğrulamasının nasıl görünmesi gerektiğini ve istismar edilebilirlik doğrulaması, güvenlik kontrolü doğrulaması ile otonom sızma testinin neden tek tek değil birlikte daha iyi çalıştığını anlatacak. Picus ekibi ise doğrulama iş akışını yeni açıklanmış bir güvenlik açığı üzerinden canlı olarak gösterecek. Süreç yamasız ve çalışan istismar kodu olmadan başlayacak, kavram kanıtı ortaya çıkmadan önce doğrulamayla ilerleyecek, istismar kodu çıktığında canlı kontrollere karşı test edilecek ve düzeltmenin ardından yeniden doğrulanacak.
Ardından Chanel, Atlassian ve NFL'den güvenlik liderleri, bunun gerçek kurumsal ortamlarda nasıl göründüğünü konuşacak: Olgun güvenlik ekipleri doğrulama programlarını nasıl uyarlıyor, neleri değiştirdiler ve bu yolda hangi başarıları ve başarısızlıkları yaşadılar.
İki saat. Tek bir doğrulama planı. Picus Validation Summit '26'da bize katılın.
Not: Bu yazı, Picus Security Güvenlik Araştırma Mühendisi Sila Ozeren Hacioglu tarafından kaleme alınmıştır.



