

Yeni DDRop Saldırısı Intel TDX ve AMD SEV-SNP Güvenli Hesaplamayı Yıkıyor
Swati Khandelwal 14 Eyl 2026 Güvenlik Açığı / Bulut Güvenliği
Araştırmacılar, Intel ve AMD güvenli hesaplamada bellek korumasını bozan ve sunucunun belleğine yazmayı sessizce düşürerek işlemcinin eski şifrelenmiş veriyi güncelmiş gibi okumasına neden olan DDRop adlı yeni bir donanım saldırısını açıkladı.
Saldırı, sunucunun yazılımını zaten kontrol eden ve işlemci ile bir bellek modülü arasına interposer adı verilen küçük bir devre kartı yerleştirmek için makineye kısa süreli erişim sağlayabilen bir saldırgan gerektiriyor.
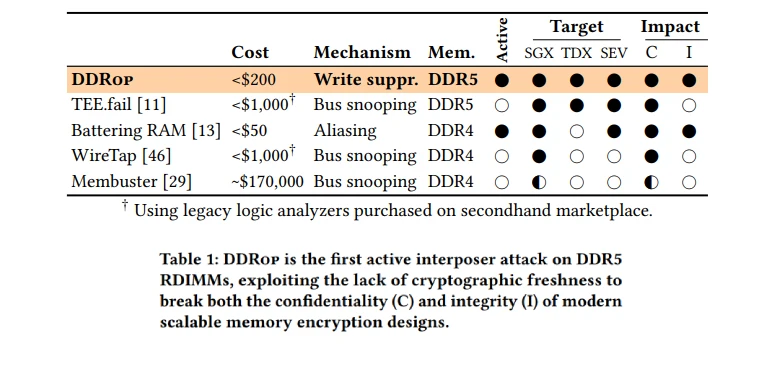
Interposer'ın maliyeti 200 doların altında inşa edilebilir. DDRop, bulut servislerinin müşteri verilerini bulut sağlayıcısından bile gizli tutmak için kullandığı donanım olan Intel TDX, Intel Scalable SGX ve AMD SEV-SNP'ye karşı çalışıyor.
Güvenli hesaplama, bir sunucunun belleğini şifreler, böylece makineye fiziksel erişimi olan biri bile yalnızca karıştırılmış veriyi görür. Ancak bulut sunucusunun kullandığı büyük bellek miktarını karşılamak için bu tasarımlar freshness adı verilen bir garantiyi atlar. İşlemci belleğin şifrelendiğini doğrulayabilir, ancak en son yazılan değeri içerip içermediğini bilemez ve eski şifrelenmiş veri hâlâ doğru şekilde şifresi çözülür.
DDRop bu boşluğu saldırıya çevirir. Interposer bir yazıyı düşürdüğünde, önceki değer bellekte kalır ve işlemci güncellemiş gibi geri okur. Şifreleme motoru hiçbir yanlışlık tespit etmez.
Araştırmacılar, DDRop'un günümüz bulut sunucularındaki DDR5 belleğinde çalışan ilk aktif interposer saldırısı olduğunu ve yalnızca veriyi okumakla kalmayıp güncel bir Intel TDX sisteminin bütünlüğünü bozan ilk saldırı olduğunu söylüyor.
TEE.fail gibi daha önceki DDR5 interposer saldırıları pasifti. Bellek veri yolunu dinliyorlardı ve ikinci el laboratuvar ekipmanıyla çalışabilmek için hızını düşürmek zorunda kalıyorlardı. Battering RAM gibi bellekte görüleni değiştiren aktif saldırılar yalnızca eski DDR4'te çalışıyordu ve DDR5'in yeniden tasarlanmış komut formatı kullandıkları adres değiştirme taktiğini engelliyor. DDRop bunun yerine yazıları düşürerek bu engeli aşıyor.
Interposer, bellek veri yolu üzerinde duran ve tam DDR5 hızında çalışan küçük bir anahtar kartıdır. Bir yazıyı düşürmek için komut veri yolunda bir hata zorlar ve ardından bellek modülünün bu hatayı bildirmek için kullandığı hattı keser, böylece modül komutu sessizce reddeder ve işlemciye haber verilmez.
DDRop, KU Leuven, ETH Zurich, Durham Üniversitesi ve Google'daki araştırmacıların çalışmasıdır ve Kasım ayında ACM CCS 2026 konferansında sunulması planlanıyor. Ekip, interposer'ın devre kartı tasarımlarını, denetleyici yazılımını ve saldırı kodunu araştırma makalesiyle birlikte GitHub'da yayınlayacağını söylüyor.
Intel TDX'yi Yıkmak
Intel TDX üzerinde araştırmacılar, yazı düşürmeyi korunan bir sanal makinenin tam kontrolüne dönüştürdü. TDX, her sanal makinenin sayfa tablolarını şifreler ve bunların kontrolünü güvenilir bir firmware altında tutar.
Bu firmware yeni bir sayfa tablosu kurmak için boş girdiler yazdığında DDRop bu yazıları düşürür, böylece tablo daha önce o bellekte bırakılmış saldırgan seçimi veriyi korur. Bu, saldırganın kendi sanal makinesinin belleğini herhangi bir fiziksel adrese eşlemesine ve korunan belleği okumasına veya değiştirmesine olanak tanır.
Bu erişimle araştırmacılar, kurban sanal makinesinin özel belleğini okudu ve kurban makineyi hata ayıklama moduna geçirdi; bu da belleğini düz metin olarak kopyalamalarına ve ardından orijinal veriyi geri yükleyerek kurbanın herhangi bir müdahale belirtisi göstermemesini sağladı.
Ayrıca sanal makinenin uzaktan bir müşteriye bilinen, güvenilir bir durumda başladığını kanıtlamak için kullandığı başlatma ölçümünü de üzerine yazdılar. Bu değiştiğinde, saldırganın kontrolündeki bir sanal makine güvenilir bir makineymiş gibi bu kontrolü geçebiliyor.
Bu sonuçlardan ikisi, kurbanın belleğini okumak ve hata ayıklama modunu açıp kapatmak, yalnızca TDX'in varsayılan modu olan logical integrity altında gösterildi. Araştırmacılara göre TDX'in isteğe bağlı, daha güçlü modu olan cryptographic integrity, her ikisinin de başka bir sanal makineye ait veriyi değiştirmeyi içerdiği için bunları engeller.
Araştırmacılara göre, bir makinenin kendi onayını sahtelemek daha güçlü mod altında hâlâ çalışabilir, çünkü bu yazı saldırganın kendi sanal makinesi içinde ve kendi anahtarı altında gerçekleşir, böylece donanım veriyi hâlâ geçerli olarak işaretler. Cryptographic integrity de bir freshness kontrolü eklemez, bu yüzden eski içeriğin yeniden kullanıldığını anlayamaz. Test sistemleri bu modu desteklemediği için bunu doğrulayamadılar.
AMD SEV-SNP'de sonuç daha dar. AMD'nin sayfa taşıma özelliği sırasında yazıları düşürmek, araştırmacıların bir kurban sayfasının içeriğini başka bir sayfaya kopyalamasına izin verdi, ancak hata ayıklama modu ve onay sahteciliği saldırıları Intel TDX'e özgü.
Üç teknoloji de DDRop'un sömürdüğü freshness kontrolü olmadan belleği şifreler, bu yüzden üçü de etkilenir. Bazı masaüstü ve dizüstü çiplerde kullanılan Intel'in eski Client SGX'i etkilenmez, çünkü eski veriyi yakalayan donanım bütünlük ağacını kullanır, ancak Intel bunu sonradan emekliye ayırmıştır.
NVIDIA'nın güvenli hesaplama GPU'ları erişilemez durumda, çünkü bellekleri interposer'ın takılamayacağı çip paketi içindedir. Araştırmacılar Arm'ın CCA'sını test etmedi ve bunun da etkilenmiş olabileceğini söylüyor.
Saldırı ev bilgisayarlarını veya telefonları değil, bulut sunucularını hedefliyor. Intel TDX, Scalable SGX ve AMD SEV-SNP, müşteri iş yüklerini korumak için AWS, Microsoft Azure ve Google Cloud dahil büyük bulut platformları tarafından sunuluyor. DDRop, bu hizmetlerden herhangi birinin ihlal edildiğini göstermez.
Doğru erişime ve ucuz bir donanıma sahip bir saldırganın bu hizmetlerin dayandığı korumayı baltalayabileceğini gösteriyor.
Araştırmacılar The Hacker News'e DDRop'un veya benzeri aktif bir interposer'ın laboratuvar dışında kullanıldığına dair kanıtları olmadığını söyledi.
Basit Bir Yama Yok
Basit bir yama yok. Zayıflık donanım tasarımında, araştırmacılar diyor. Bugünün ölçeklenebilir bellek şifrelemesi, büyük miktarda belleği korumak karşılığında freshness kontrolünden vazgeçiyor ve sorunu kökten kapatmak için hem bütünlük hem de freshness ekleyen yeni bellek şifreleme donanımına ihtiyaç var.
Kök neden ortadan kalkmasa da riski artıracak yazılım değişiklikleri mümkün. Bunlar arasında DDRop'un kötüye kullandığı bellek yönetimi özelliklerini kısıtlamak, önemli yazıların gerçekten gerçekleştiğini kontrol etmek ve önyükleme sırasında interposer aramak yer alıyor.
Intel ve AMD, DDRop hakkında koordine açıklama yoluyla önceden bilgilendirildi ve her ikisi de bulguları kabul etti ve açıklama tarihinde güvenlik bültenleri yayınlayacağını söyledi. Araştırmacılara göre hiçbir şirket azaltma rehberliği veya zaman çizelgesi sunmadı.
AMD, The Hacker News'e saldırının sistemin fiziksel erişimini gerektirdiği için SEV/SNP için yayınlanan tehdit modelinin kapsamı dışında kaldığını söyledi. Intel de sunucu belleğine yönelik fiziksel saldırılara aynı yaklaşımı benimsiyor.
Intel ayrıca bu tür fiziksel interposer saldırılarının bellek şifrelemesi tarafından sağlanan koruma kapsamında olmadığını ve bu saldırılara CVE atamayı planlamadığını söyledi.
Bölgeyi "kapsam dışı ama akıldan çıkmış değil" olarak tanımladı. Bazı mevcut Xeon işlemcilerde bulunan isteğe bağlı cryptographic-integrity modu DDRop'un bir kısmını zaten engelliyor ve Intel gelecek çipler için daha güçlü bellek şifreleme tasarımları üzerinde çalıştığını söylüyor.
Bu önerilerden biri olan cache-line versioning, bellek veri yoluna bir freshness kontrolü ekleyecek. Araştırmacılar bunun DDRop'u durdurup durdurmayacağının belirsiz olduğunu ve Intel'in bunun hakkında bir şey söylemediğini belirtiyor.
AMD, DDRop hakkındaki bülteninin 14 Eylül'de daha sonra ürün güvenlik sayfasında yayınlanacağını söyledi. Intel, yayın öncesi yorum talebine yanıt vermedi.
Interposer'ı inşa etmek ucuz. Araştırmacılar birim için parçaların maliyetini geliştirme veya işçilik hariç yaklaşık 159 dolar olarak hesapladı ve bunun dakikalar içinde takılabileceğini ve tamamen yazılımdan çalıştırılabileceğini söylüyor.
Sadece makineye kısa bir ziyaret gerektirdiği için araştırmacılar, bunun bir veri merkezi çalışanı, tedarik zincirinde müdahale veya yasal zorlama altında ele geçirilen donanım yoluyla gelebileceğini söylüyor.



