Yayın tarihi 6 Ekim 2026.
ZachXBT, müşteri gibi davranarak ağa sızdığını ve bu sayede 1,5 milyar dolarlık Bybit hackinden gelen fonların izini sürmeye yardımcı olacak bilgiler elde ettiğini söylüyor.
Blockchain araştırmacısı ZachXBT’ye göre Çinli organize bir suç örgütü, Kuzey Kore’nin Lazarus Grubu için birden fazla kripto para saldırısında çalınan 1 milyar dolardan fazla parayı akladı.
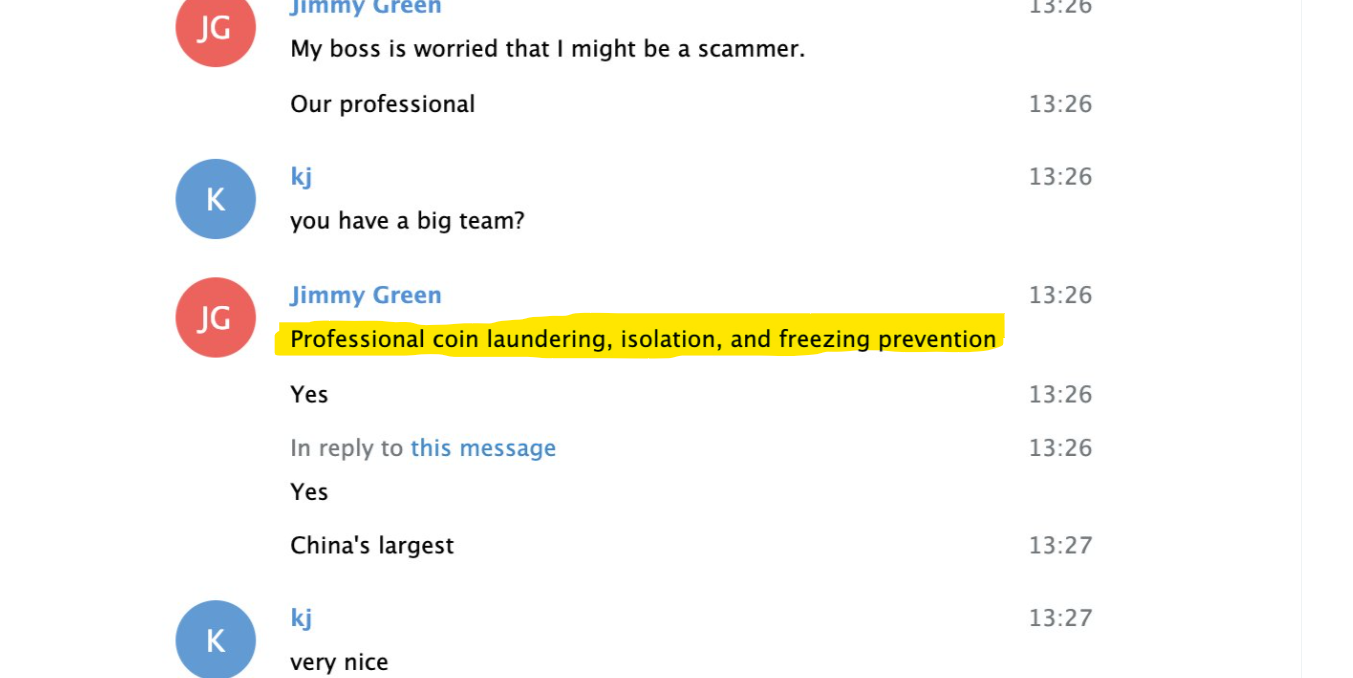
ZachXBT, 5 Ekim’de X’te paylaştığı bir dizide, Bybit hackinden günler sonra Şubat 2025’te para aklama ağına ödeme yapan bir müşteri gibi sızdığını belirtti. Güven kazanmak için ağın “Jimmy Green” olarak bilinen bir operatörüyle çalıştı; her işlemde 5% zarar ederek 349 bin 700 dolar değerinde stablecoin yatırdı.
ZachXBT, operasyonların Hong Kong ve Çin anakarasına yayıldığını söyledi. Aklayıcıdan gelen bilgiler, Bybit’e bağlı 12 milyon dolardan fazla tutardaki bir fon kümesini tespit etmesine yardımcı oldu ve Tether bu fonlarla ilişkili 442 bin dolarlık USDT’yi dondurdu.
Soruşturma, Kuzey Kore’nin çalıntı kripto parasını taşıyan aracılara dair nadir bir bakış sunuyor. Chainalysis verilerine göre ülkeye bağlı hackerlar 2025’e kadar dijital varlıklardan en az 6,75 milyar dolar çaldı.
Kuzey Kore çalınan kripto parayı nasıl taşıyor
Kuzey Koreli hackerların çok aşamalı bir aklama süreci kullandığı biliniyor. Bir yöntem, fon akışını gizlemek için merkeziyetsiz borsalar, köprüler ve diğer hizmetler üzerinden zincir atlama ve token takası yapmayı içeriyor.
Bu süreçte Çinli aracılar önemli bir halka haline geldi. 2020’de ABD savcıları, 2018’de Kuzey Koreli hackerların bir kripto para borsasından çaldığı 100 milyon dolardan fazla parayı aklamakla suçlanan iki Çin vatandaşını dava etti.
2023’te ABD Hazine Bakanlığı’na bağlı Yabancı Varlıklar Kontrol Ofisi OFAC, Kuzey Kore’nin çalıntı kripto parayı dönüştürmesine ve finansal kontrolleri aşmasına yardımcı olmakla suçlanan Hong Kong’dan birini ve Çin’den birini olmak üzere iki kripto para tacirine yaptırım uyguladı.
Çinli aktörlerin Bitget fonlarını akladığı iddia ediliyor
ZachXBT, Çinli aktörleri Eylül ayında gerçekleşen 387,5 milyon dolarlık Bitget saldırısından gelen fonların aklanmasıyla da ilişkilendirdi.
ZachXBT, 28 Eylül’de X’te yaptığı paylaşımda, Kuzey Koreli hackerlar adına para akladıkları iddia edilen Çinli aktörlerin, kullandıkları hizmetlerin işlettiği kamuya açık Discord sunucuları ve Telegram kanallarında destek aradığını söyledi. Araştırmacı, operatörlerden birinin Nisan ayında gerçekleşen 292 milyon dolarlık Kelp DAO saldırısından gelen fonların aklanmasında da yer aldığını kaydetti.