Zyxel’in aktif olarak istismar edilen bir açık için daha önce yayınladığı düzeltmeyi alan Zyxel GS1900 ağ anahtarları, Binarly araştırmacılarının tespitine göre saldırganların kullandığı istismara hâlâ açık.
İstismar, bir anahtarın web yönetim arayüzüne ulaşabilen herkesin oturum açmadan üzerinde komut çalıştırmasına izin veriyor. Zyxel, açığı kapatan 10 GS1900 modeli için yeni firmware yayımladı.
Daha önceki düzeltme, CVE-2026-7273 olarak izlenen açık için 16 Haziran’da yayımlanan duyuruda adı geçen 2.90 Patch 2 firmware’i. Yeni 2.90 Patch 3 firmware’i, istismarın dayandığı ve ayrı olarak CVE-2026-107441 olarak izlenen açığı kapatıyor. Firmware 23 Ekim’de yayımlandı ve üretici bu hafta başında bir duyuruyla açıkladı.
Araştırmacılar açığı 29 Eylül’de üreticiye bildirdi ve buna sıfırıncı gün diyor. O tarihe kadar saldırganların çalışır bir istismarı zaten vardı.
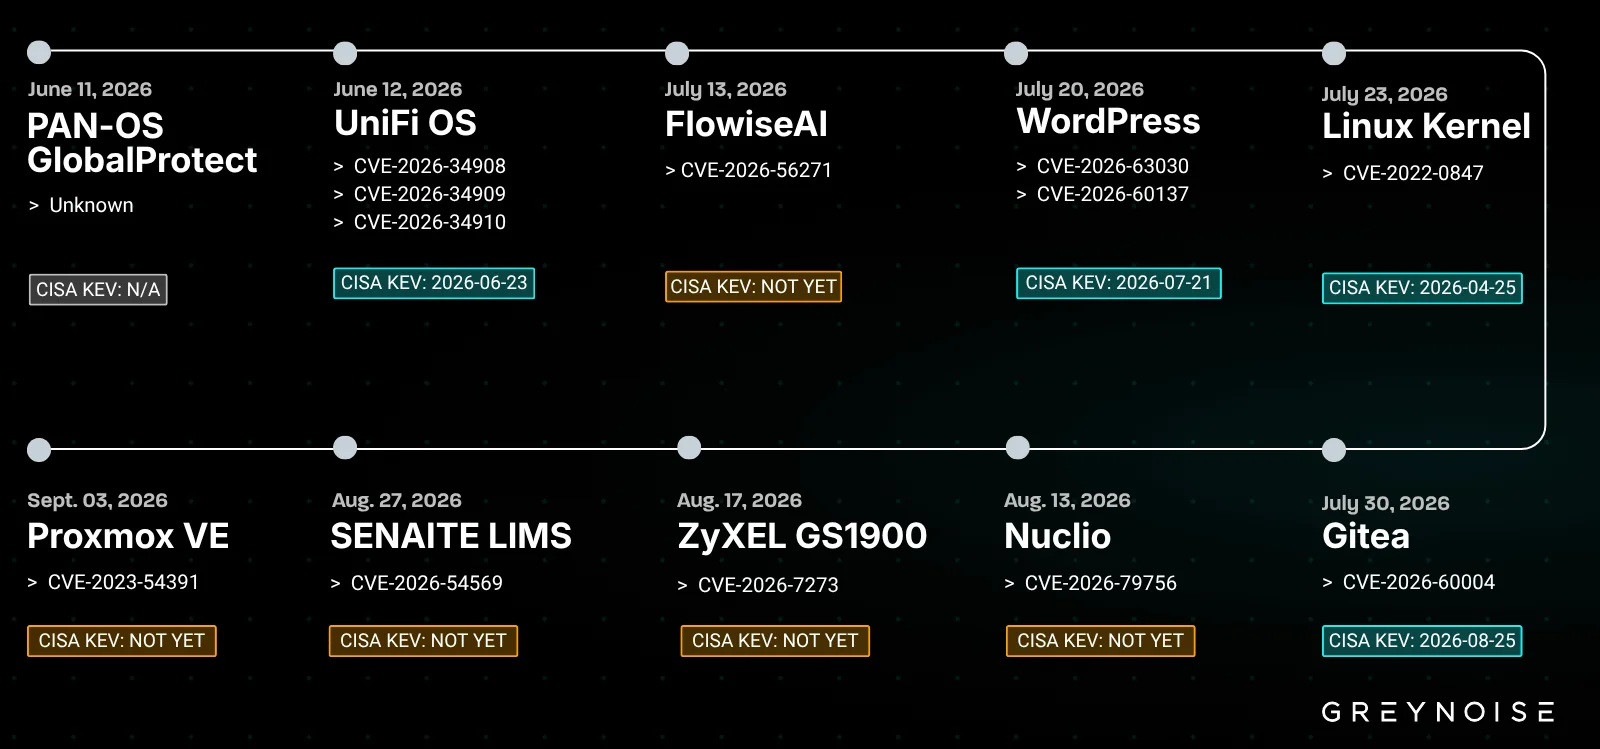
Saldırı trafiğini sensör ağı üzerinden izleyen GreyNoise, 21 Eylül’de saldırganların 17 Ağustos civarında 996 adet GS1900 anahtarından veri aldığını bildirdi. Şirket saldırıları CVE-2026-7273’e bağladı ve araştırmacılar GreyNoise’un tarif ettiği istismarın kendi bulduklarıyla eşleştiğini söylüyor.
Ne GreyNoise ne de Binarly saldırıya uğrayan anahtarların daha önceki düzeltmeyi çalıştırdığını söylemiyor ve üreticinin duyurusu yeni açığın istismar edilip edilmediğine dair bilgi vermiyor.
Hangi Anahtarlar Yeni Firmware’i Gerektiriyor
Zyxel’in güvenlik duyurusu her model için etkilenen ve düzeltilen firmware’i listeliyor:
2.90(AAHH.2)C0 ve önceki sürümler
2.90(AAHI.2)C0 ve önceki sürümler
2.90(AAZI.2)C0 ve önceki sürümler
2.90(AAHJ.2)C0 ve önceki sürümler
2.90(AAHL.2)C0 ve önceki sürümler
2.90(AAHK.2)C0 ve önceki sürümler
2.90(ABTO.2)C0 ve önceki sürümler
2.90(ABTP.2)C0 ve önceki sürümler
2.90(AAHN.2)C0 ve önceki sürümler
2.90(ABTQ.2)C0 ve önceki sürümler
Patch 2 veya daha eski firmware üzerinde çalışan anahtarlar kendi modelleri için Patch 3 sürümüne ihtiyaç duyuyor. Sürümler firmware yayın notlarıyla birlikte yayımlandı.
Duyuru, henüz güncelleme yapamayan kullanıcılar için geçici çözüm önermiyor. Ayrıca güncellemenin saldırganın olası erişimini kaldırıp kaldırmadığını ya da bir anahtarın tehlikeye düşmüş olabileceğinin nasıl kontrol edileceğini de belirtmiyor.
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı CISA, CVE-2026-7273’ü 21 Eylül’de Bilinen İstismar Edilen Açıklar kataloğuna ekledi ve federal kurumlara 24 Eylül’e kadar üreticinin düzeltmesi olan Patch 2 firmware’ini uygulamaları için süre verdi. Liste, daha önceki saldırıların kamuoyuna duyurulduğu gün eklendi.
Araştırmacıların açıklamasına göre yeni açık, söz konusu 10 Patch 2 sürümünün tamamında bulunuyor. Açıklamada "saldırganın yönetim servisine ağ üzerinden erişim sağlaması yeterli" denirken, üreticinin duyurusunda "LAN tabanlı, kimlik doğrulaması olmayan saldırgan" ifadesi kullanılıyor.
Araştırmacılar açığın CVSS şiddet ölçeğinde 10 üzerinden 9.8 puan verdi; üreticinin CVE kaydında bu değer 8.8 olarak yer alıyor. Araştırmacılar saldırgan komutlarının root ayrıcalıklarıyla çalıştığını belirtiyor.
Daha Önceki Düzeltme Neden İstismarı Durdurmadı
Binarly’nin teknik analizi açığın anahtardaki web isteklerini işleyen programa dayandığını ortaya koyuyor. Bu, bellek için ayrılan alanın dışına yazma yapan bir taşma hatası.
Program her istek parametresini 140 parametre barındırabilen sabit bir alana kaydediyor. Parametre boyutunu hiç kontrol etmiyor ve Patch 2 öncesinde depolanan parametre sayısını da kontrol etmiyordu.
İstismar, 140. parametreyi çok büyük göndererek alanın sonunu aşmasına ve programın parametre sayacını üzerine yazmasına neden oluyor. Sonraki parametre alanın dışına yazılıyor ve saldırgan programın çağırmak üzere olduğu fonksiyonu kendi komutunu çalıştıran bir fonksiyonla değiştirebiliyor.
Patch 2 sayaç üzerinde bir kontrol ekledi ancak bu kontrol aşırı boyutlu parametre kopyalandıktan sonra çalışıyor. O noktada sayaç saldırganın değerini taşıyor, bu yüzden kontrol yazmayı engellemiyor. Araştırmacılar istismarın Patch 2’ye karşı da değişiklik yapmadan çalıştığını söylüyor.
İstismarı emüle edilmiş firmware üzerinde ve gerçek donanımda test ettiler, hangi model olduğunu belirtmediler. İstismarın desteklenen firmware listesi GS1900-24 için Patch 2 sürümünü içeriyor.
Araştırmacılara göre Zyxel, CVE-2026-7273’ün eksik sayaç kontrolüyle ilgili olduğunu, eksik boyut kontrolünü ise ayrı bir açık olarak gördüğünü ve buna CVE-2026-107441 adını verdiğini söyledi.
Patch 3 kodunda sayaç, parametre kopyalanmadan önce kontrol ediliyor ve kopyalama boyutu sınırlı tutuluyor. Araştırmacılar bunun açığı kapattığını belirtiyor.
Saldırılar Hakkında Bilinenler
GreyNoise’un saldırı raporuna göre saldırganlar istismarı anahtarlara veri toplama betiği indirmek için kullandı ve topladıkları verinin alınmasını bekledi. Veriler arasında anahtar yapılandırmaları, hash’lenmiş root kimlik bilgileri ve ağ bilgileri yer alıyordu. 996 anahtardan 564’ü fabrika varsayılan kimlik bilgilerini kullanmaya devam ediyordu.
Rapor, anahtarların hangi firmware’i çalıştırdığını ya da saldırganların onlara nasıl ulaştığını belirtmiyor. Saldırganların Acronis’in Red Heron olarak izlediği ve Çin’den konuşan bir grup olarak tanımladığı bir grupla aynı olduğu ya da onlarla ilişkili olduğu belirtiliyor. Acronis, Red Heron’u daha önce Gitea sunucularını hedefleyen bir kampanyada JITTERLY adlı arka kapıya bağlamıştı.
Araştırmacılar istismarı 17 Eylül’de JITTERLY için komut sunucusu olarak da çalışan bir sunucudaki açık klasörde buldu.
Açıklamaları iki olasılık sunuyor. Ya Patch 2 güncellemesi CVE-2026-7273 için hatalı bir düzeltmeydi ya da saldırılar CISA’nın listelendiği farklı bir açığı kullandı.
Araştırmacılar yakında istismarın daha küçük bir sürümünü kanıt konsepti olarak yayımlayacaklarını söylüyor. CISA’nın KEV kataloğu verileri, dün son güncellenmesine rağmen CVE-2026-107441’i listemiyor.