Siber Güvenlik

Siber güvenlik, veri ihlalleri ve gizlilik haberleri

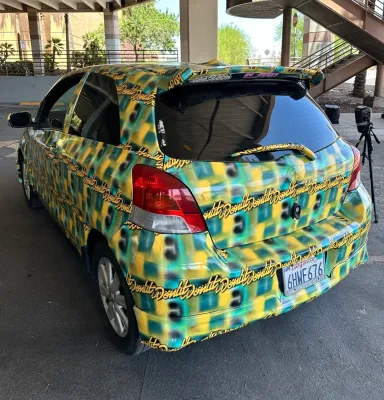
Gözetim Kameralarını Şaşırtan Desen
⭐ 85

Gözetim Kameralarını Şaşırtan Desen

Bill Swearingen, gözetim kameralarının insanları ve araçları tanımlamasını engelleyen bir dizi bilgisayar tarafından oluşturulmuş desen geliştirdi. Bu desenler, kameraların algılama yeteneğini bozmak için tasarlandı ve ilk testlerde başarılı oldu.
25 görüntülenme
Atlassian Rovo Verileri Saldırganlara Göndermeye İkna Edilebilir
⭐ 80

Atlassian Rovo Verileri Saldırganlara Göndermeye İkna Edilebilir

Atlassian'in Rovo asistanı, saldırganların kontrolündeki talimatları izleyerek Jira ve Confluence verilerini outside sunuculara gönderebilir. İki güvenlik firması, bu davranışı bağımsız olarak, farklı yollarla keşfetti. PromptArmor adlı bir AI güvenlik firması, Rovo'nun okuduğu içerik içinde talimatlar gizledi.

29 görüntülenme
Metabase'de Kritik Sıfır Gün Açığı: Kimlik Doğrulama Olmadan Yönetici Erişimi
⭐ 85

Metabase'de Kritik Sıfır Gün Açığı: Kimlik Doğrulama Olmadan Yönetici Erişimi

İş zekası ve veri görselleştirme yazılımı Metabase, maksimum şiddetteki bir güvenlik açığının siber saldırganlar tarafından sıfır gün açığı olarak kullanıldığını duyurdu. Kimlik doğrulama gerektirmeyen bu açık, saldırganlara veritabanına sızma ve yönetici yetkisi elde etme imkanı tanıyor.

34 görüntülenme
Ransom Cartel Kurucusu, Fidye Yazılımı Operasyonundan 16 Yıl Hapse Çarptırıldı
⭐ 85

Ransom Cartel Kurucusu, Fidye Yazılımı Operasyonundan 16 Yıl Hapse Çarptırıldı

Virginia'daki bir federal mahkeme, Ransom Cartel fidye yazılımı operasyonunun kurucusu Maksim Silnikau'yu 16 yıl hapis cezasına çarptırdı. 2021-2023 yılları arasında ABD ve yurt dışında en az 18 şirkete saldıran çetenin lideri, kripto para karıştırıcıları üzerinden fidye akladı.

30 görüntülenme
Polonya'da Siber Güvenlik Taraması: Mahkemeler, Hastaneler Ve Havalimanları Hack Tehlikesiyle Karşı Karşıya
⭐ 82

Polonya'da Siber Güvenlik Taraması: Mahkemeler, Hastaneler Ve Havalimanları Hack Tehlikesiyle Karşı Karşıya

İki Polonyalı siber güvenlik araştırmacısı, ülkelerinin internet altyapısında yaptığı taramada 10 binden fazla kamu kurumuna ait 250 bin web sitesinde güvenlik açığı tespit etti. Mahkemeler, hastaneler ve havalimanlarını da kapsayan bu açıkların, zayıf yazılımlar ve ihmal edilen bildirimler nedeniyle kritik bir risk oluşturduğu vurgulandı.

32 görüntülenme
WordPress'te Önemli Güvenlik Açığı: PHP Kodu Çalıştırma Tehlikesi
⭐ 85

WordPress'te Önemli Güvenlik Açığı: PHP Kodu Çalıştırma Tehlikesi

WordPress, tüm sürümlerini etkileyen ve PHP kodu çalıştırma tehlikesi olan bir güvenlik açığını düzeltti. CVE-2026-64638 olarak tanımlanan bu açıklık, önceden kimlik doğrulaması gerekmeden reflected cross-site scripting (XSS) saldırısına izin veriyor.

24 görüntülenme
Modüler Bilgisayar Üreticisi Framework, Müşterilerine Veri İhlalini Bildirdi
⭐ 70

Modüler Bilgisayar Üreticisi Framework, Müşterilerine Veri İhlalini Bildirdi

Framework, modüler ve onarılabilir bilgisayarlar üreten bir şirket, tüm müşterilerine hackerlerin isim, e-posta adresi, telefon numarası ve fiziksel adres gibi kişisel verilerini çaldığını bildirdi. İhlal, bir iş zekâsı şirketi olan Metabase'de meydana gelen bir siber saldırı sonucu gerçekleşti.

34 görüntülenme
Microsoft 365 Hesaplarına Yönelik AitM Phishing Saldırıları
⭐ 80

Microsoft 365 Hesaplarına Yönelik AitM Phishing Saldırıları

Microsoft 365 hesaplarına yönelik aktif bir phishing kampanyası, AitM tekniklerini kullanarak mali işlemlerle ilgili e-postaları toplamak için finansal işlemlerde yer alan önemli personelin hesaplarına saldırı düzenliyor. Saldırılar, sağlık, eğitim, imalat, hükümet ve profesyonel hizmetler sektörlerinde yer alan ABD, Kanada ve Avrupa'daki kuruluşları etkiliyor.

36 görüntülenme
Yeni NatJack Saldırıları NAT Tablolarını Manipüle Ederek TCP Oturumlarını Ele Geçiriyor ve DNS Sahteciliği Yapıyor
⭐ 85

Yeni NatJack Saldırıları NAT Tablolarını Manipüle Ederek TCP Oturumlarını Ele Geçiriyor ve DNS Sahteciliği Yapıyor

Güvenlik araştırmacısı Malcolm Stagg, Windows ve Linux sistemlerini etkileyen NatJack adlı yeni bir saldırı türünü ortaya çıkardı. Black Hat USA 2026'da sunulan araştırma, NAT altyapısındaki zafiyetlerin nasıl kullanılarak TCP oturumlarının ele geçirilebildiğini ve DNS yanıtlarının sahtelenebildiğini detaylandırıyor.

27 görüntülenme
CryptoJS'teki Zayıf RNG, 5 Kripto Cüzdan Uygulamasını Etkiledi: 5.7 Milyon Dolarlık Hırsızlık
⭐ 85

CryptoJS'teki Zayıf RNG, 5 Kripto Cüzdan Uygulamasını Etkiledi: 5.7 Milyon Dolarlık Hırsızlık

Coinspect güvenlik firması, 12 yıl önce JavaScript kriptografi kütüphanesine eklenen zayıf bir rastgele sayı üreticisinin (RNG), beş farklı kripto cüzdan uygulamasında kurtarma ifadelerinin tahmin edilebilir olmasına yol açtığını tespit etti. Bu güvenlik açığı sayesinde 'Ill Bloom' adı verilen saldırılarla Mayıs ayı sonundan bu yana en az 5.7 milyon dolar çalındı.

27 görüntülenme