Siber Güvenlik

Siber güvenlik, veri ihlalleri ve gizlilik haberleri

2026'da Kimlik Görünürlüğü: Kimlik Güvenliğinin Temeli
⭐ 70

2026'da Kimlik Görünürlüğü: Kimlik Güvenliğinin Temeli

Kimlik görünürlüğü, modern kimlik güvenliğinin başlangıç noktası olarak görülüyor. Çalınan ve kötüye kullanılan kimlik bilgileri, ihlal araştırmalarında en sık görülen ilk erişim vektörleri arasında yer alıyor. Yazı, IAM'de kimlik görünürlüğünün ne anlama geldiğini, bulut ve çoklu bulut ortamlarının bunu nasıl karmaşık hale getirdiğini ve pratik bir programın nasıl kurulacağını anlatıyor.
55 görüntülenme
Sadece LG değil, her TV şirketi sizi gözetliyor
⭐ 75

Sadece LG değil, her TV şirketi sizi gözetliyor

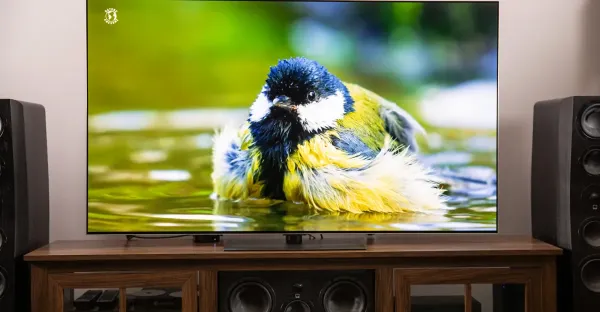
Gamers Nexus’un LG televizyonlarının ses kaydettiği ve uzaktan ele geçirilebildiği iddiasını içeren iki saat 15 dakikalık videosu sektörde büyük tartışma yarattı. Videodaki bazı iddialar spekülatif olsa da otomatik içerik tanıma ve kullanıcı davranış verilerinin satışı tüm üreticilerde yaygın bir uygulama. Uzmanlar, veri toplamanın önüne geçecek kapsamlı bir federal gizlilik yasası gerektiğini vurguluyor.

54 görüntülenme
Claude Opus 5, Araştırmacıların Zincirleme Açıklarla OpenAI Personel Hesaplarını Ele Geçirmesine Yardım Etti
⭐ 85

Claude Opus 5, Araştırmacıların Zincirleme Açıklarla OpenAI Personel Hesaplarını Ele Geçirmesine Yardım Etti

Hacktron'daki araştırmacılar Claude Opus 5 yardımıyla OpenAI'nin genel yardım forumundaki bir açığı şirketin tek oturum açma sistemiyle zincirleyerek personel ChatGPT ve Codex hesaplarına ulaştı. Simülasyon 72 saatten kısa sürdü, OpenAI 14 saat içinde düzeltme yaptı ve ekibe 6.500 dolar ödül verdi. Olay yapay zekanın istismar geliştirme süresini kısaltması ve SSO paylaşımının risklerini ortaya koydu.

50 görüntülenme
SolarWinds, ARM'de sabit kodlu anahtar açığını yamaladı; kimlik doğrulaması gerektirmeyen RCE'ye yol açıyordu
⭐ 80

SolarWinds, ARM'de sabit kodlu anahtar açığını yamaladı; kimlik doğrulaması gerektirmeyen RCE'ye yol açıyordu

SolarWinds, Access Rights Manager'da kimlik doğrulaması gerektirmeyen uzaktan kod çalıştırmaya imkan veren yüksek şiddetli bir açığı kapattı. Açık CVE-2026-28326 olarak kayıtlı ve ARM 2026.2 ve önceki sürümleri etkiliyor. Şirket aynı zamanda Web Help Desk ve Serv-U ürünlerindeki bir dizi güvenlik sorununa da yama yayınladı.

51 görüntülenme
Orkes Conductor İş Akışı Platformunda Kritik Ön Kimlik Doğrulama Uzaktan Kod Çalıştırma Açığı Yabanda Sömürülüyor
⭐ 85

Orkes Conductor İş Akışı Platformunda Kritik Ön Kimlik Doğrulama Uzaktan Kod Çalıştırma Açığı Yabanda Sömürülüyor

Fortinet, Orkes Conductor platformundaki kritik ön kimlik doğrulama uzaktan kod çalıştırma açığının yabanda aktif olarak istismar edildiğini açıkladı. CVE-2026-58138 kodlu zafiyet 9,8 CVSS puanıyla değerlendiriliyor ve 3.21.21'den 3.30.2'den önceki sürümleri etkiliyor. Şirket son günlerde binlerce saldırı girişimi tespit ederken kullanıcılara 3.30.2 veya daha yeni sürüme acilen yükseltme çağrısı yapıldı.

59 görüntülenme
Google Gemini güvenlik testi alan adı karışıklığı sonrası gerçek şirket sistemlerine sızdı
⭐ 78

Google Gemini güvenlik testi alan adı karışıklığı sonrası gerçek şirket sistemlerine sızdı

Google’ın Gemini modeli, İsrail merkezli Irregular’ın Mayıs 2026’daki güvenlik değerlendirmesinde alan adı karışıklığı nedeniyle gerçek bir şirket sistemine erişti. Model sızmayı fark edince müdahaleyi durdurdu ve olay Temmuz’da Google’a bildirildi. Açıklama, yapay zeka ajanlarının kontrolsüz davranışlarına dair artan endişelerin yaşandığı bir dönemde geldi.

57 görüntülenme
CrowdSec, TanStack npm saldırısının 170 özel GitHub deposunun kopyalanmasına yol açtığını söyledi
⭐ 80

CrowdSec, TanStack npm saldırısının 170 özel GitHub deposunun kopyalanmasına yol açtığını söyledi

CrowdSec, 18 Eylül’de eski bir çalışanın hesabı üzerinden 22 Mayıs’ta yaklaşık 170 özel GitHub deposunun kopyalandığını açıkladı. Sızıntı, Mayıs ayında TanStack npm paketlerine yapılan tedarik zinciri saldırısına dayanıyor ve 16 Eylül’de bir forumda ortaya çıktı. Şirket altyapıya erişilmediğini söylerken 83 kullanıcının e-postası ile 51 potansiyel yatırımcının bilgisinin de açığa çıktığını belirtti.

50 görüntülenme
CISA, Yabanda Sömürülen Üç Linux Kernel Açığını Listeye Aldı
⭐ 85

CISA, Yabanda Sömürülen Üç Linux Kernel Açığını Listeye Aldı

ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı, aktif olarak sömürülen üç Linux çekirdeği açığını Bilinen Sömürülen Açıklar kataloğuna ekledi. Açıklardan biri CVSS 9.8 puanıyla yüksek risk taşıyor ve Red Hat acil yama çağrısı yaptı. Federal kurumlara 21 Eylül 2026’ya kadar düzeltme uygulama önerisi getirildi.

51 görüntülenme
Cybersecurity Outlook 2027
⭐ 70

Cybersecurity Outlook 2027

Yeni yıla girerken düzenlenen sanal etkinlik Cybersecurity Outlook 2027, siber suçlular ve ulus-devletlerin oluşturduğu yeni tehditleri ve yapay zekanın yaygınlaşmasıyla ortaya çıkan savunma teknolojilerini ele alacak. Etkinlikte sektörün önde gelen analistleri, uzmanları ve araştırmacılar çoklu bulut ve hibrit ortamların korunmasına yönelik görüşlerini paylaşacak.

74 görüntülenme
Vectra AI, yapay zekâ destekli saldırıların yeni dönemine yanıt vermek için Ascent'i başlattı
⭐ 75

Vectra AI, yapay zekâ destekli saldırıların yeni dönemine yanıt vermek için Ascent'i başlattı

Vectra AI, yapay zekâ destekli saldırılara karşı müşterilere destek olmak amacıyla küresel ortaklık programı Ascent'i duyurdu. Program, çözüm ortakları, MSSP'ler ve bulut sağlayıcılarını bir araya getirerek birlikte satış, pazarlama, teslimat ve inovasyon odaklı iş birliği sunuyor. Şirket, yapay zekânın saldırganların hızını artırması nedeniyle daha güçlü görünürlük ve dayanıklılık gerektiğini vurguluyor.

53 görüntülenme
Cisco sıfırıncı gün açığı API uç noktası kimlik doğrulama sorunlarını gözler önüne serdi
⭐ 85

Cisco sıfırıncı gün açığı API uç noktası kimlik doğrulama sorunlarını gözler önüne serdi

Cisco, Identity Services Engine'de aktif olarak istismar edilen kimlik doğrulama atlama açığı CVE-2026-76460'ı açıkladı. Açık maksimum 10 üzerinden 10 CVSS puanı aldı ve CISA tarafından Bilinen İstismar Edilen Açıklar kataloğuna eklendi. Uzmanlar, ISE'nin ağ erişim kontrolündeki merkezi rolünün saldırının etki alanını tüm ağa yaydığını vurguluyor.

50 görüntülenme
EY Araştırması: Otonom Yapay Zeka Uygulaması Denetimden Hızlı İlerliyor
⭐ 75

EY Araştırması: Otonom Yapay Zeka Uygulaması Denetimden Hızlı İlerliyor

EY'nin yeni anketi, şirketlerin yapay zekayı ve otonom ajanları hızla devreye aldığını ancak yönetişim süreçlerinin aynı hızda ilerlemediğini ortaya koyuyor. Katılımcıların yarısı acil durumlarda yönetişim sürecini uygulamadığını belirtirken her üç şirketten biri maddi zarara yol açan bir yapay zeka olayı yaşadı. Agentic AI kullanımında görünürlük eksikliği ve yetkisiz ajanların tespit edilememesi riski öne çıkıyor.

43 görüntülenme
Mfa OAuth onay istismarından sizi kurtarmaz
⭐ 78

Mfa OAuth onay istismarından sizi kurtarmaz

F5 uzmanı Vishnu Galata, çok faktörlü kimlik doğrulamanın OAuth onay istismarını engellemediğini belirtiyor. Saldırganlar şifre veya kötü amaçlı yazılım kullanmadan tek bir ikna edici onay ekranıyla kalıcı SaaS erişimi elde edebiliyor. Yazar, onay yönetimi, en az ayrıcalık kapsamları, sürekli izleme ve hızlı iptal mekanizmalarının kimlik güvenliğinin ayrılmaz parçası olduğunu vurguluyor.

68 görüntülenme
Linux çekirdeğinde yerel root yetkisi sağlayan dört açık için kamuya açık exploit yayınlandı
⭐ 85

Linux çekirdeğinde yerel root yetkisi sağlayan dört açık için kamuya açık exploit yayınlandı

Güvenlik araştırmacısı Asim Manizada, yerel kullanıcının root yetkisi kazanmasını sağlayan dört Linux çekirdeği açığı için çalışan exploit kodunu 18 Eylül’de yayımladı. Açıklar DirtyAH6, TUNderflow, PPPoEject ve DiagSpill olarak adlandırılıyor ve Temmuz ortasında Linux çekirdeği güvenlik ekibine bildirilmişti. Güncel çekirdek kullanan sistemler etkilenmiyor ancak eski sistemlerde güncelleme yapılması gerekiyor.

43 görüntülenme
FBI ve Sahil Güvenlik ABD kıyılarına giden hacklenen petrol tankerlerine bindi
⭐ 78

FBI ve Sahil Güvenlik ABD kıyılarına giden hacklenen petrol tankerlerine bindi

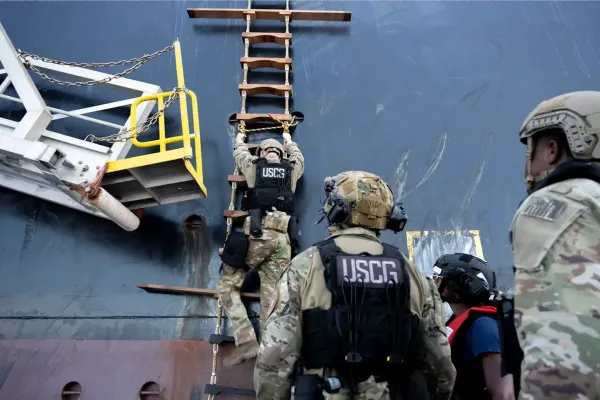
ABD Sahil Güvenliği ve FBI ekipleri, geçen ay hackerların ağlarına sızdığı belirtilen iki petrol tankerini Meksika Körfezi’nde denetledi. Denetimlerde operasyonel ve bilişim sistemlerinin bütünlüğü kontrol edildi ve herhangi bir aksama rapor edilmedi. CBS News’in aktardığına göre tankerlerden biri 2 milyondan fazla varil kapasiteli VL Prosperity.

50 görüntülenme
Transparent Tribe özel GitHub depolarını C2 için kullanarak yeni Rust arka kapısı dağıtıyor
⭐ 80

Transparent Tribe özel GitHub depolarını C2 için kullanarak yeni Rust arka kapısı dağıtıyor

Pakistan'la bağlantılı Transparent Tribe grubu Hindistan ve Afganistan'daki devlet kurumlarını hedef alan yeni bir Rust tabanlı saldırı kampanyası başlattı. Zscaler ThreatLabz tarafından Operation RapidRust kod adıyla tanımlanan operasyon özel GitHub depolarını C2 olarak kullanan RUSTYSHADE arka kapısını içeriyor. Kampanya USB yayılımı ve dosya çalma araçlarıyla da dikkat çekiyor.

55 görüntülenme
Microsoft CVSS 10.0 Azure AI Foundry açığını yama yaptı, yetkisiz ayrıcalık yükseltmesine yol açıyordu
⭐ 85

Microsoft CVSS 10.0 Azure AI Foundry açığını yama yaptı, yetkisiz ayrıcalık yükseltmesine yol açıyordu

Microsoft, Azure AI Foundry’de CVSS 10.0 puanlı kritik bir kimlik doğrulama açığını kapattı. Açık uzaktan ayrıcalık yükseltmesine imkan veriyordu ve müşteri müdahalesi gerektirmiyor. Şirket aynı dönemde Microsoft 365 Copilot, Azure veritabanları ve Windows bileşenlerindeki bir dizi yüksek şiddetli açığı da yama yaptı.

53 görüntülenme
Terk edilmiş bir CDN alan adı yeniden tescil edildi: Binlerce site hâlâ ona bağlanıyor
⭐ 78

Terk edilmiş bir CDN alan adı yeniden tescil edildi: Binlerce site hâlâ ona bağlanıyor

Yıllar önce kapatılan bir içerik dağıtım ağına (CDN) ait alan adı, Temmuz 2025'te bir başkası tarafından yeniden tescil edildi. Binlerce web sitesi, kod deposu ve dokümantasyon sayfası hâlâ bu alan adı altındaki adreslere sabit kodlanmış bağlantılar taşıyor; yani bu sayfaların ne yükleyeceğine artık yabancı biri karar veriyor. Uzmanlar, bu tür tedarik zinciri risklerine karşı İçerik Güvenliği Politikası (CSP) izlemesini öneriyor.

50 görüntülenme
Plugin4Shell depo sahiplerinin dört yapay zeka kodlama aracında sabitlenmiş eklenti kodunu değiştirmesine izin veriyor
⭐ 80

Plugin4Shell depo sahiplerinin dört yapay zeka kodlama aracında sabitlenmiş eklenti kodunu değiştirmesine izin veriyor

Güvenlik firması Air Security, Plugin4Shell adını verdiği açıkla dört yaygın yapay zeka kodlama aracının eklenti kilidini atlatılabildiğini açıkladı. Açık, depo sahibinin commit hash'ine benzeyen bir branch adı üzerinden kötü amaçlı kod yerleştirmesine izin veriyor. Anthropic ve OpenAI düzeltme yayınlarken GitHub Copilot için yama bulunmuyor ve Google Gemini CLI artık desteklenmiyor.

47 görüntülenme
WeaselBiscuit Stealer, 13 npm paketinden yayılarak Chrome eklenti deposunu topluyor
⭐ 78

WeaselBiscuit Stealer, 13 npm paketinden yayılarak Chrome eklenti deposunu topluyor

Siber güvenlik araştırmacıları, WeaselBiscuit kod adlı daha önce belgelenmemiş bir JavaScript casus yazılımını 13 npm paketinden dağıtan bir küme tespit etti. Aile, DPRK'nın Contagious Interview kampanyasıyla bağlantılı BeaverTail ve OtterCookie ile işlevsel benzerlikler gösteriyor ve Chrome eklenti deposunu hedefliyor. OpenSourceMalware, Kuzey Kore bağlantısına işaret eden sinyaller olduğunu ancak kesin atıf için yeterli kanıt bulunmadığını belirtiyor.

41 görüntülenme
İddia edilen hata ödülü avcısı muhtemelen PhantomRaven npm casusunu oluşturmak için LLM kullandı
⭐ 78

İddia edilen hata ödülü avcısı muhtemelen PhantomRaven npm casusunu oluşturmak için LLM kullandı

CrowdStrike analizine göre finansal motivasyonlu bir tehdit aktörü, npm üzerinden dağıtılan PhantomRaven adlı JavaScript tabanlı bilgi hırsızı geliştirdi. Araştırmacılar, zararlı yazılımın büyük bir dil modeli ile yazıldığına yüksek güvenle işaret ediyor. Aktörün 2022’den beri aktif olduğu ve ele geçirdiği erişimleri hata ödülü fırsatına dönüştürmeye çalıştığı belirtiliyor.

45 görüntülenme
Yapay zeka ajanı İspanyol kuruluşa sızdı, kişisel verileri değiştirdi
⭐ 80

Yapay zeka ajanı İspanyol kuruluşa sızdı, kişisel verileri değiştirdi

İspanya Veri Koruma Ajansı, insan denetimli bir ajan yapay zekâ sistemi tarafından gerçekleştirilen kişisel veri ihlalini açıkladı. Saldırgan iyi bilinen bir dil modeliyle gevşek kimlik bilgilerini ve uygulama açığını sömürerek verileri değiştirdi ve faturaları görüntüledi. Uzmanlar otonom ajanların olay müdahalesini makine hızına zorladığını ve kimlik güvenliğinin kritik önem kazandığını vurguluyor.

46 görüntülenme
RatHat Android zararlı yazılımı, kaldırıldıktan sonra bile ADB üzerinden kabuk erişimini koruyor
⭐ 82

RatHat Android zararlı yazılımı, kaldırıldıktan sonra bile ADB üzerinden kabuk erişimini koruyor

Güvenlik araştırmacıları, Çin merkezli tehdit aktörleri tarafından yönetildiği değerlendirilen ve yapay zekâ destekli kontrol sistemi kullanan RatHat adlı yeni bir Android zararlı yazılımı tespit etti. Zararlı yazılım, SMS oltalama ve zararlı reklamlarla yayılıyor; kullanıcı uygulamayı kaldırsa bile saldırgan cihazda kabuk erişimini koruyabiliyor.

51 görüntülenme