Siber Güvenlik

Siber güvenlik, veri ihlalleri ve gizlilik haberleri

Google Play Protect'ı Devre Dışı Bırakmadan Önce Bilmeniz Gerekenler
⭐ 75

Google Play Protect'ı Devre Dışı Bırakmadan Önce Bilmeniz Gerekenler

Google Play Protect, Android cihazlar için yerleşik bir güvenlik sistemidir. Bu özelliği devre dışı bırakmak daha fazla özgürlük sağlasa da kötü amaçlı yazılım riskini artırır. İşte Play Protect'i kapatmadan önce bilmeniz gerekenler ve adım adım kapatma talimatları.

48 görüntülenme
Polis, Microsoft 365 Oturumlarını Çalan ve MFA'yı Atlatan Kratos Phishing Kitini Çökertti
⭐ 85

Polis, Microsoft 365 Oturumlarını Çalan ve MFA'yı Atlatan Kratos Phishing Kitini Çökertti

Alman ve ABD kolluk kuvvetleri, dünyanın en yaygın kullanılan siber saldırı kitlerinden biri olan Kratos'un altyapısını çökertti. Endonezya'da kitin geliştiricisi ve işletmecisi olduğu iddia edilen kişi tutuklandı. Yetkililer, 200'den fazla sunucuyu devre dışı bırakırken, kitin ayda yaklaşık 15.000 phishing kampanyası yürüttüğünü tahmin ediyor.

42 görüntülenme
Microsoft Azure DevOps MCP Açığı: Gizli PR Yorumları AI İnceleme Ajanlarını Ele Geçirebiliyor
⭐ 85

Microsoft Azure DevOps MCP Açığı: Gizli PR Yorumları AI İnceleme Ajanlarını Ele Geçirebiliyor

Azure DevOps'taki bir güvenlik açığı, pull request'lere gizlice yerleştirilen görünmez HTML yorumları sayesinde saldırganların, kod incelemesi yapan AI ajanlarını ele geçirmesine olanak tanıyor. Microsoft'un resmi MCP sunucusundaki bu zafiyet, ajanın yetkilerini kullanarak saldırganın erişemediği projelerden kaynak kodu, sırlar ve iş öğelerini sızdırabiliyor.

33 görüntülenme
Trojanize Edilmiş Newtonsoft.Json Çatalı, Çalışan Kütüphane İçinde Oyun Sonuçlarını Değiştiren Kod Gizliyor
⭐ 85

Trojanize Edilmiş Newtonsoft.Json Çatalı, Çalışan Kütüphane İçinde Oyun Sonuçlarını Değiştiren Kod Gizliyor

Siber güvenlik araştırmacıları, NuGet paket kayıtlarında alışılmadık bir tür sahtecilik (typosquat) keşfetti. 'Newtonsoftt.Json.Net' adlı kötü amaçlı paket, popüler Newtonsoft.Json kütüphanesini taklit ederek Digitain adlı çevrimiçi bahis platformunun canlı oyun sonuçlarını manipüle ediyor ve daha sonraki sürümlerde bu verileri saldırgan sunucusuna sızdırıyor.

29 görüntülenme
LG, Akıllı TV Uygulamalarındaki Residential Proxy'leri Yasaklıyor
⭐ 75

LG, Akıllı TV Uygulamalarındaki Residential Proxy'leri Yasaklıyor

LG Electronics, akıllı TV'lerdeki uygulamaların kullanıcıların televizyonlarını sürekli olarak bir proxy düğümüne dönüştürmesine izin veren yazılım geliştirme kitlerini (SDK) yasaklama kararı aldı. Karar, güvenlik firması Spur'un araştırmasında LG'nin webOS platformundaki uygulamaların yüzde 42'sinden fazlasının bu tür bileşenler içerdiğini ortaya koymasının ardından geldi.

25 görüntülenme
Apple, Hide My Email Açığını Giderdi: Gerçek E-posta Adresleri Loglarda Sızıyordu
⭐ 75

Apple, Hide My Email Açığını Giderdi: Gerçek E-posta Adresleri Loglarda Sızıyordu

Apple, Hide My Email hizmetindeki kullanıcıların gerçek e-posta adreslerini ifşa eden güvenlik açığını 3 Temmuz 2026'da yayınladığı yama ile düzeltti. Açık ilk olarak Haziran 2025'te bildirilmişti. Ancak uzmanlar, 7 Temmuz 2026'dan önce oluşturulan adreslerin hâlâ üçüncü taraf loglarında bulunabileceği uyarısında bulunuyor. Apple ayrıca bu açık nedeniyle toplu dava ile karşı karşıya.

33 görüntülenme
Bit2Watt Saldırısı: Bulut Kiracıları Herhangi Bir Açıktan Yararlanmadan Elektrik Şebekelerini Tehdit Edebilir
⭐ 85

Bit2Watt Saldırısı: Bulut Kiracıları Herhangi Bir Açıktan Yararlanmadan Elektrik Şebekelerini Tehdit Edebilir

Araştırmacılar, bulut GPU'ları kullanarak veri merkezlerinin güç tüketimini manipüle eden ve elektrik şebekelerinde istikrarsızlığa yol açabilen Bit2Watt adlı yeni bir saldırı tekniği keşfetti. Saldırı, herhangi bir güvenlik açığı veya sisteme sızma gerektirmeden, yalnızca meşru GPU iş yükleriyle gerçekleştirilebiliyor.

27 görüntülenme
Zimbra'dan Kritik SNMP Komut Enjeksiyonu ve Dört XSS Güvenlik Açığına Yama
⭐ 85

Zimbra'dan Kritik SNMP Komut Enjeksiyonu ve Dört XSS Güvenlik Açığına Yama

Zimbra, SNMP izleme bileşeninde kritik bir komut enjeksiyonu açığı ve dört XSS güvenlik açığını gideren 10.1.20 sürümünü yayınladı. Toplam dokuz güvenlik açığının kapatıldığı güncellemede, e-posta iletme kısıtlamalarını aşmaya olanak tanıyan CVE-2026-50055 de yer alıyor.

34 görüntülenme
AWS Kiro Güvenlik Açığı: Zehirli Bir Web Sayfası Yapılandırmayı Değiştirip Kod Çalıştırabiliyordu
⭐ 85

AWS Kiro Güvenlik Açığı: Zehirli Bir Web Sayfası Yapılandırmayı Değiştirip Kod Çalıştırabiliyordu

AWS'nin yapay zeka destekli kodlama IDE'si Kiro'da keşfedilen bir güvenlik açığı, bir web sayfasındaki gizli metinler sayesinde saldırganların geliştiricinin makinesinde keyfi kod çalıştırmasına olanak tanıyordu. İnteger ve Kodem Security tarafından bulunan açık, Kiro'nun onay mekanizmasını atlatarak yapılandırma dosyasını yeniden yazıyor ve saldırganın kodunu çalıştırıyordu. AWS sorunu giderdi ancak herhangi bir CVE numarası atanmadı.

36 görüntülenme
Kritik SharePoint RCE Açığı (CVE-2026-50522) PoC Yayını Sonrası Aktif Olarak İstismar Ediliyor
⭐ 85

Kritik SharePoint RCE Açığı (CVE-2026-50522) PoC Yayını Sonrası Aktif Olarak İstismar Ediliyor

Microsoft'un Temmuz 2026 Patch Tuesday güncellemesiyle kapattığı kritik bir SharePoint güvenlik açığı (CVE-2026-50522, CVSS 9.8), genel bir istismar kodu (PoC) yayınlandıktan sonra aktif olarak kullanılmaya başlandı. Siber güvenlik firması watchTowr'a göre saldırganlar, kalıcı erişim sağlamak amacıyla SharePoint machine key'lerini çalıyor.

40 görüntülenme
N-Günü N-Saate Dönüşüyor: Hızlı Yamalama Sizi Kurtarmayacak
⭐ 85

N-Günü N-Saate Dönüşüyor: Hızlı Yamalama Sizi Kurtarmayacak

Anthropic'in kırmızı takımı, Claude Mythos yapay zeka modelinin bir Firefox yamasını bir saat içinde çalışan bir istismara dönüştürdüğünü gösterdi. Geleneksel olarak haftalar süren N-günü açıkları artık saatler içinde silaha dönüşüyor. Bu durum, savunmacıların yama dağıtım stratejilerini kökten değiştirmeleri gerektiği anlamına geliyor.

20 görüntülenme
Açık Kaynak Android AI Ajanları, Görünmez Ekran Metinleriyle Ana Bilgisayarda Kod Çalıştırabilir
⭐ 85

Açık Kaynak Android AI Ajanları, Görünmez Ekran Metinleriyle Ana Bilgisayarda Kod Çalıştırabilir

Araştırmacılar, açık kaynaklı beş Android AI ajan çerçevesinde kritik güvenlik açıkları tespit etti. Bu açıklar sayesinde kötü niyetli bir uygulama, ekranda görünmeyen metinler aracılığıyla AI ajanına talimat gönderebiliyor ve bu talimatlar ana bilgisayarda kod çalıştırmaya kadar uzanabiliyor. Test edilen tüm çerçeveler en az altı farklı saldırı türüne karşı savunmasız çıktı.

58 görüntülenme
İngiltere hükümeti, milyonlarca Britanyalının karşı çıktığı dijital kimlik kartı planını rafa kaldırdı
⭐ 80

İngiltere hükümeti, milyonlarca Britanyalının karşı çıktığı dijital kimlik kartı planını rafa kaldırdı

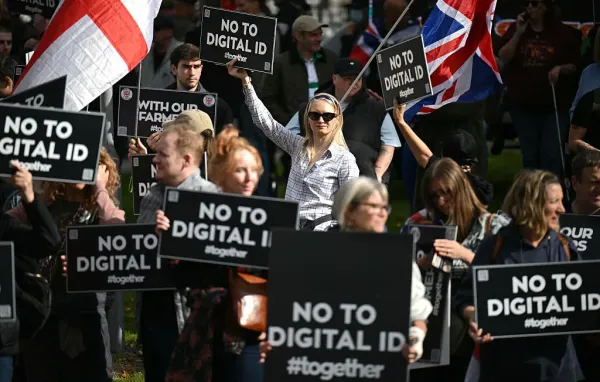
Birleşik Krallık'ın yeni Başbakanı Andy Burnham, selefi Keir Starmer döneminde duyurulan tartışmalı dijital kimlik kartı programını iptal etti. Tasarruflar, elektrik faturalarını düşürmek için vergi indirimine yönlendirilecek. Yaklaşık 3 milyon kişinin imzaladığı parlamento dilekçesiyle karşı çıkılan plan, gözetim endişelerini de beraberinde getirmişti.

31 görüntülenme
ABD Askerlerine Yönelik Uygulamalar Çin ve Rus Kodu İçeriyor
⭐ 85

ABD Askerlerine Yönelik Uygulamalar Çin ve Rus Kodu İçeriyor

ABD askeri personeline yönelik hundreds of mobile uygulamaların incelenmesi, bunlardan sekizde birinin Çin, Rusya veya diğer yabancı ülkelerdeki şirketler tarafından geliştirilen yazılımları içerdiğini ortaya koydu. Bu durum, düşman hükümetlerin askerlerin nerede yaşadığını, çalıştığını ve görev yaptığını ortaya çıkaran verileri toplama endişelerini artırdı.

18 görüntülenme
WordPress wp2shell Saldırıları Artıyor: Kamuya Açık Exploit Kitlesel Taramaları Tetikledi
🔥 92

WordPress wp2shell Saldırıları Artıyor: Kamuya Açık Exploit Kitlesel Taramaları Tetikledi

Saldırganlar, WordPress'teki iki kritik güvenlik açığını birleştirerek wp2shell adı verilen bir saldırı zinciri oluşturdu. Bu açıklar, kimliği doğrulanmamış kullanıcıların uzaktan kod çalıştırmasına (RCE) ve savunmasız sitelerin tamamen ele geçirilmesine olanak tanıyor. Kamuya açıklanan exploit koduyla birlikte kitlesel taramalar başladı.

39 görüntülenme
ServiceNow AI Platform'undaki Kritik Açık, Kimlik Doğrulamasız Kod Çalıştırmak İçin Kullanılıyor
⭐ 85

ServiceNow AI Platform'undaki Kritik Açık, Kimlik Doğrulamasız Kod Çalıştırmak İçin Kullanılıyor

Saldırganlar, ServiceNow AI Platform'unda kısa süre önce açıklanan kritik bir güvenlik açığını aktif olarak istismar ediyor. CVE-2026-6875 kodlu bu sandbox atlatma açığı, kimlik doğrulaması olmayan kullanıcıların rastgele kod çalıştırmasına olanak tanıyor. ServiceNow, haziran ayı boyunca çeşitli sürümler için yamalar yayınladı.

37 görüntülenme
Yeni ENCFORGE Fidye Yazılımı, Langflow RCE Açığıyla AI Model Dosyalarını Hedef Alıyor
⭐ 85

Yeni ENCFORGE Fidye Yazılımı, Langflow RCE Açığıyla AI Model Dosyalarını Hedef Alıyor

Sysdig araştırmacıları, daha önce belgeledikleri JADEPUFFER adlı AI ajanı operatörünün, aynı Langflow sunucusuna ikinci bir saldırı düzenlediğini tespit etti. Saldırgan, model ağırlıkları, vektör indeksleri ve eğitim veri kümelerini şifrelemek için tasarlanmış yeni bir fidye yazılımı olan ENCFORGE'u kullanıyor. Saldırı, kimlik doğrulaması gerektirmeyen ve uzaktan kod çalıştırmaya izin veren kritik bir güvenlik açığı olan CVE-2025-3248 üzerinden gerçekleştiriliyor.

46 görüntülenme
FakeGit Kampanyası: 7.600 Sahte GitHub Deposuyla SmartLoader Yayılıyor
⭐ 85

FakeGit Kampanyası: 7.600 Sahte GitHub Deposuyla SmartLoader Yayılıyor

Siber güvenlik araştırmacıları, FakeGit adlı bir kampanya kapsamında 7.600'den fazla kötü amaçlı GitHub deposu tespit etti. Bu depoların 800'den fazlası, yapay zeka becerileri veya Model Context Protocol (MCP) sunucuları gibi görünerek SmartLoader adlı kötü amaçlı yazılımı yayıyor.

30 görüntülenme