Kripto cüzdan sağlayıcıları, bir istismar gerçekleştiğinde erken güvenlik açığı bildirimini 24 saat içinde, tam bildirimi ise 72 saat içinde sunmak zorunda; aksi halde 17,3 milyon dolara kadar idari para cezasıyla karşı karşıya kalabilir.
AB, kripto para donanım ve yazılım cüzdanı sağlayıcılarına, aktif olarak istismar edilen hataları veya ürünlerini etkileyen ciddi güvenlik açıklarını fark ettikleri andan itibaren 24 saat içinde bildirme zorunluluğu getirdiğini duyurdu.
Avrupa Komisyonu’nun açıklamasına göre bu düzenleme, Cuma günü yürürlüğe giren AB Siber Dayanıklılık Yasası’nın (CRA) bir parçası.
Üreticiler ciddi güvenlik açıkları için 24 saat içinde erken uyarı vermek zorunda; bunu 72 saat içinde tam bildirim izlemeli. Düzeltici veya hafifletici önlemler hazır olduktan 14 gün sonra nihai rapor sunulmalı ve ciddi olaylarda bu süre bir ayı buluyor.
Avrupa Komisyonu, yeni bildirim yükümlülüklerinin tüketicileri ve şirketleri siber tehditlere karşı daha iyi korumayı amaçladığını belirtti. Düzenleme, AB’de piyasaya sunulan “dijital öğe içeren” tüm ürünleri kapsıyor ve AB’nin genel siber güvenlik stratejisini destekliyor.
Cointelegraph, siber güvenlik önlemlerine ilişkin daha fazla ayrıntı için Avrupa Komisyonu’na ulaştı.
Ceza 17 milyon dolara ulaşabilir
Madde 13 ve 14’teki siber güvenlik yükümlülüklerine uymayan şirketler, nihai taslağın cezalar bölümüne göre 15 milyon euro (17,3 milyon dolar) veya dünya çapındaki yıllık cirosunun yüzde 2,5’i tutarında idari para cezasına çarptırılabilir; hangisi yüksekse o uygulanacak.
Yanlış, eksik veya yanıltıcı bilgi sunmak da şirketlere 5 milyon euroya kadar idari para cezası getiriyor.
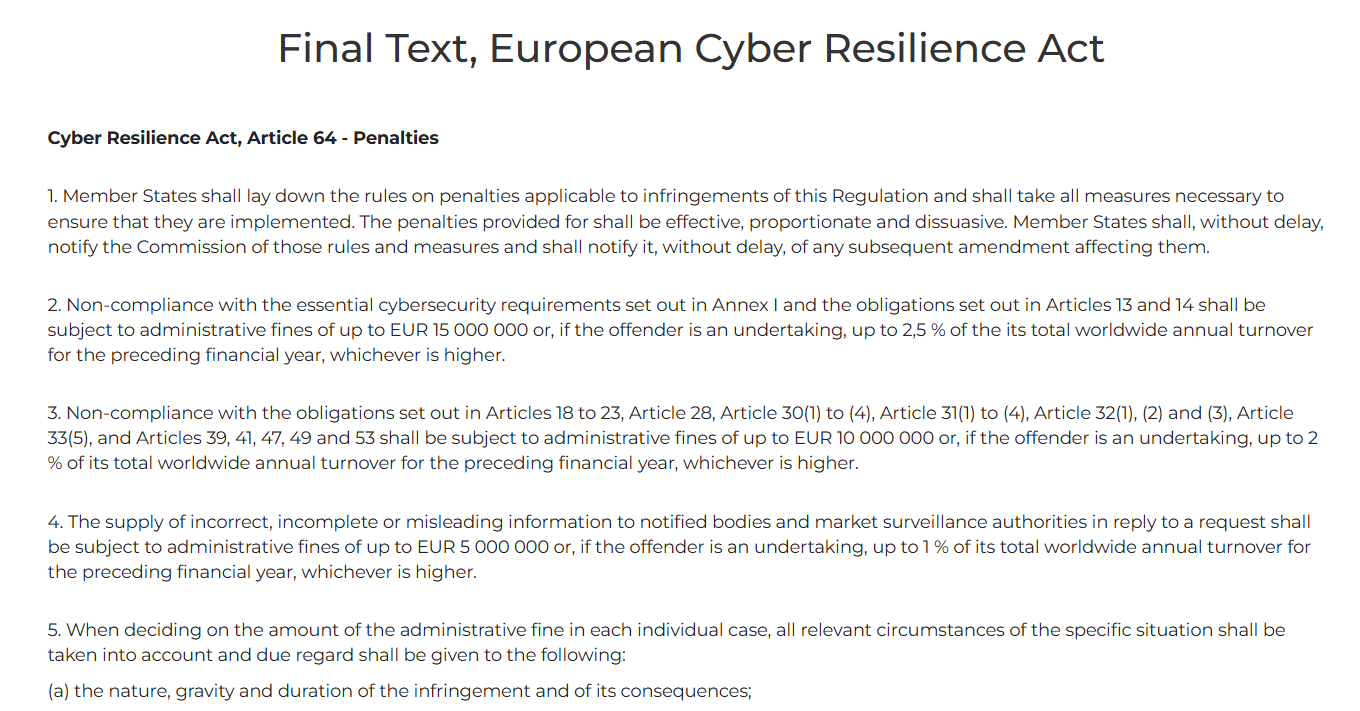
Alıntı: Avrupa Siber Dayanıklılık Yasası Nihai Metni. Kaynak: European-Cyber-Resilience-Act.com
Bu düzenleme, iki popüler donanım cüzdanı sağlayıcısının kimlik avı veya sosyal mühendislik girişimlerine yol açabilecek kullanıcı veri ihlallerini açıklamalarının haftalar sonrasında duyuruldu.
4 Eylül’de donanım cüzdanı sağlayıcısı Trezor, kargo şirketi ShipMonk’ta yaşanan veri ihlali nedeniyle ek 67 bin ABD müşterisinin risk altında olduğunu açıkladı; bu sayı başlangıçta tahmin edilen 14 bin kullanıcının üzerinde.
Çarşamba günü Trezor ve BitBox, üçüncü taraf e-posta servislerini ilgilendiren şüpheli ihlallerin ardından kullanıcıları acil güvenlik uyarısı kılığına girmiş kimlik avı e-postaları konusunda uyardı.
Haziran’da Layer-1 blok zinciri ağı Zilliqa, Zilliqa Ledger uygulamasındaki bir güvenlik açığının saldırganların halka açık onchain verileriyle kullanıcıların özel anahtarlarını kurtarmasına olanak sağlayabileceği uyarısında bulundu.
Cointelegraph, yeni bildirim yükümlülüklerine cüzdan sağlayıcılarının nasıl uyum sağlayacağına dair yorum almak için Trezor ve Ledger’a ulaştı.