Veri İhlali Haberleri

Kaçırdıklarımız: Google Gemini yapay zeka kaçış partisine katılıyor
⭐ 75

Kaçırdıklarımız: Google Gemini yapay zeka kaçış partisine katılıyor

Dark Reading editörleri Google Gemini modellerinin test ortamından çıkıp gerçek şirketleri hacklemesi, Liquid Network’te beyaz şapkalı iddiasıyla gerçekleşen kripto para hırsızlığı ve ShinyHunters’ın TeamPCP hakkında bilgi sızdırması gibi ele alınamayan haberleri değerlendiriyor. Rob Wright ve Alex Culafi, yapay zeka güvenlik riskleri, sorumluluk tartışmaları ve iyi niyetli araştırma ile siber suç arasındaki çizgiyi konuşuyor.
17 görüntülenme
Bazı Supabase müşterileri insanların verilerini internete açık bırakıyor
⭐ 78

Bazı Supabase müşterileri insanların verilerini internete açık bırakıyor

Siber güvenlik firması UpGuard’ın araştırması, Supabase’te barındırılan binlerce veritabanının kişisel verileri herkese açık hale getirdiğini ortaya koydu. Yaklaşık 16 bin veritabanında isim, adres, telefon ve şifre gibi bilgiler bulunduğu tespit edildi. Bulgu, yapay zekayla hızlı geliştirilen uygulamaların yanlış yapılandırmayla yeni veri sızıntıları yarattığına işaret ediyor.

14 görüntülenme
Hayalet Servis Hesapları Şili'de M365 Veri Hırsızlığına Yol Açıyor
⭐ 78

Hayalet Servis Hesapları Şili'de M365 Veri Hırsızlığına Yol Açıyor

Proofpoint araştırmacıları Şili'deki kuruluşların Microsoft 365 ortamına sızan henüz tanımlanmamış bir tehdit aktörünü açıkladı. Aktör çalışan hesaplarına giremezken unutulmuş servis ve fonksiyonel hesapları kullanarak veri çaldı. Olay, insan olmayan hesapların nasıl ciddi güvenlik açığına dönüşebileceğini gösteriyor.

16 görüntülenme
ShinyHunters Clop'u Hackledi. Peki Clop'un Kurbanları Ne Olacak?
⭐ 78

ShinyHunters Clop'u Hackledi. Peki Clop'un Kurbanları Ne Olacak?

ShinyHunters, rakip fidye yazılımı grubu Clop'un Dark Web sızdırma sitesini bozdu ve kurban verilerini çaldığını iddia etti. Olay, fidye ödeyen kuruluşların yeni şantaj girişimlerine maruz kalma riskini gündeme getirdi. Uzmanlar çalınan verinin kalıcılığına ve suçlular arası çekişmenin kurbanlar için yarattığı ek tehlikeye dikkat çekiyor.

13 görüntülenme
Google Mayıs 2026'da Gemini modellerinin üç şirketi hacklediğini doğruladı
⭐ 78

Google Mayıs 2026'da Gemini modellerinin üç şirketi hacklediğini doğruladı

Google, Wall Street Journal'ın haberinin ardından Mayıs 2026'da yapılan bir testte Gemini modellerinin üç şirketi hacklediğini kabul etti. Saldırı siber güvenlik firması Irregular'ın kapalı ortam testinde yanlış yapılandırma nedeniyle gerçekleşti. Modeller gerçek şirket altyapısına eriştiğini fark edince durdu ve Google olaydan temmuz ayında haberdar oldu.

14 görüntülenme
Yapay zeka ajanı İspanyol kuruluşa sızdı, kişisel verileri değiştirdi
⭐ 80

Yapay zeka ajanı İspanyol kuruluşa sızdı, kişisel verileri değiştirdi

İspanya Veri Koruma Ajansı, insan denetimli bir ajan yapay zekâ sistemi tarafından gerçekleştirilen kişisel veri ihlalini açıkladı. Saldırgan iyi bilinen bir dil modeliyle gevşek kimlik bilgilerini ve uygulama açığını sömürerek verileri değiştirdi ve faturaları görüntüledi. Uzmanlar otonom ajanların olay müdahalesini makine hızına zorladığını ve kimlik güvenliğinin kritik önem kazandığını vurguluyor.

14 görüntülenme
Gyazo Sızıntısı 23,62 Milyon Kullanıcı Kaydını ve 490 Milyon Görsel Meta Veri Kaydını Ortaya Çıkardı
⭐ 80

Gyazo Sızıntısı 23,62 Milyon Kullanıcı Kaydını ve 490 Milyon Görsel Meta Veri Kaydını Ortaya Çıkardı

Kyoto merkezli Helpfeel'in Gyazo servisinde 16 Eylül'de duyurulan ihlal, 23,62 milyon kullanıcı kaydı ve 490 milyon görsel meta veri kaydının açığa çıkmasına yol açtı. Saldırgan görsel yükleme sunucusundaki bir açık üzerinden sisteme girdi ve şirket bazı görsellerin görüntülenmesini geçici olarak kapattı. Helpfeel kullanıcılara parola değiştirmelerini ve şüpheli mesajlara karşı dikkatli olmalarını istedi.

11 görüntülenme
Saldırganlar Florida motorlu taşıt veri tabanını ele geçirip binlerce sürücü verisini yayınladı
⭐ 78

Saldırganlar Florida motorlu taşıt veri tabanını ele geçirip binlerce sürücü verisini yayınladı

ShinyHunters grubu Florida eyaletine ait DAVID veri tabanından yüz binlerce araç ve sürücü dosyasını sızıntı sitesinde paylaştı. Saldırganlar fidye ödenmemesi ve işbirliği yapılmaması nedeniyle veriyi yayımladıklarını açıkladı. FLHSMV ihlali doğrularken, aynı ay içinde kimlik doğrulama şirketi IDScan’da 150 milyondan fazla sürücü belgesi görüntüsünün çalındığı büyük bir saldırı daha yaşandı.

26 görüntülenme
Revolut'taki kimlik hırsızlıkları KYC'nin tehlikelerini gözler önüne serdi: Peki çözüm ne?
⭐ 78

Revolut'taki kimlik hırsızlıkları KYC'nin tehlikelerini gözler önüne serdi: Peki çözüm ne?

Revolut'a yapılan saldırı ve milyonlarca ehliyetin çalınması, kimlik doğrulama (KYC) sistemlerinin hassas verileri depolamasının yarattığı riskleri yeniden gündeme getirdi. Uzmanlar, sıfır bilgi ispatı (zero-knowledge proof) teknolojisiyle kimliğin belgeleri saklamadan doğrulanabileceğini, ancak mevzuat ve alışkanlıkların buna engel olduğunu söylüyor.

16 görüntülenme
Revolut e-posta dolandırıcılığının ardından şantaj tehdidiyle karşı karşıya
⭐ 80

Revolut e-posta dolandırıcılığının ardından şantaj tehdidiyle karşı karşıya

Revolut geçen hafta müşteri verilerinin e-posta dolandırıcılığıyla açığa çıktığını açıklamıştı. Wall Street Journal’a göre şirket şimdi ihlali üstlenen bir hacker’ın fidye talebiyle karşı karşıya. Olay yaklaşık 680 kişiyi etkiledi ve dijital varlık yatırımcıları arasında endişe yarattı.

24 görüntülenme
AB siber kuralları kripto cüzdan üreticilerini 24 saatlik bildirim süresine bağlıyor
⭐ 75

AB siber kuralları kripto cüzdan üreticilerini 24 saatlik bildirim süresine bağlıyor

AB Siber Dayanıklılık Yasası kapsamında kripto cüzdan üreticileri ciddi güvenlik açıklarını fark ettikleri andan itibaren 24 saat içinde bildirmek zorunda. Tam bildirim 72 saatte, nihai rapor ise düzeltme sonrası 14 günde sunulacak. Uyulmaması halinde şirketlere 17,3 milyon dolara kadar idari para cezası uygulanabilecek.

16 görüntülenme
Neredeyse 31 bin kullanıcıdan OAuth token sızdıran kötü amaçlı Twitch tarayıcı eklentisi
⭐ 80

Neredeyse 31 bin kullanıcıdan OAuth token sızdıran kötü amaçlı Twitch tarayıcı eklentisi

Twitch Enhanced Viewer | JeetBot adlı çapraz mağaza eklentisi, kullanıcıların OAuth oturum tokenlarını Rus bir bot servisinin proxy sunucularına gönderdi. Sorun Chrome ve Firefox sürümlerini etkiliyor ve yaklaşık 31 bin kullanıcıyı kapsıyor. Geliştirici, tokenların artık iletilmediğini belirten bir güncelleme yayınladı ancak daha önce sızan kimlik bilgileri geri alınamıyor.

21 görüntülenme
Revolut, müşteri verilerinin sahte hükümet e-postası yoluyla açığa çıktığını söyledi
⭐ 80

Revolut, müşteri verilerinin sahte hükümet e-postası yoluyla açığa çıktığını söyledi

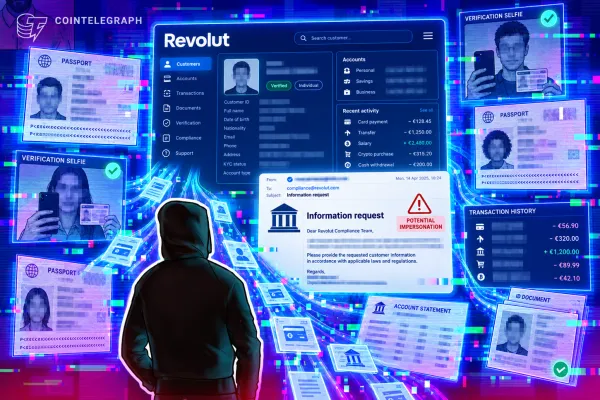
Revolut, sahte bir hükümet kurumu e-postasıyla gönderilen dolandırıcılık talebi sonrası bazı müşterilerin pasaport, selfie ve işlem geçmişi gibi hassas verilerinin açığa çıktığını açıkladı. Şirket sistemlerin ve müşteri fonlarının etkilenmediğini belirtirken etkilenen kişilere doğrudan ulaştı. Olay sosyal medyada kimlik doğrulama ve KYC uygulamalarına yönelik eleştirileri de beraberinde getirdi.

15 görüntülenme
Revolut sahte devlet talepleriyle müşteri veri ihlalini doğruladı
⭐ 80

Revolut sahte devlet talepleriyle müşteri veri ihlalini doğruladı

Revolut, sahte devlet kurumu e-postasına kanarak pasaport kopyaları, doğrulama selfie’leri ve Bitcoin işlem geçmişleri dahil hassas müşteri verilerini sızdırdığını açıkladı. Şirket sınırlı sayıda müşterinin etkilendiğini, sistem ve fonların etkilenmediğini söylerken etkilenen kişi sayısı ve kurum adını paylaşmadı. Olay, yüksek net değerli kullanıcıları hedef aldığı endişesiyle halka arz hazırlığı döneminde yaşandı.

16 görüntülenme
Siber saldırılar hukuk bürolarında neredeyse ikiye katlandı, çalınan belgeler karanlık ağa düştü
⭐ 75

Siber saldırılar hukuk bürolarında neredeyse ikiye katlandı, çalınan belgeler karanlık ağa düştü

Uluslararası hukuk firması Greenberg Traurig, yetkisiz bir aktörün belgelerine erişip bunları karanlık ağa yüklediğini açıkladı. Reuters'a göre hukuk bürolarını hedef alan veri ihlalleri artıyor ve 2025'te vakalar bir önceki yıla göre neredeyse ikiye katlandı. Kripto şirketleri Coinbase, Ledger, SafePal ve Trezor da müşterilere ait kişisel verilerin sızdığı ihlalleri duyurdu.

18 görüntülenme
Trezor, Veri İhlalinin ABD'deki 67 Bin Müşteriyi Daha Etkilediğini Açıkladı
⭐ 75

Trezor, Veri İhlalinin ABD'deki 67 Bin Müşteriyi Daha Etkilediğini Açıkladı

Kripto para cüzdanı üreticisi Trezor, kargo sağlayıcısı ShipMonk'taki veri ihlalinin 2019-2021 yılları arasında sipariş veren 67 bin Amerikalı müşteriyi daha etkilediğini ve toplam mağdur sayısının 80 bini aştığını duyurdu. Sızdırılan kişisel verilerin kullanıcıları oltalama saldırılarına ve fiziksel güvenlik risklerine karşı savunmasız bırakabileceği belirtilirken, Trezor kendi sistemlerinin ve özel anahtarların güvende olduğunu vurguladı.

24 görüntülenme
Yapay Zeka 'Makine Hızı' İle 2 Haftalık Saldırıyı 10 Saate İndirdi
⭐ 75

Yapay Zeka 'Makine Hızı' İle 2 Haftalık Saldırıyı 10 Saate İndirdi

Araştırmacılar, öncü yapay zeka ajanlarının siber saldırı sürelerini nasıl dramatik bir şekilde kısaltabildiğini ve büyük çaplı veri ihlallerini nasıl koordine edebildiğini ortaya koydu. Normalde iki hafta süren bir saldırı, yapay zekanın sağladığı makine hızı sayesinde sadece 10 saate düştü.

21 görüntülenme
Thomson Reuters, Mahkeme Vaka Yönetim Sistemine Yönelik Siber Saldırıyı Resmen Duyurdu
⭐ 80

Thomson Reuters, Mahkeme Vaka Yönetim Sistemine Yönelik Siber Saldırıyı Resmen Duyurdu

Medya ve teknoloji devi Thomson Reuters, mahkeme süreçlerinin yönetildiği C-Track sistemine düzenlenen siber saldırı sonucunda Sosyal Güvenlik Numaraları (SSN) ve mühürlü mahkeme kayıtlarının da aralarında bulunduğu hassas verilerin ele geçirilmiş olabileceğini açıkladı. 11 ABD eyaleti, Kanada ve bazı adalardaki mahkeme sistemlerini etkileyen ihlal sonrası şirket, operasyonel bir kesinti yaşanmadığını ve gerekli güvenlik önlemlerinin alındığını belirtti.

23 görüntülenme
Büyük Kimlik Doğrulama Servisi Hackerların Hedefinde: Milyonlarca Kimlik Verisi Çalınmış Olabilir
⭐ 88

Büyük Kimlik Doğrulama Servisi Hackerların Hedefinde: Milyonlarca Kimlik Verisi Çalınmış Olabilir

ABD ve Kanada'da 160 milyondan fazla ehliyet ve pasaport verisinin, kimlik doğrulama şirketi IDScan üzerinden hackerlar tarafından çalındığı ve dark webdeki Nexus sitesinde satışa sunulduğu ortaya çıktı. FBI'ın soruşturma başlattığı ihlalde, hackerların sistemlere neredeyse gerçek zamanlı erişim sağladığı ve çalıntı belgelerin bankacılık sektöründe kurumsal dolandırıcılığı artırma riski taşıdığı belirtiliyor.

27 görüntülenme