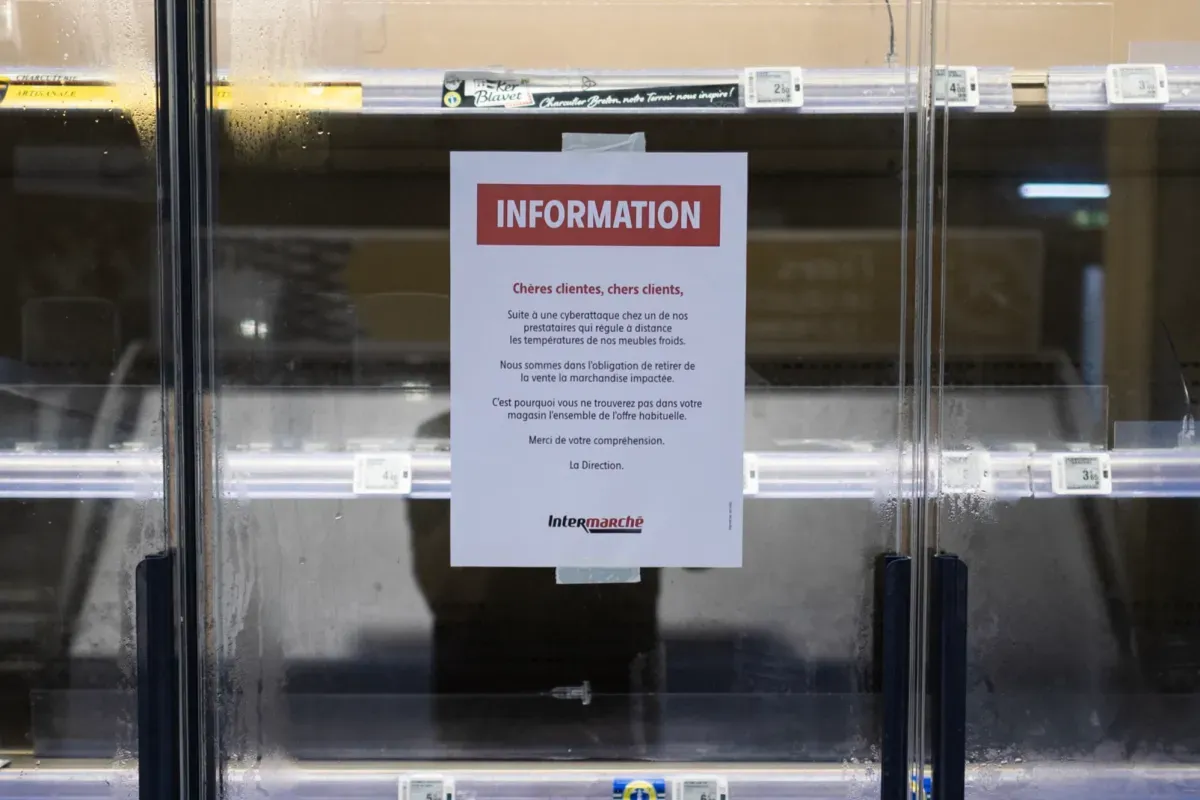
ABD hükümeti, süpermarketlerdeki dondurucular ve buzdolapları, ABD askeri üsleri ve en az bir kan bankasını hedef alan siber saldırı haberlerinin ardından endüstriyel soğutma ünitelerini ilgilendiren “süregelen siber tehdit” konusunda uyarıyor.
ABD Siber Güvenlik Ajansı CISA, FBI ve diğer birkaç federal kurum Perşembe günü yayımladıkları ortak açıklamada, bilgisayar korsanlarının marketlerde ve soğuk hava depolarında internete bağlı soğutma ve soğuk zincir izleme sistemlerini hedef alıp ele geçirdiğini bildirdi. Açıklamada saldırıların gıda, tarım, ulaşım ve ilaç sevkiyatı gibi kritik altyapıyı vurduğu belirtildi.
Kurumlar uyarıda, “Başarıyla istismar edilirse saldırganlar sıcaklığı değiştirebilir ve yangın riski, stok kaybı ve sistemin kullanım ömründe değişiklik gibi fiziksel etkiler yaratabilir” dedi.
Uyarı, son haftalarda Birleşik Krallık ve Avrupa genelinde endüstriyel soğutma ünitelerini hedef alan birkaç saldırı dalgasının ardından geldi. İki ayrı dalga, korsanların en az bir düzine ülkede dondurucuların ve soğutma ünitelerinin sıcaklığını yükseltmesine izin verdi; bu durum çözülmüş gıdaların bozulmasına ve ürünlerin zarar görmesine yol açtı. Etkilenen sistemler arasında güvenlik güncellemelerini müşterilerinin dondurucularına sunmayı durdurmuş Danimarkalı şirket Danfoss’un uzaktan kumandalı soğutma üniteleri de vardı.
Korsanlar ayrıca Fransa’daki bir kan bankasını da hedef aldı ve bağışlanan kanın bulunduğu soğuk ünitelerin sıcaklığını yükseltmeye çalıştı; saldırı kan depolarını tehlikeye atmadan önce engellendi. Reuters’a göre ABD Savunma Bakanlığı, askeri bünyedeki dondurucuları hedef alan saldırı dalgasını inceliyor. Saldırılar ilk olarak Signal ve Silence tarafından rapor edildi.
ABD saldırıları belirli bir grup ya da hükümete atfetmedi; ancak güvenlik araştırmacıları saldırıları genel olarak İran’a bağladı. ABD yetkililerinin de İran’ın muhtemel fail olduğundan şüphelendiği bildiriliyor.
CISA, FBI ve Tarım, Sağlık ve İnsan Hizmetleri ile Ulaştırma Bakanlıkları etkilenen sektörlere uzaktan kontrol sistemlerini internetten çıkarmaları, parolaları değiştirmeleri ve güçlendirmeleri, mümkün olduğunda yamaları uygulamaları ve üretici tarafından artık desteklenmeyen ekipmanları kullanımdan kaldırmaları çağrısında bulundu.
Ayrı bir bilgi notunda bakanlıklar, korsanların “üniteleri sürekli ısıtma ve çözme döngülerine zorlamaya çalışabileceğini, bunun yaygın stok kaybına ve ekipman tehlikelerine yol açabileceğini” belirtti.
“Soğutma ve izleme sistemlerine bağımlı her kuruluşun hedef olabileceğini varsayması gerekiyor” dedi CISA’nın vekaleten siber güvenlik sorumlusu Chris Butera.


