
Modern kimlik avı kampanyaları geleneksel kimlik bilgisi çalmasına dayanmadan Amerikan şirketlerini tehlikeye atabiliyor. Saldırganlar meşru bulut hizmetlerini, kimlik doğrulama mekanizmalarını ve güvenilen iş akışlarını kötüye kullanarak kurumsal hesaplara erişim sağlayabiliyor ve daha az belirgin iz bırakıyor.
ANY.RUN'ın ABD kuruluşlarını öncelikli olarak hedefleyen bir cihaz kodu kimlik avı kampanyası olan Skyw4lker hakkındaki analizi bunun pratikte nasıl işlediğini gösteriyor. Kampanya imalat, teknoloji ve sağlık sektörlerine odaklanıyor; hesap ele geçirmeyi kolaylaştırmak için iş temalı belgeler, Google barındırma altyapısı ve Microsoft kimlik doğrulama akışları kullanıyor.
Güvenlik ekipleri için araştırma ilk tuzağı tespit etmekle sınırlı kalmıyor. Kimlik doğrulama akışını ve destekleyici altyapıyı izlemek, güvenilir göstergeler çıkarmak ve bu bulguları daha geniş kuruluşu koruyabilecek algılamalara dönüştürmek gerekiyor.
Cihaz Kodu Kimlik Avı: ABD Kuruluşları İçin Büyüyen Bir Sorun
Amerika Birleşik Devletleri'ndeki kimlik avının ölçeği önemli bir arka plan oluşturuyor. FBI'a bağlı İnternet Suç Şikayet Merkezi 2024'te 193.407 kimlik avı ve sahtecilik şikayeti kaydetti ve bu kategori internet suçlarının en sık bildirilen türlerinden biri oldu. 2025'te FBI bir milyondan fazla internet suçu şikayeti ve 20,9 milyar dolar bildirilmiş kayıp kaydetti; bildirilen kayıplar bir önceki yıla göre yüzde 26 arttı.
Saldırganlar kimlik güvenliğine ve çok faktörlü kimlik doğrulamaya büyük yatırım yapan kuruluşlara da uyum sağlıyor.
Cihaz kodu kimlik avı bunun bir örneği. Saldırgan sahte bir giriş sayfasıyla kimlik bilgisi toplamaya çalışmak yerine meşru bir cihaz yetkilendirme akışı başlatabiliyor ve kurbanın bunu tamamlamasını sağlayabiliyor. Ortaya çıkan kimlik doğrulama jetonları daha sonra ele geçirilen hesaba ait kaynaklara erişim sağlayabiliyor.
Skyw4lker Meşru Kimlik Doğrulamayı Hesap Ele Geçirmek İçin Nasıl Kullanıyor
Skyw4lker Kampanyası Nasıl Çalışıyor
Skyw4lker, ANY.RUN'ın Etkileşimli Kum Havuzu analizinde gözlemlendiği üzere normal iş yazışmasına benzemek üzere tasarlanmış bir yemle başlıyor.
ANY.RUN'ın Etkileşimli Kum Havuzu'nda tespit edilen Skyw4lker kimlik avı kiti.
Kurbanlar sözleşme veya hizmet teklifi olarak sunulan şifre korumalı bir belge alıyor. Çalışanların düzenli olarak tedarikçi anlaşmaları, satın alma belgeleri, iş kapsamı beyanları ve benzer dosyalar alışverişinde bulunduğu ortamlarda senaryo inandırıcı.
Belge üzerinden kurban sites[.]google[.]com üzerinde barındırılan bir sayfaya yönlendiriliyor ve bu da sonunda Microsoft kimlik doğrulama akışına giriyor.
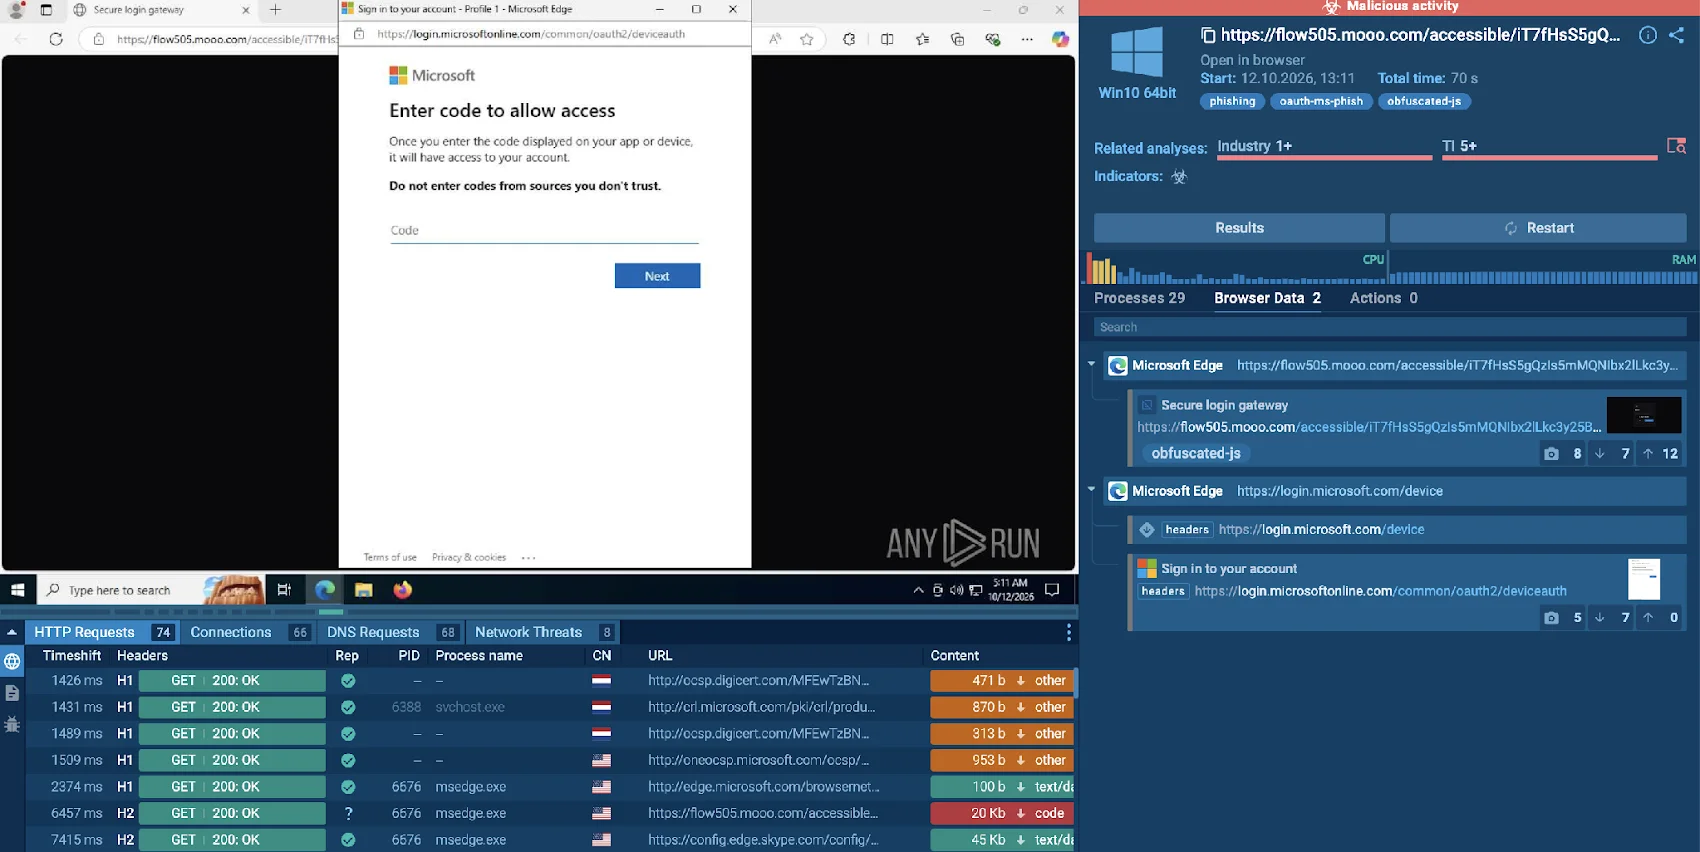
Skyw4lker kurbanları Microsoft365 kimlik doğrulama sayfasına yönlendiriyor.
Saldırgan Microsoft'un giriş deneyimini mükemmel şekilde yeniden üretmek zorunda değil. Kimlik doğrulama kendisi meşru olabilir; aldatma, kurbanı saldırgan tarafından başlatılan bir kimlik doğrulama isteğini tamamlamaya ikna etmede yatıyor.
Süreç tamamlandığında saldırgan ortaya çıkan Microsoft 365 jetonlarına erişim elde edebiliyor.
Bu durum saldırıyı yalnızca kimlik telemetrisi üzerinden değerlendirmeyi zorlaştırıyor. Bir kuruluş geçerli bir kimlik doğrulama olayı görebilir ancak bunun neden olduğu kötü niyetli bağlamı hemen göremeyebilir. Ne olduğunu belirlemek için güvenlik ekibinin belgeyi, web etkinliğini, kimlik doğrulama akışını ve ilişkili altyapıyı birleştirmesi gerekiyor.
Skyw4lker Kimlik Avı Sayfasının Arkasındaki Altyapı
Skyw4lker tarafından kullanılan web altyapısı kampanyanın işleyişine dair ek kanıt sunuyor.
ANY.RUN'ın analizi, kurban oturumu oluşturmak, IP adresi ve coğrafi konum gibi bilgileri toplamak ve kimlik doğrulama süreci tamamlanana kadar arka ucu tekrar tekrar sorgulamak için kullanılan karıştırılmış JavaScript ve PHP arka ucunu tespit etti.
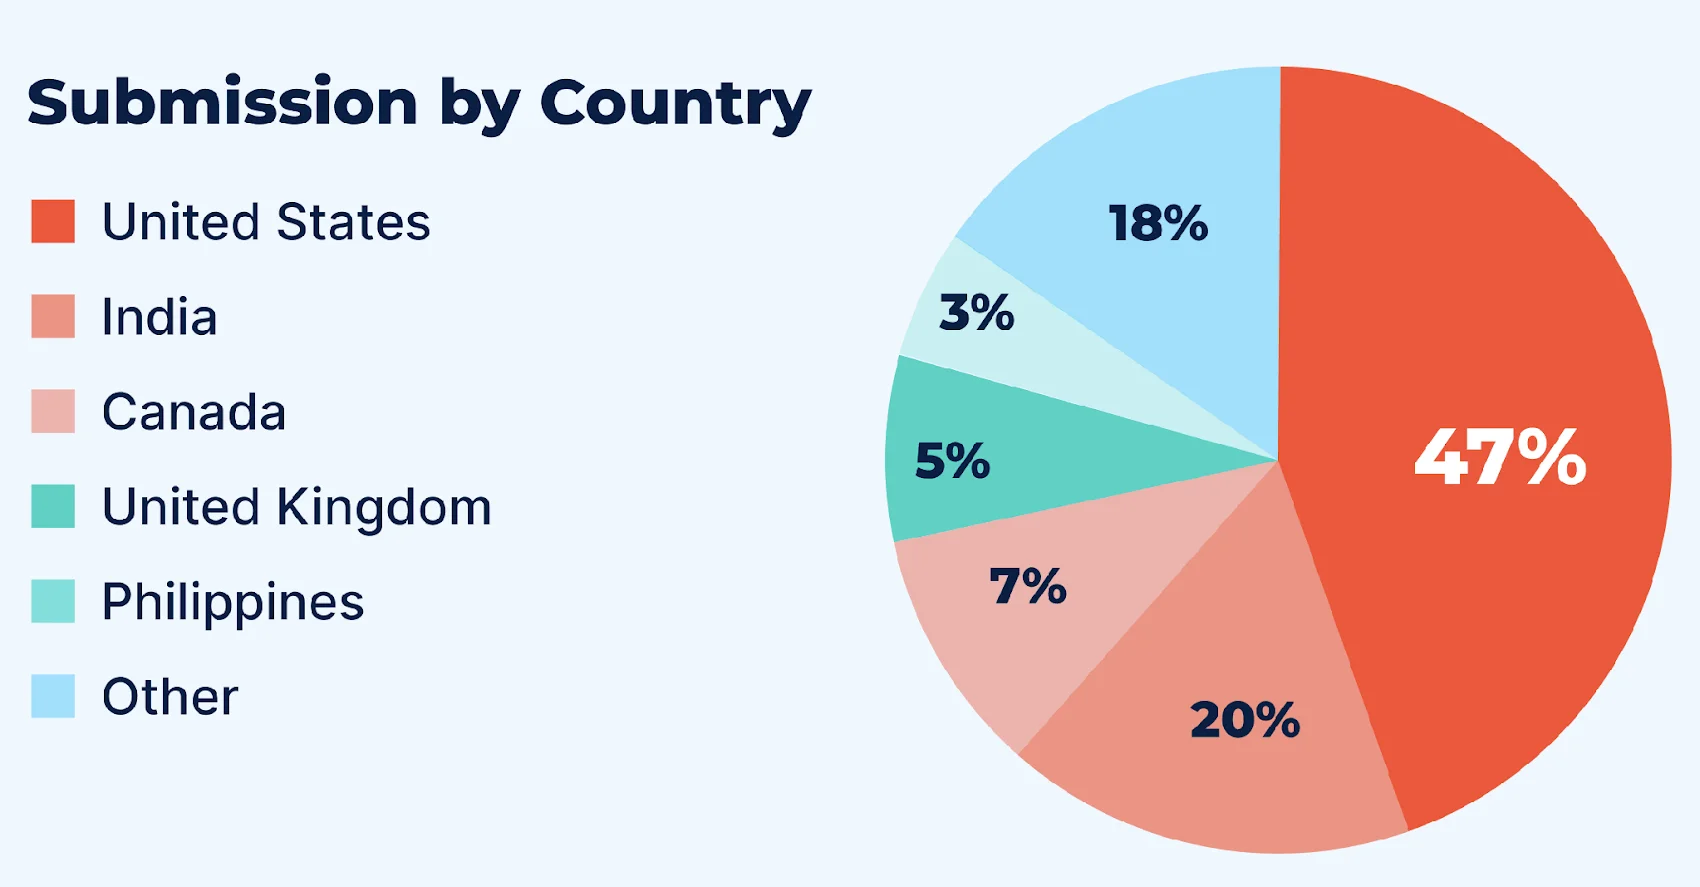
ANY.RUN'ın Etkileşimli Kum Havuzu'nda ülkelere göre Skyw4lker örnek gönderimleri.
Orijinal belgenin statik incelemesi başlangıç URL'sini ortaya çıkarabilir ancak kurban sayfa ile etkileşime girdikten sonra neler olduğunu tam olarak açıklayamaz. Kötü niyetli davranış tarayıcı etkinliği, JavaScript yürütmesi, arka uç iletişimi, yönlendirmeler ve kimlik doğrulamanın birleşimiyle ortaya çıkıyor.
Bir kimlik avı kampanyasının tam olarak ne yaptığını ve hangi göstergelerin takip için güvenilir olduğunu belirlemek amacıyla davranışsal analiz şart.
Skyw4lker analizini ANY.RUN'ın Etkileşimli Kum Havuzu'nda görüntüleyerek tam saldırı zincirini ve ilişkili IOC'leri görebilirsiniz.
Etkileşimli Kum Havuzu Şüpheli Dosya ve URL'leri Eyleme Dönüştürülebilir Kanıta Çevirir
Etkileşimli bir kum havuzu güvenlik ekiplerinin şüpheli dosyaları, bağlantıları ve belgeleri güvenli şekilde çalıştırmasına ve etkileşime geçmesine olanak tanır; statik incelemenin kaçırabileceği davranışları ortaya çıkarır.
Bu, belgenin yalnızca başlangıç noktası olduğu Skyw4lker gibi kampanyalarda önemli. Analistler saldırıyı tarayıcı üzerinden takip etmeli, yönlendirmeleri ve kimlik doğrulama etkinliğini gözlemlemeli, ağ iletişimini incelemeli ve kimlik avı akışının arkasındaki altyapıyı belirlemeli. Tüm bunlar izole bir ANY.RUN Kum Havuzu ortamında yapılabilir ve sonuç 40 saniye gibi kısa sürede hazır olabilir.
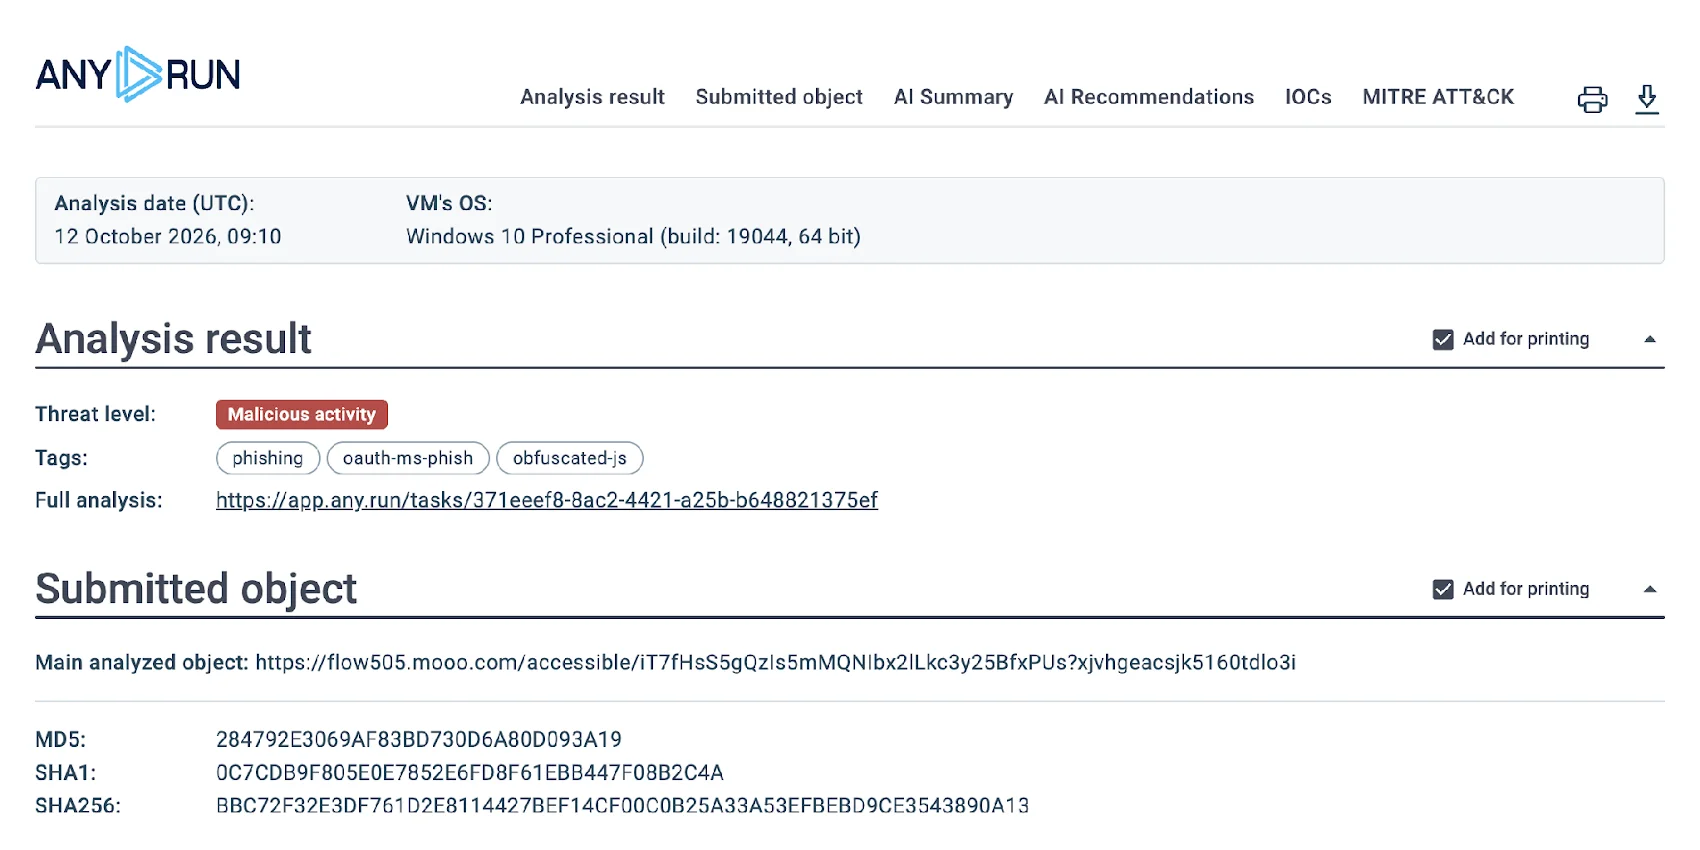
ANY.RUN kum havuzunda gözlemlenen Skyw4lker örneği için Tier 1 raporu.
Araştırma kötü/iyi kararında durmak yerine URL'ler, alan adları, IP adresleri, ağ etkinliği, ekran görüntüleri, davranışsal kanıt ve diğer IOC'ler üretebiliyor. Bu bulgular güvenlik ekiplerine bir uyarıyı doğrulamak, ilgili etkinliği kapsamlandırmak ve tek bir araştırmada toplanan kanıttan algılamalar oluşturmak için gereken bağlamı sağlıyor.
Böylece SOC ve MSSP ekipleri birden çok araçta saldırıyı manuel olarak yeniden üretmeden daha hızlı ve emin bir karara ulaşabiliyor; elde edilen istihbarat ise daha geniş ortamda tehdit avı ve algılamayı destekleyebiliyor. Aynı iş akışı MSSP'lerin yeni kampanyaları araştırmasını ve bir müşteriden elde edilen bulguları diğer ortamlarda aranabilir istihbarata dönüştürmesini kolaylaştırıyor.
Tehdit İstihbaratını Daha Erken Algılamaya Dönüştürmek
Bir IOC'nin değeri başka bir saldırıyı algılamak için kullanılabildiğinde artıyor.
ANY.RUN Tehdit İstihbaratı Beslemeleri kum havuzu araştırmalarından elde edilen kötü niyetli IP'ler, alan adları, URL'ler ve bağlamsal bilgileri sağlıyor. Doğrulandıktan sonra benzersiz, yüksek güvenilirlikli IOC'lerin yüzde 99'u TI Beslemelerine ekleniyor ve güvenlik ekipleri önceden incelenmiş istihbaratla çalışabiliyor.
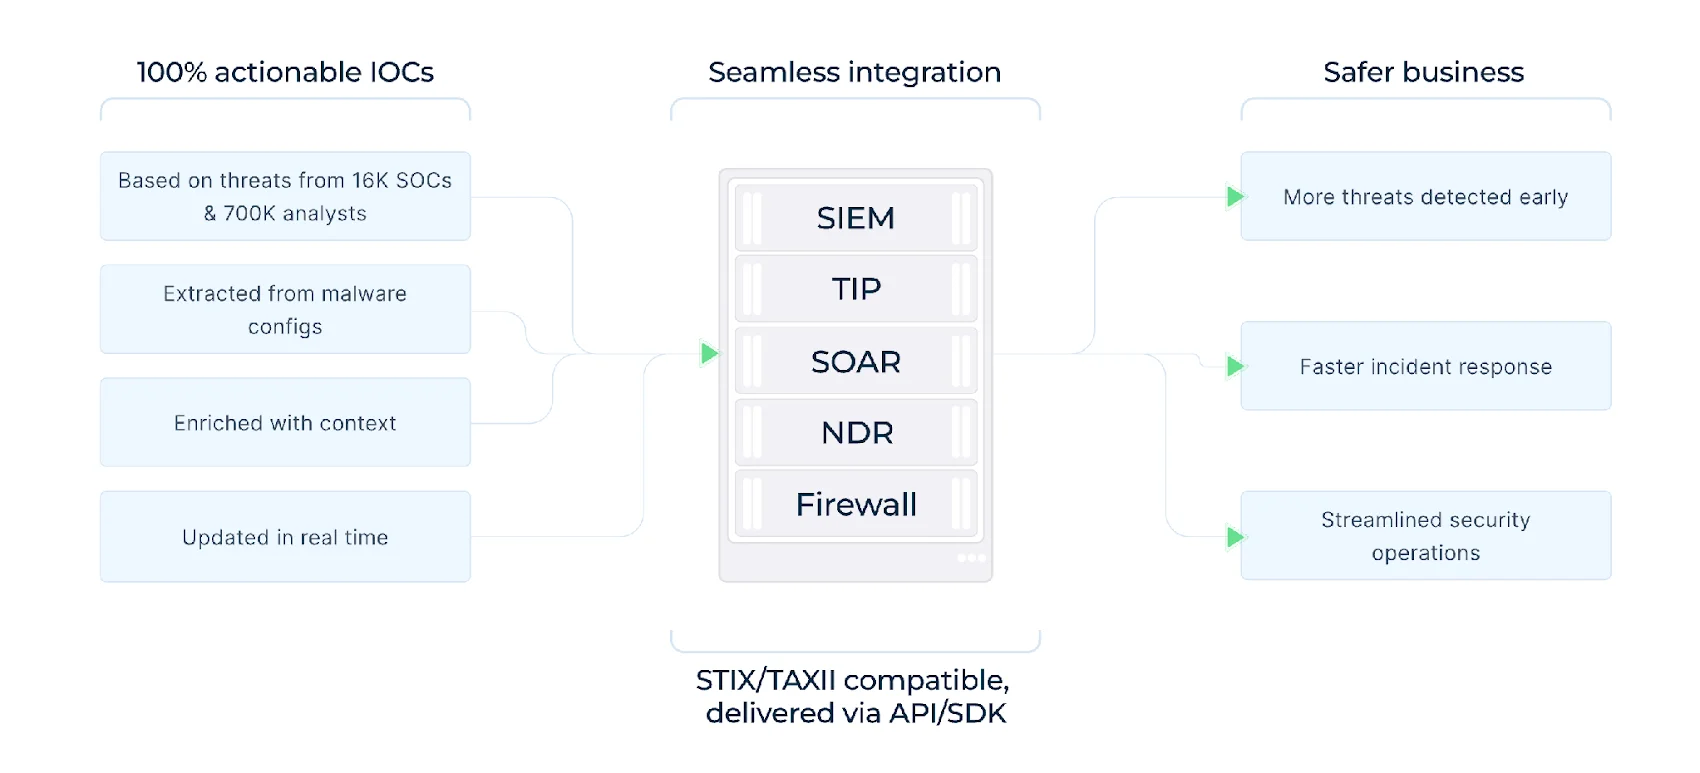
ANY.RUN TI Beslemeleri gerçek zamanlı saldırı algılama için canlı tehdit istihbaratı sağlıyor.
ANY.RUN'ın iç analizi, Etkileşimli Kum Havuzu oturumlarında keşfedilen benzersiz kötü niyetli IOC'lerin yüzde 30'a kadarının şirket tarafından daha önce görülmüş olduğunu ve TI Beslemelerinde bulunduğunu tespit etti. Bu göstergelerden biri müşteri telemetrisi içinde göründüğünde, bir analistin örnekle manuel olarak ilgilenmesinden önce mevcut istihbaratla eşleştirilebiliyor.
Bu daha verimli bir iş akışı yaratıyor: Bilinen kötü niyetli etkinlik daha erken tespit edilebiliyor; kum havuzu analizi ise tanıdık olmayan tehditleri araştırmak için davranışsal kanıt sağlıyor.
İç SOC'ler için bu, zaten kötü niyetli olduğu bilinen göstergeleri araştırmaya harcanan süreyi azaltabiliyor. MSSP'ler için aynı istihbarat birden çok müşteri ortamında ilgili etkinliği belirlemeye yardımcı olabiliyor. Bu şekilde mevcut tehdit bilgisi her yeni uyarı için yeniden inşa edilmek yerine yeniden kullanılıyor.
Tehdit İstihbaratı Uyarının Arkasındaki Bağlamı Sağlar
Bir gösterge güvenlik ekipleri onun etrafındaki etkinliği anlayabildiğinde daha kullanışlı hale geliyor.
ANY.RUN'ın Tehdit İstihbaratı Sorgulaması analistlerin şüpheli bir alan adı, IP adresi veya URL'yi araştırmasına ve geçmişini ile ilişkili etkinliğini incelemesine olanak tanır. Skyw4lker ile ilgili bir araştırmada bu bağlam, bir göstergenin kampanyayla bağlantılı olup olmadığını, başka kötü niyetli etkinliklerde görülüp görülmediğini veya daha fazla araştırma gerektirip gerektirmediğini belirlemeye yardımcı olabilir.
Buna ek olarak ANY.RUN'ın Tehdit İstihbaratı Raporları göstergeleri kampanyalar, altyapı, teknikler ve gözlemlenen davranışla ilişkilendirerek daha geniş bir bakış açısı sunuyor. Bu, bireysel uyarılardan görmek zor olan ilişkileri ortaya çıkarabiliyor; örneğin birden çok olayın aynı altyapıyı paylaşması veya şüpheli bir alan adının daha geniş bir kimlik avı operasyonuna ait olması gibi.
ABD'deki sağlık, imalat ve teknoloji kuruluşları söz konusu olduğunda bu bağlantılar özellikle önemli. Ele geçirilen bir Microsoft 365 hesabı hassas iletişimleri, fikri mülkiyeti, operasyonel bilgileri ve düzenlenmiş verileri açığa çıkarabilir; bu da ilgili etkinliğin erken tanımlanmasını kritik hale getirir.
Her SOC ve MSSP Araştırmasını Daha Değerli Hale Getirmek
Başarılı bir araştırma kuruluşun bir sonraki saldırıyı algılama yeteneğini geliştirmeli.
Bir MSSP'nin Amerikan bir imalat müşterisine gönderilen şüpheli bir sözleşmeyi araştırması durumunda Skyw4lker ile ilişkili göstergeler diğer müşteri ortamlarında aranabilir ve izlemeye dahil edilebilir. Aynı yaklaşım iç SOC ortamında da işler; bir çalışan kimlik avı belgesi bildirdikten sonra bulunan bir IOC, tarihsel telemetriyle karşılaştırılarak diğer potansiyel olarak etkilenen kullanıcılar belirlenebilir.
ANY.RUN bu iş akışlarını API/SDK, STIX/TAXII, SIEM, TIP ve XDR entegrasyonlarıyla destekliyor; böylece araştırmalardan elde edilen istihbarat mevcut algılama ve izleme süreçlerine beslenebiliyor.
Sonuç, aynı araştırmadan daha geniş koruma: Bir kullanıcıyı etkileyen bir olay, SOC veya MSSP'nin daha geniş müşteri tabanında ilgili etkinliği belirlemeye yardımcı olan istihbarat üretebiliyor.
Sonuç
Skyw4lker modern kimlik avı savunmasının ilk yem veya giriş sayfasının ötesinde görünürlük gerektirdiğini gösteriyor. Etkileşimli kum havuzlamayı, tehdit istihbaratını ve bağlamsal araştırmayı birleştirerek güvenlik ekipleri şüpheli artefaktan eyleme geçirilebilir istihbarata ve daha geniş algılamaya daha hızlı geçebiliyor.
ABD'deki kuruluşlar için bu, daha hızlı araştırmalar, daha az tekrarlayan manuel iş ve daha büyük bir olay haline gelmeden önce ilgili etkinliğin tanımlanması konusunda daha iyi bir yetkinlik anlamına geliyor. Hedef yalnızca bir saldırıyı anlamak değil, her araştırmayı bir sonraki saldırıya karşı koruma haline getirmek.


