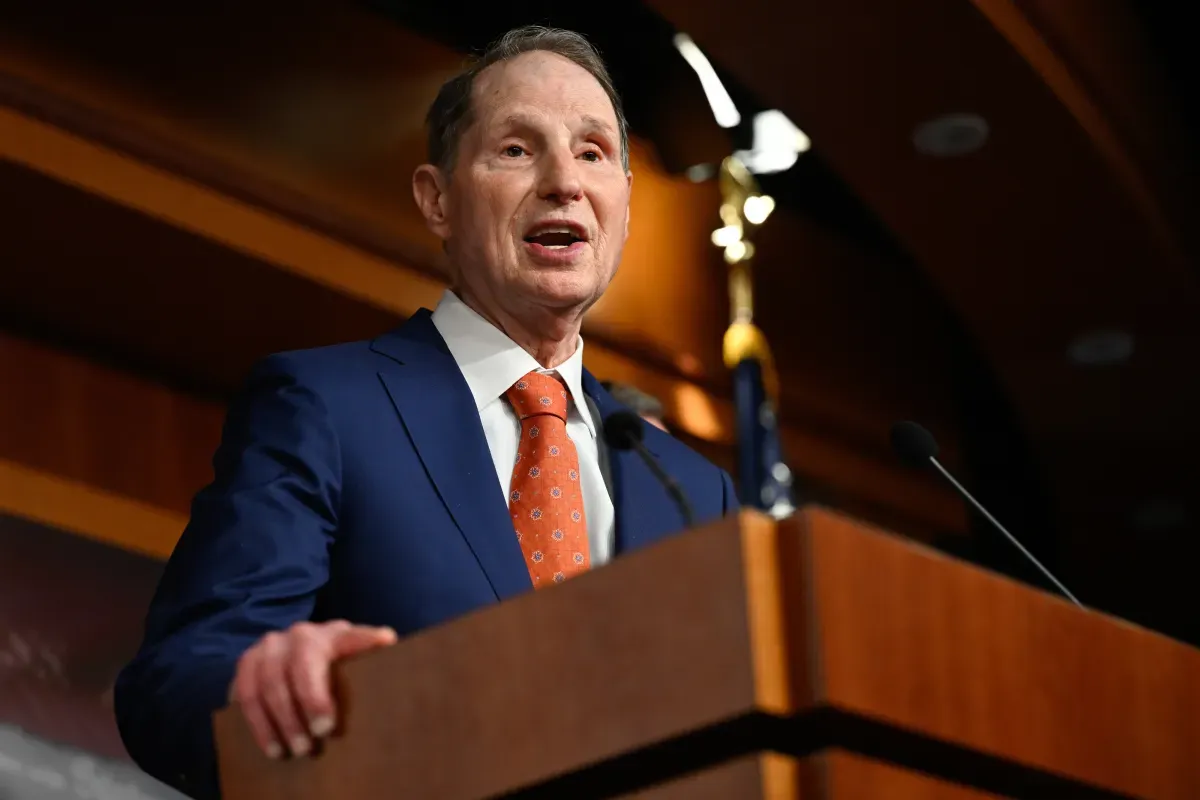

Demokrat Senatör Ron Wyden, federal kolluk kuvvetlerinin Amerikalılara karşı hackleme araçlarını ve casus yazılımları nasıl kullandığının incelenmesi için ABD hükümetine çağrıda bulundu. Wyden, bu araçların ne sıklıkta veya hangi gerekçelerle devreye sokulduğuna dair şeffaflık eksikliğine dikkat çekti.
Wyden, cuma günü federal hükümeti denetleyen ABD Hükümet Hesap Verebilirlik Ofisi'ne (GAO) bir mektup gönderdi. Mektupta, FBI, Uyuşturucu ile Mücadele İdaresi (DEA), ICE İç Güvenlik Soruşturmaları ve Gizli Servis'in soruşturmalarında hackleme ve casus yazılımları nasıl kullandığına dair kapsamlı bir soruşturma başlatılmasını istedi.
TechCrunch ile paylaşılan mektupta Wyden, bu araçların yirmi yılı aşkın süredir kullanıldığını belirterek, "kapsamı, sıklığı veya operasyonel güvenlik önlemleri konusunda kamuya açık çok az bilgi bulunduğunu" kaydetti.
Wyden, telefon dinleme ve arama kayıt cihazlarının yetkililere ne zaman ve kime arama yapıldığını görme imkanı tanıdığını, ancak hükümetin "hackleme operasyonları için yıllık raporlar yayınlamadığını" vurguladı. Bu nedenle Wyden, GAO'dan bulgularını ve tavsiyelerini içeren gizli olmayan bir rapor yayınlamasını talep etti.
Federal ajanlar yıllar içinde hackleme araçlarını ve casus yazılımları defalarca kullandı. Ancak Wyden'in mektubunda belirttiği gibi, ABD Adalet Bakanlığı ve FBI, "birden fazla hükümet döneminde şeffaflığın artırılması yönündeki kongre taleplerini defalarca görmezden geldi."
Wyden, GAO'dan şu konularda inceleme talep ediyor:
- Ajanların hackleme araçlarını ve casus yazılımları yetkisiz veya kişisel amaçlarla kötüye kullanıp kullanmadığının araştırılması ve kötüye kullanımı önlemek için hangi teknik ve denetim önlemlerinin alındığının kontrol edilmesi.
- Tehlikeli sızıntıları önlemek adına kurumların bu araçları "nasıl edindiği, depoladığı ve güvence altına aldığı" ile ABD hükümetinin teknoloji şirketlerinin güvenlik açıklarını düzeltmesine yardımcı olmak için açıkları bildirip bildirmediğinin incelenmesi.
- Federal ajanların mahkemelerden bu araçların kullanımı için arama kararı isterken hakimleri nasıl bilgilendirdiği ve bilinmeyen veya masum hedefleri etkileme riskini açıklayıp açıklamadıklarının değerlendirilmesi.
Hackleme araçlarının tedarikiyle ilgili riskleri gözler önüne sermek için Wyden, özellikle savunma yüklenicisi L3Harris'in eski yöneticilerinden Peter Williams'ın davasına atıfta bulundu. Williams, gelişmiş hackleme araçlarını çalarak Rus bir aracıya satmıştı. Bu araçlar daha sonra Rus casuslar tarafından Ukrayna'ya karşı ve Çinli siber suçlular tarafından kripto para sahiplerine karşı kullanıldı.
FBI'ın casus yazılım kullandığına dair belgelenen en eski vaka 1999 yılına dayanıyor. Yasa dışı kumar ve tefecilik soruşturması sırasında federal ajanlar, Philadelphia mafya babası Nicodemo S. Scarfo'nun bilgisayarındaki bir dosyayı şifrelemek için Pretty Good Privacy (PGP) programını kullandığını tespit etti. Ajanlar, bu dosyanın kilit kanıtlar içerdiğine inanıyordu.
Dosyaya erişmek için FBI, Scarfo'nun bilgisayarındaki tuş vuruşlarını kaydetmek üzere tasarlanmış ilkel bir kötü amaçlı yazılım (malware) kurdu ve bu sayede dosyanın şifresini çözmeyi başardı.