Kuzey Kore bağlantılı olduğu düşünülen gelişmiş kalıcı tehdit (APT) grubu, daha önce hiç belgelenmemiş bir Linux casusluk aracı kullanarak yük dengeleyicileri ele geçirdi, iletişim trafiğine erişti ve kurban ağlarında daha derinlere sızdı.
Güney Koreli otomotiv ve medya şirketlerine yönelik gizli saldırılar, bir casusluk grubuna kurbanların ağlarına erişim sağladı. Bazı vakalarda bu erişim 2025 başından beri sürüyor.
Siber güvenlik şirketi Rapid7, bu hafta yayımladığı analizde saldırıyı Kuzey Koreli APT gruplarına bağladı. Ancak şirket bu atfı yalnızca orta düzeyde güvenle yapıyor. Buna gerekçe olarak saldırıların hedefleri, basit gizleme tekniklerinin kullanılması ve komuta-kontrol (C2) sunucuları listesinin APT37 — diğer adlarıyla InkySquid, ScarCruft ve Ricochet Chollima — grubunun kullandıklarıyla örtüşmesi gösteriliyor. Dark Reading'e isim vermeden konuşan Rapid7 araştırmacılarına göre medya şirketlerine odaklanılması, saldırganlara kaynak ağlarına, yayımlanmamış haberlere ve gazeteci yazışmalarına erişim kapısı açabilir. Otomotiv şirketleri ise üretim alanındaki fikri mülkiyet ve teknolojiye açılan bir geçit olabilir.
Araştırmacılar, "Bu iki sektör birlikte en az iki eş zamanlı hedefe işaret ediyor: Medya tarafında bilgi kontrolü ve karşı istihbarat, otomotiv tarafında ise üretim teknolojisi istihbaratı" diyor.
Kuzey Koreli hackerlar geçmişte finans şirketlerini hedef aldı ve 2026'da çalınan kripto paraların aslan payından sorumlu tutuldu. Diğer saldırılarda kullanıcıları kandırmak için sahte askeri kimliklerle deepfake kullanıldı, Güney Kore büyükelçiliği personeline ise klasik hedefli oltalama (spearphishing) saldırıları düzenlendi.
Bu vakada ise saldırıların arkasındaki grup, popüler açık kaynaklı yük dengeleyici yazılımı HAProxy'yi ele geçirerek tespit edilmesi zor bir Linux araç seti ("TED" adı verilen) kurdu ve gelen-giden tüm trafiğe tam erişim sağladı. Rapid7'nin bu haftaki analizine göre, kurbanların ağ cihazlarına yerleşen Kuzey Koreli olduğu düşünülen grup, uzun vadeli casusluk operasyonları yürüttü. Bunlar arasında kimlik bilgilerini toplama, belirli kullanıcıları başka adreslere yönlendirme, drive-by-download saldırıları düzenleme ve izlerini silmek için kayıt dosyalarını değiştirme yer alıyor.
Rapid7'nin araştırma ekibine göre, bir yük dengeleyicinin ele geçirilmesi ve cihazın yazılımına özel derlenmiş kod yerleştirilmesi, Kuzey Koreli APT grupları için teknik anlamda bir ilerleme niteliğinde.
Araştırmacılar, saldırının "Kuzey Kore'nin (DPRK) güvenilir yazılımlar veya açıkta kalan altyapılar üzerinden ilk erişim sağlama, uzun süre ağda kalma, kimlik bilgisi toplama ve belirli meslek gruplarını hedefleyen watering-hole tekniklerinden oluşan tutarlı kalıbına uyduğunu" belirtiyor. "TED, üretim altyapısının yanında çalışmak yerine doğrudan içine gömülerek bu kalıbı bir adım ileri taşıyor."
Yük dengeleyicide yaşayan saldırganlar
HAProxy, açık kaynaklı bir uygulama yük dengeleyici ve ters vekil sunucu; aynı zamanda kurumsal ürün HAProxy One'ın da çekirdeğini oluşturuyor. Yük dengeleyiciyi ele geçiren saldırganlar, cihazın kendi filtre API'sine erişiyor. Böylece ortadaki adam saldırısı kurmak zorunda kalmadan, şifresi zaten çözülmüş düz metin iletişime doğrudan erişebiliyor. İlk erişim noktası kesin olarak bilinmese de Rapid7'nin analizine göre kimlikleri açıklanmayan iki kurban, grup yazılımı ve e-posta giriş portalları erişilebilir durumda olan uç web sunucuları çalıştırıyordu. Kuzey Koreli APT grubu Kimsuky'nin e-posta sunucularına yönelik uzaktan açıklardan yararlanarak kurbanlarını ele geçirdiği bilindiğinden, bu sunucular muhtemel ilk erişim noktaları olarak değerlendiriliyor.
Bir grup yazılımı sunucusu ele geçirildikten sonra saldırganlar bunu hem diğer saldırıları için bir sıçrama tahtası hem de kimlik bilgisi toplama noktası olarak kullandı.
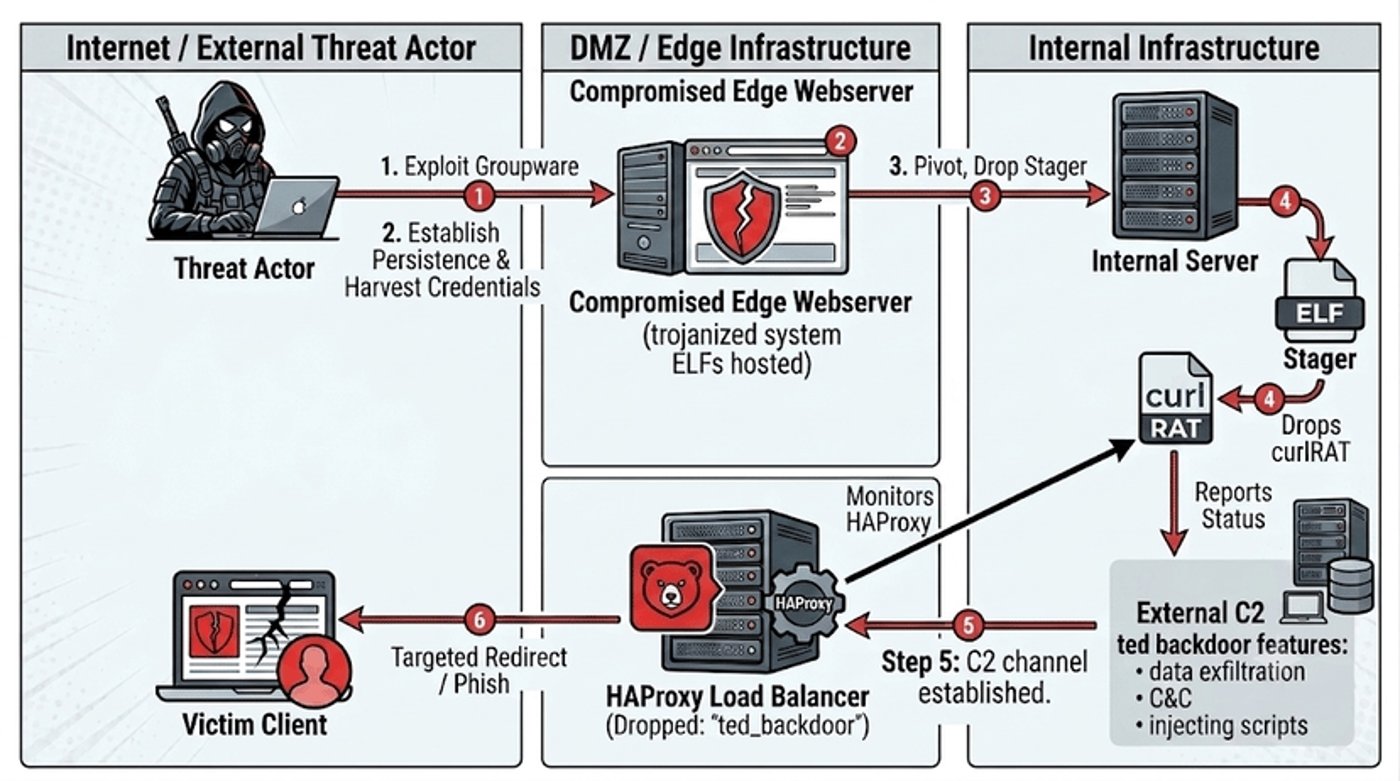
Saldırganlar bir uç web sunucusunu ele geçirdikten sonra, iletişime erişmek için yük dengeleyiciye TED arka kapısını yerleştiriyor. Kaynak: Rapid7
Rapid7 araştırma ekibi, "Saldırgan açısından bakıldığında yük dengeleyici ideal bir konum; çünkü SSL burada sonlanıyor, tüm uygulamaların önünde duruyor ve yük dengeleyiciler sunucu değil ağ cihazı sayıldığı için çoğu zaman uç nokta tespit kapsamının dışında bırakılıyor" diyor.
Teknik açıdan saldırının en etkileyici yanı, saldırganların faaliyetlerini gizlemek için kayıt dosyalarındaki sayaçları temizleyen bir rutin. Araştırma ekibi bunun, "birinin HAProxy kaynak kodunu ciddi biçimde inceleyip canlı bir kurulum üzerinde test ettiğini" gösterdiğini söylüyor.
Rapid7 araştırmacılarına göre bu yaklaşım, zararlı yazılımlardan uzaklaşıp kötü amaçlı işlevleri meşru yazılımların içine gömme eğiliminin son örneği.
Araştırmacılar, "Son dönemdeki DPRK kampanyaları, ikili dosya bırakmamak için işletim sisteminin kendi araçlarını kullanmaktan, meşru yazılım kurulum dosyalarına truva atı yerleştirmeye, oradan da üretim altyapısı bileşenlerinin çalışma zamanına doğrudan gömülmeye doğru evrildi" diyor. "TED, bu evrimin bir yük dengeleyiciye uygulanmış hali."
Ağ cihazları da siber zombiye dönüşebilir
Rapid7 araştırmacıları, Güney Kore ve Asya-Pasifik bölgesindeki bilgi güvenliği yöneticilerini (CISO) yük dengeleyicilerini ve diğer ağ cihazlarını yakından incelemeleri konusunda uyarıyor. Kod kütüphanelerine ve derlenmiş ikili dosyalara yönelik çeşitli bütünlük kontrolleri; işlem belleği denetimleri ve cihaz üzerindeki kayıtlarla harici kayıtların karşılaştırılmasıyla birleştirilmeli.
Ele geçirilmiş cihazları bulmak kolay değil.
Araştırmacılar, "Bu implant anormal bir süreç, beklenmedik bir giden bağlantı ya da kayıt girdisi üretmiyor" diyor. "C2 yanıt yolu doğrudan ham TCP soketine yazıyor ve HAProxy'nin kayıt alt sistemini atlıyor. Sayaç temizleme ise izleme panellerinin anormal aktivite göstermesini engelliyor."
Araştırmacılar, bölgedeki CISO'ların kendi mimarilerindeki benzer zayıf noktaları dikkatle değerlendirmesi ve ağ cihazlarının da ele geçirilebileceğini hesaba katması gerektiğini söylüyor.
"SSL sonlandırması yapan ve çalışma zamanında modül yüklemeyi destekleyen her yük dengeleyici ya da ters vekil sunucu, üreticisinden bağımsız olarak aynı saldırı yüzeyini oluşturur" diyorlar. "Kurumlar, uygulama sunucularına zaten uyguladıkları uç nokta tespit disiplinini — kütüphane bütünlüğü, bellek taban çizgisi ve bağımsız ağ korelasyonu dahil — altyapı bileşenlerine de uygulamalı."