ABD Siber Güvenlik Ajansı CISA, yaygın kullanılan PHP web yazılımındaki bir çift kritik güvenlik açığının şimdi aktif olarak istismar edildiğini doğruladı ve ABD hükümetindeki sivil federal kurumlara sistemlerini üç gün içinde düzeltme emri verdi.
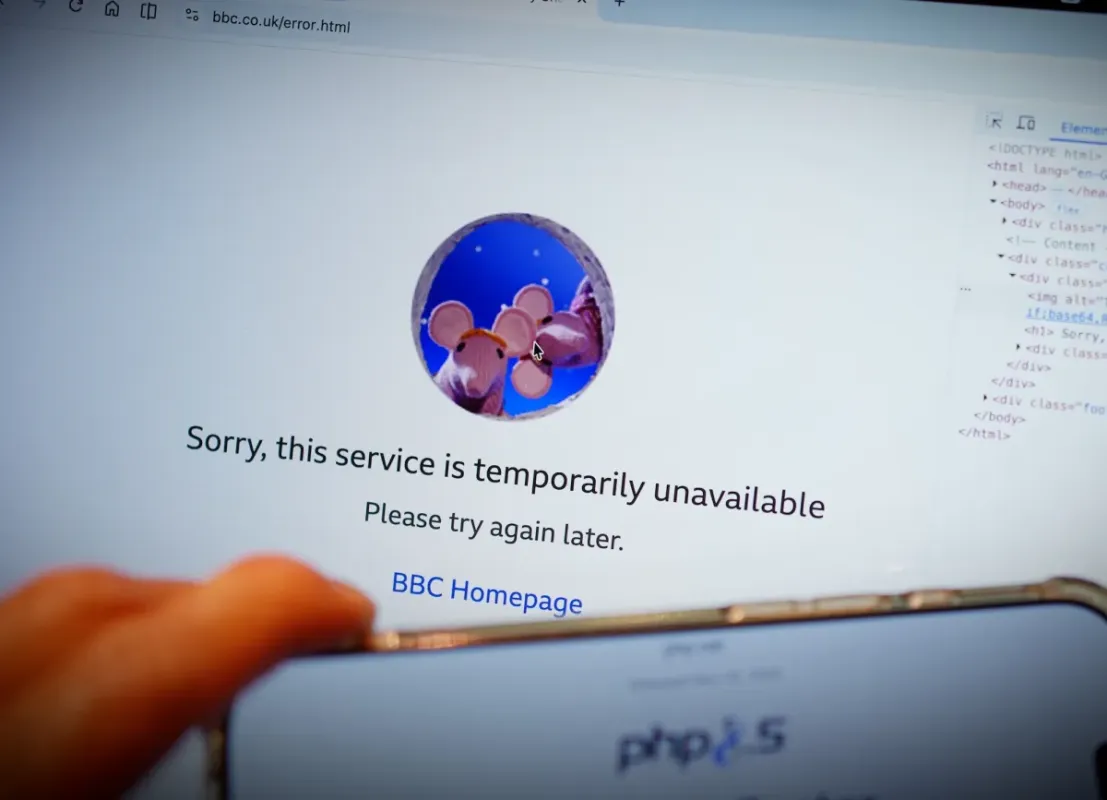
Yama çağrısı, on yıllardır kullanılan PHP web programlama dilinin üreticilerinin iki açığa yönelik yamaları yayınlamasından bir haftadan kısa süre sonra geldi. Açıklar, şifreye gerek kalmadan internet üzerinden savunmasız bir sisteme uzaktan girilmesine olanak tanıyor. PHP yazılımının web'e bakan sunucuların yaklaşık yüzde 70'inde kullanıldığı bildiriliyor ve bu durum büyük web sitelerini ve uygulamaları riske atıyor. Açıkların ciddiyeti bazı hükümetleri ve büyük şirketleri sitelerini düzeltmek için çevrimdışı almaya itti.
Açıklar kritik olarak derecelendirilmiş olsa da, yani istismar edildiğinde büyük zarar verebiliyor, güvenlik araştırmacıları çalışan bir istismar geliştirmesinin başlangıçta zorlayıcı olduğunu ancak imkansız olmadığını söyledi. Vahşi doğada doğrulanmış istismar, kuruluşların kötü niyetli ele geçirmeleri, kesintileri ve veri ihlallerini önlemek için sistemlerini yama yapma baskısını artırıyor.
CISA, Pazartesi günü yaptığı açıklamada açıkları kimin istismar ettiği konusunda detay vermedi, ancak açıklamasının kısa süre önce güvenlik araştırmacılarının PHP açıklarının istismar edildiğine dair kanıt bulduklarını söylemelerinin ardından gelmesi dikkat çekti.
PHP2Shell olarak bilinen açıklar, yıllarca fark edilmeyen yazılım zafiyetlerini istismar ediyor. Açıklar ilk olarak iki yıl önce ortaya çıkarıldı ancak yazılımı sürdüren kâr amacı gütmeyen kuruluş, bilgisayar korsanlarının bunları pratik olarak istismar etmesinin mümkün olmadığını söyledi ve açıklar yamalanmadan kaldı. Bu durum, güvenlik araştırma firması Calif'teki araştırmacıların yapay zekâ modelinin yardımıyla iki uykuda kalan zafiyeti istismar etmenin bir yolunu bulduğu yılın başlarına kadar böyle devam etti.
PHP'deki iki açık, henüz keşfedilmemiş ya da yıllardır önceliklendirilmemiş sayısız zafiyetten sadece ikisi. Yapay zekâ modellerinin birden fazla kusuru birleştirerek zafiyet bulma ve istismar etme yeteneğindeki gelişmeler nedeniyle bu tür açıklar şimdi risk oluşturuyor.
PHP, internetin ve modern teknolojilerin çalışmasını sağlayan ancak yıllardır yetersiz kaynak ve fonla desteklenen yaşlanan web teknolojilerinden biri. Bu durum, PHP gibi açık kaynak projelerin daha erken aşamada kusurları ortaya çıkarabilecek güvenlik incelemelerini finanse etmesini zorlaştırıyor.