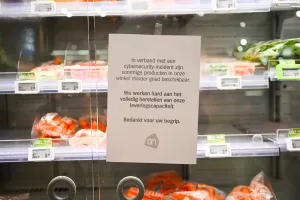
Avrupa süpermarketlerindeki buzdolabı hack'leri, güvenlik sorunlarının bir sektörde nasıl zincirleme yayılıp tedarik zincirlerini büyük ölçekte aksattığını gösteriyor.
Alexander Culafi, Senior News Writer, Dark Reading
Avrupa süpermarketlerinde kaos yaratan son buzdolabı saldırıları, operasyonel teknoloji (OT) alanındaki ortak zayıflıkların tüm bir tedarik zinciri boyunca nasıl yayılabileceğinin bir dersi niteliğinde.
11 Ekim gecesi, kimliği belirsiz bir saldırganın Fransa'daki yüzlerce süpermarketin kullandığı soğutma kontrollerine sızdığı bildirildi. Saldırı buzdolapları ve derin dondurucularda uzun süreli çözme döngülerini tetikledi. Olay Fransa'da tek başına yaklaşık 700 mağazada milyonlarca avro zarar oluşturdu, gıda ürünleri bozuldu, ekipmanlar hasar gördü ve süreçte bazı yangınların çıktığı bile bildirildi.
Saldırılarda kullanılan teknoloji Danfoss soğutma kontrol cihazlarının yanı sıra Dixell ve Copeland XWEB sistemlerini içeriyordu. Tehdit aktörünün bu sistemlere nasıl erişim sağladığı net değil.
Bu kampanyanın odağındaki Danfoss kontrol cihazları internete açık web sunucuları çalıştırıyordu. Birçok cihaz varsayılan giriş bilgileriyle erişilebiliyordu: kullanıcı adı "admin" ve parola olarak güncel tarih. CERT-FR, etkilenen süpermarketlere yönelik bir uyarıda varsayılan parolaların değiştirilmesi, tehlikeye atılan ekipmanın fabrika ayarlarına döndürülmesi ve firmware'in güncellenmesi önerisinde bulundu. Danfoss AFP'ye verdiği demeçte, saldırılardan birçoğunun artık güncelleme almayan eski ürünleri kapsadığını söyledi.
Ortak Altyapı, Büyük Sonuçlar
Fransız süpermarket saldırılarında dikkat çeken nokta, soğutma altyapısındaki ortak bir zayıflığın yüzlerce mağazada kesinti yaratabilmesidir. Soruşturmacılar ilk erişim vektörünü kamuoyuna resmen doğrulamasa da, kuruluşların benzer teknolojilere, dağıtım modellerine ve uzaktan erişim uygulamalarına dayanmasının yarattığı riskler soru işaretleri doğuruyor.
SentinelLABS direktörü Chris St. Myers, kanıtların pazar yoğunluğundan ziyade ortak bir maruziyet sorununun bu olayı kolaylaştırdığını gösterdiğini söylüyor.
"CERT-FR, Fransız ihlallerinin Danfoss AK-SM ve AK-SC kontrol cihazlarının yanı sıra Copeland ve Dixell XWEB sistemlerini içerdiğini doğruladı. Bu teknolojiler birçok perakende ortamında benzer uzaktan erişim gereksinimleri ve yapılandırmalarıyla dağıtılıyor," diyor St. Meyers. "Bu da saldırganların aynı teknikleri birbirinden alakasız kuruluşlar arasında yeniden kullanma fırsatı yaratıyor."
Endüstriyel güvenlik firması Tributech'in CEO'su Thomas Plank da saldırılardaki temel sorunun ortak maruziyet olduğunu belirtiyor.
"Yoğunlaşan şey kurulum. Zincirler ve ülkeler arasında model aynı: internetten erişilebilen, çoğu zaman destek dışı firmware üzerinde çalışan uzaktan yönetim kontrol cihazları, yüzlerce mağazaya tek bir yerden bakan küçük bir yüklenici sayısı tarafından sürdürülüyor," diye anlatıyor Plank Dark Reading'e. "Herkes aynı riskli deseni aynı birkaç kanal üzerinden çalıştırdığında, tek bir giriş yolu sınır ötesi, bir gecede birçok perakendeciye ulaşır. Bu yüzden bu bir kampanya gibi görünüyor, şanssız mağazaların bir dizisi gibi değil."
Buzdolabı Saldırıları Tanıdık Dersler Sunuyor
Siber saldırının gıda tedarik zinciri üzerinde bu kadar önemli bir etkiye sahip olması son derece alışılmadık ve pek de emsalsiz değil, ancak son hafızada tek örnek değil.
Benzer bir saldırı kasım ayının başında Belçika, Estonya, Almanya, İrlanda, Lüksemburg, Hollanda, Polonya, Portekiz, İspanya ve İsveç'teki mağazalardaki soğutma ve dondurucu sistemlerini vurdu. Aynı dönemde saldırganlar Ulusal Fransız Kan Bankası'nın işlettiği üç kan bankasının soğutma sistemlerini hedef aldı, ancak saldırı kan plazması zarar görmeden durduruldu.
Bu olaylar ne kadar endişe verici ve etkili görünse de, tedarik zincirini hedef alma son yıllarda daha yaygın hale geldi; 2021'deki Colonial Pipeline saldırısı, ABD çevresindeki yakıt izleme sistemlerini hedef alan İran'ın son eylemleri ve 2024'teki Change Healthcare olayı bunun örnekleri.
Tehlike özellikle bir süpermarket bağlamında açık. Nesnelerin İnterneti (IoT) cihaz yönetimi firması Qbee'nin baş teknoloji sorumlusu Piotr Buliński, bir süpermarket zincirinin soğutma, HVAC ve bina yönetimi arasında binlerce küçük, gözetimsiz OT sistemi işlettiğini söylüyor. "Her biri 'sadece birkaç kontrol cihazı' olarak görülüyor, bu yüzden kimse onları kritik altyapı olarak değerlendirmiyor," diyor. "Ancak arızalandıklarında zarar derhal ve fiziksel oluyor."
OT'yi Güvence Altına Almanın Riskleri
Bu olaylar bir kez daha kritik altyapının güvence altına alınmasının önemini hatırlatıyor.
OT sistemlerinin güncellenmesi kendi başına zor bir iştir çünkü genellikle kesinti gerektirir. Endüstriyel süreçleri ayakta tutan kritik teknolojinin çoğu yıllarca (hatta on yıllarca) kesintisiz çalışmak üzere tasarlanmıştır, OT'ye güvenen kuruluşlar ise belediyeler ya da süpermarketler gibi özel güvenlik personeline sahip olamayacak kadar kaynak kısıtlı olabiliyor.
Yıllar içinde bu sorunların ele alınması biraz kolaylaşsa ve bu zorlukları ele almak için birçok özel firma ortaya çıksa da, kuruluşlar OT'yi güvence altına almayı sürdürmekte zorlanıyor.
St. Meyers, perakende OT'nin geleneksel endüstriyel ortamlara kıyasla tarihsel olarak daha az güvenlik ilgisi gördüğünü düşünüyor, buna rağmen aynı temel riskleri taşıdığını belirtiyor. Soğutma, HVAC ve bina yönetim sistemlerinin "genellikle geleneksel BT güvenlik organizasyonu dışında dağıtılıp sürdürüldüğünü" söylüyor, buna rağmen bunlar OT.
Plank aynı görüşte. Perakendeciler için bir çözümün cihaz düzeyinde komutların mühendislik sınırlarına karşı doğrulanması olduğunu söylüyor; "Hiçbir dondurucu, kim gönderirse göndersin ve hangi kanaldan gelirse gelsin, 50°C'ye gitme komutunu kabul etmemeli," diyor ve saldırılarda hedef alınan ekipmanın ulaştığı aşırı sıcaklıklara atıf yapıyor.
Bu olaydan ders almak isteyen etki alanı dışındaki kuruluşlar için birkaç ders var: Varsayılan parolalar kullanılmamalı, endüstriyel teknolojilerin nerede ve nasıl internete açık olduğu tespit edilmeli, internet maruziyeti mümkün olduğunca kaldırılmalı ve tüm erişim noktaları güvence altına alınmalı.
Sophos'ta tehdit araştırmasından sorumlu kıdemli direktör Rafe Pilling, Dark Reading'e bu olayın perakendeciler için bir uyarı olarak görülmesi gerektiğini söylüyor. "Enerji üretimi, su yönetimi ve gıda soğutması dahil endüstriyel sistemler güvence altına alınmalı," diyor, "ve en azından kötü niyetli bilgisayar korsanlarının internet üzerinden erişemeyeceği şekilde olmalı."