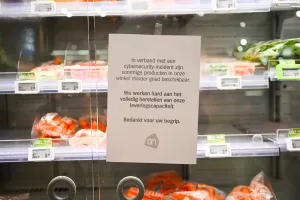
Gıda depolamanın ötesinde, internet bağlantısı, uzaktan erişim ve yetersiz güvenlik uygulamalarının aynı kombinasyonu, sıcaklık kontrollü altyapıyı diğer kritik sektörlerde de riske atabilir.
Bu hafta Avrupa'daki süpermarket soğutma sistemlerine yönelik ikinci bir saldırı dalgası, süpermarketlerin tek soğuk depolamaya bağımlı işletmeler olmadığı göz önüne alındığında, daha geniş soğuk zincirin benzer saldırılara karşı kırılganlığı konusundaki endişeleri artırdı.
Orta ekimde olduğu gibi, bilinmeyen bir tehdit aktörünün birden fazla Avrupa süpermarketindeki soğutma kontrol cihazlarına erişim sağladığı ve sistemleri çözme moduna geçirdiği görülüyor. Sıcaklık 50 derece Santigrat'a, yani 122 derece Fahrenheit'a yükselerek gıda bozulmasına neden oldu.
Buzdolabı Hack'lerinin İkinci Dalgası
BBC, Reuters, CNBC ve diğer yayın organlarının haberlerine göre, son saldırılar Ekim ayındaki ilk dalgaya kıyasla daha sınırlı kapsamlıydı. İlk dalga Fransa'da ağırlıklı olmak üzere 700'den fazla perakende ve market mağazasını etkilemişti. Ekim saldırılarından Belçika, Almanya, Hollanda, Portekiz, Polonya ve İspanya'daki daha küçük sayıda mağaza da etkilenmişti.
BBC, yeni saldırıların Belçika, Lüksemburg, Estonya, İrlanda, İsveç ve Finlandiya dahil yedi Avrupa ülkesindeki "birkaç düzine süpermarketi" etkilediğini bildirdi. Fransa'nın Carrefour'u, Belçika'nın Ahold Delhaize ve Colruyt Group'u ile İsveç'in Coop zincirleri gibi birkaç süpermarket zincirinin sözcüleri, yeni saldırılardan değişen ama nispeten sınırlı etkiler doğruladı.
Carrefour, 2 Kasım tarihli açıklamasında, soğutma sistemlerini hedef alan bir siber saldırının Belçika'daki 700 mağazasından 15'ini etkilediğini söyledi. Ticari soğutma sistemlerini düzenleyen teknolojilerin üreticisi ABD merkezli Copeland, tarihsiz açıklamasında Fransa'daki soğutma sistemlerini etkileyen bir siber güvenlik olayına değindi ve bunun durdurulmuş bir nesil denetim kontrol cihazlarıyla ilgili olduğunu belirtti.
İlk dalgada olduğu gibi ikinci dalgada da saldırının sorumluluğunu üstlenen bir kişi ya da grup olmadı ve motivasyon gizemini koruyor. Avrupa makamları saldırıları soruşturuyor.
Eski Bir Sorun: Temel Siber Hijyenin Atlanması
Fransa'nın CERT'i de dahil araştırmacılar, şimdiye kadar yaşanan hack'leri Danimarka merkezli Danfoss, İtalya merkezli Dixell ve Copeland üretimi internete bağlı soğutma kontrol cihazlarıyla ilişkilendirdi. Bu kontrol cihazları genellikle uzaktan bakım ve destek sağlamak için internete bağlanıyor, bu da aynı zamanda yetkisiz erişime ve tehdit aktörleri tarafından uzaktan saldırıya açık hale getiriyor.
Risikler arasında saldırganların istismar edebileceği bu teknolojilerdeki yama yapılmamış açıklar bulunuyor. Claroty'deki araştırmacılar bu ağustosta Danfoss'un AK-SM 800A kontrol cihazlarında üç açık açıkladı ve aynı ay Copeland kontrol cihazlarında iki açık daha bildirdi. Zayıf yapılandırmalar ve kötü güvenlik hijyeni de diğer büyük sorunlar arasında.
Operasyonel teknoloji ve IoT güvenlik firması Viakoo'da başkan yardımcısı olan John Gallagher, "Yanlış yapılandırmalar ve sistemik hijyen başarısızlıkları tehdit yüzeyinin büyük çoğunluğunu oluşturuyor" dedi. "Daha eski firmware'de yama yapılmamış açıklar olsa da, bunlar tehlikeli hale geliyor çünkü özellikle internete açık hale getirildiğinde temel mimari hijyen atlanıyor."
Gallagher, yaygın varsayılan şifre kullanımı, satıcı tarafından paylaşılan servis kodları ya da yüzlerce lokasyonda statik kimlik bilgilerinin kullanılmasının brute-force saldırılarını kolaylaştırdığını ekledi.
Daha Geniş Soğuk Zincir Maruziyeti
Zayıflıklar süpermarket soğutma sistemleriyle sınırlı değil. Güvenlik uzmanlarına göre internet bağlantısı, uzaktan erişim ve yetersiz güvenlik uygulamalarının aynı kombinasyonu, diğer kritik sektörlerdeki sıcaklık kontrollü altyapıyı da riske atabilir.
Claroty'de saha baş teknoloji sorumlusu Sean Tufts, "İlaç depolama ve dağıtımı, gıda dağıtım merkezleri ve endüstriyel tesislerin hepsi hassas çevre koşullarını korumak için bağlı operasyonel teknolojiye güveniyor" diye belirtti.
Maruziyet düzeyi, bu sistemlerin nasıl dağıtıldığı, bağlandığı ve güvence altına alındığına bağlı olarak değişecek. Ancak uzaktan erişilebilir soğutma ya da sıcaklık kontrol ekipmanına güvenen birçok kuruluş, varlık görünürlüğü, üçüncü taraf erişimi ve eski sistemlerin güvence altına alınması konularında benzer zorluklarla karşı karşıya. Tufts'a göre, "Farklı sektörlerde ekipman ve operasyonel gereksinimler farklı olsa bile aynı tür zayıflıklar bulunabiliyor."
Tufts'a göre bir ihlalin potansiyel sonuçları sektöre göre değişiyor.
"İlaç depolamasındaki bir kesinti sıcaklık hassas ilaçları tehlikeye atabilirken, gıda dağıtımını etkileyen bir olay bozulmaya ve tedarik zinciri aksamalarına yol açabilir" diye kaydetti. "Endüstriyel ortamlarda, söz konusu malzemelere ve süreçlere bağlı olarak ek operasyonel sonuçlar ortaya çıkabilir."
Süpermarket saldırıları, soğutma ve sıcaklık kontrol sistemlerinin sadece arka ofis ekipmanı değil, temel operasyonların parçası olduğu hatırlatması. Tufts, kuruluşların bu varlıkları belirlemesi ve bunların internete ve üçüncü taraflara nasıl bağlandığını bilmesi gerektiğini vurguladı.
"Uzaktan erişim gerekliyse VPN, güçlü kimlik doğrulama ya da oturum takibi olan merkezi güvenli erişim aracı kullanılmalı" dedi. Varsayılan şifrelerin değiştirilmesi, firmware'in güncel tutulması ve segmentasyon da önerilen güvenlik uygulamaları arasında.
Gallagher, ticari soğutma sistemlerine yönelik saldırılarda nasıl ilerlendiğinin net olmadığı ancak en makul teorinin tehdit aktörünün Danfoss, Dixell ve Copeland'a ait olanlar gibi belirli kontrol cihazı parmak izlerini aramak için genel interneti tarayarak hedef listesi oluşturduğu olduğunu söyledi. Ardından muhtemelen bu hedef listesinde bilinen web açıklarını istismar etmek ya da varsayılan kimlik bilgilerini zorlamak için otomatik bir komut dosyası çalıştırarak çözme modunu aynı anda tetikledi.
Gallagher, ticari soğutma sistemlerinde işe yarayan aynı saldırıların neredeyse her türlü OT ve IoT sisteminde potansiyel olarak işe yarayabileceğini söyledi. Bunun nedeni bu sistemlerin genellikle BT dışında yönetilmesi, firmware ve şifreleri güncel tutmak için otomatik kontrollerin bulunmaması ve geçirgen ağ sınırlarına sahip olması. "Son üç yılda operasyonel fidye yazılımı ve fiziksel hasara neden olan siber saldırılarda görülen artış, bu saldırıların yükselişte olduğunu ve belirli bir sistem türüne özgü olmadığını gösteriyor."