
Check Point'in Security Management ve Log Server ürünlerindeki kritik bir güvenlik açığı, giriş bilgilerine sahip olmayan bir saldırganın ağ üzerinden bu sunucularda root yetkisiyle kod çalıştırmasına olanak tanıyor.
Security Management Server, güvenlik duvarı politikasını ve yönetici erişimini kontrol eden sistem. Check Point, açık için LivePatch güncelleme kanalı üzerinden bir düzeltme yayımladı ve açığın istismar edildiğine dair herhangi bir bulgu olmadığını açıkladı.
Check Point, The Hacker News'e yaptığı açıklamada, savunmasız yolun yalnızca SmartConsole üzerinden yönetim sunucusuna hangi bilgisayarların bağlanabileceğini belirleyen Trusted Clients ayarından geçtiğini söyledi.
CVE-2026-91843 koduyla izlenen ve Check Point tarafından CVSS ölçeğinde 10 üzerinden 9,8 puanla derecelendirilen açık, kullanıcı kimliği doğrulanmadan önce gelen istekleri işleyen oturum açma sürecindeki bir yığın taşması (stack overflow). İnternet tarama şirketi Censys'e göre taşma, çok uzun bir kullanıcı adı taşıyan oturum açma isteğiyle tetikleniyor.
Check Point, 16 Eylül 2026'da CheckMates topluluğunda yayımladığı duyuruda, otomatik güncellemeleri açık olan müşterilerin zaten korunduğunu, diğer herkesin ise sk1000155 numaralı danışma belgesinde anlatılan LivePatch düzeltmesini uygulaması gerektiğini belirtti. Şirket, açığın ciddiyeti ve olası etkisi nedeniyle müşterileri derhal harekete geçmeye çağırdı.
Duyuruda, "Şu aşamada bu açığın gerçek ortamda istismar edildiğine dair bir bulgu yok" ifadesi yer aldı. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) da 17 Eylül'de CVE kaydına eklediği değerlendirmede istismar durumunu "yok" olarak kaydetti.
Açık, CISA'nın Bilinen İstismar Edilen Zafiyetler kataloğunun 16 Eylül tarihli sürümünde yer almıyordu; The Hacker News bunu 17 Eylül'de kontrol etti. Censys, 16 Eylül itibarıyla kamuya açık bir kavram kanıtı (proof-of-concept) istismar kodunun da bulunmadığını bildirdi. Check Point'in ağ güvenliğinden sorumlu ürün yönetimi başkan yardımcısı Aviv Abramovich, The Hacker News'e şirketin herhangi bir istismar raporu almadığını söyledi.
Etkilenen sürümler
Check Point'in CVE kaydı, etkilenen sürümleri Jumbo Hotfix Take numarasına göre listeliyor. Bu numara, bir sürüm için yayımlanan düzeltmeleri toplayan güncelleme paketinin seviyesini gösteriyor.
Listelenen bir sürümde, belirtilen Take numarasında ya da daha eski bir seviyede çalışan sunucular açıktan etkileniyor:
- R82.10: Jumbo Hotfix Take 44 ve altı
- R82: Jumbo Hotfix Take 126 ve altı
- R81.20: Jumbo Hotfix Take 166 ve altı
- R81.10: Jumbo Hotfix Take 190 ve altı; ayrıca desteği sona ermiş olan R81, R80.40, R80.30, R80.20, R80.10 ve R80 sürümleri
Kayıtta R82.20 listelenmiyor, ancak Abramovich bu sürümün de savunmasız olduğunu doğruladı. Censys de kendi danışma belgesinde tüm R82.20 sürümlerinin etkilendiğini ve bu dalı koruyan bir Jumbo Hotfix'in henüz bulunmadığını belirtti.
Abramovich'e göre yönetim ve ağ geçidini tek sistemde çalıştıran bağımsız (standalone) kurulumlar, Log Server'lar ve Multi-Domain sunucuları da açıktan etkileniyor. NHS England Digital'in sk1000155'e atıfla yayımladığı uyarıda ise barındırılan Smart-1 Cloud hizmetinin, düzeltme orada zaten uygulandığı için etkilenmediği belirtiliyor.
CVE kaydı, R81.10 ve daha eski sürümleri destek süresi dolmuş olarak işaretliyor. Abramovich, Check Point'in destek dışı bu sürümler için de bir düzeltme hazırladığını, ihtiyaç duyan müşterilerin Check Point destek birimine talep açması gerektiğini söyledi.
Yöneticiler ne yapmalı
sk1000155'te anlatılan LivePatch düzeltmesini tüm Security Management Server ve Log Server'lara uygulayın.
Otomatik güncellemeler açıksa, düzeltmenin kurulduğunu varsaymak yerine bunu doğrulayın. cplp list komutu, hangi LivePatch'lerin kurulu olduğunu ve durumlarını gösteriyor.
Düzeltme kurulu olsun ya da olmasın, yönetim Trusted Clients erişiminin yalnızca bilinen ve güvenilen bilgisayarlarla sınırlı olduğunu, "herhangi bir IP adresi" olarak ayarlanmadığını kontrol edin ve yönetim erişimini doğrudan internete açmayın.
Check Point'in güvenlik sıkılaştırma kılavuzuna göre "otomatik güncellemeler", sk175504'te tanımlanan ayarı ifade ediyor. Bu, SmartConsole'da Global Properties ve Data Access Control altında yer alan "Software Blade Contracts, güvenlik güncellemeleri ve diğer önemli verileri otomatik olarak indir ve kur (şiddetle önerilir)" onay kutusu ve ardından Access Control politikasının kurulması anlamına geliyor. LivePatch, Check Point'in bu seçenek açık olan sistemlere acil güvenlik düzeltmelerini göndermek için kullandığı kanal.
Düzeltmelerin ulaşması her zaman anında olmuyor. Check Point geçen hafta iki VPN sertifika açığı için düzeltme yayımladığında, bazı müşteriler topluluk forumunda otomatik paketin duyuru gününde sistemlerine ulaşmadığını yazdı. Bir Check Point topluluk yöneticisi, paketin herkese aynı anda değil, aşamalı olarak dağıtıldığını yanıtladı. Müşteriler ayrıca danışma belgelerindeki indirme bağlantılarının ancak User Center'a giriş yaptıktan sonra göründüğünü fark etti.
Sıkılaştırma kılavuzuna göre Trusted Clients ayarı, SmartConsole'da Manage & Settings, Permissions & Administrators, Trusted Clients yolunda bulunuyor. Kılavuz, yönetime doğrudan internet erişiminden kaçınılması ve VPN kullanılması gerektiğini de belirtiyor. Abramovich, savunmasız yolun "yalnızca trusted clients üzerinden" geçtiğini söyledi; Check Point müşterilerin bu ayarın herhangi bir IP adresine değil, güvenilen bilgisayarlara ayarlandığını doğrulamasını öneriyor.
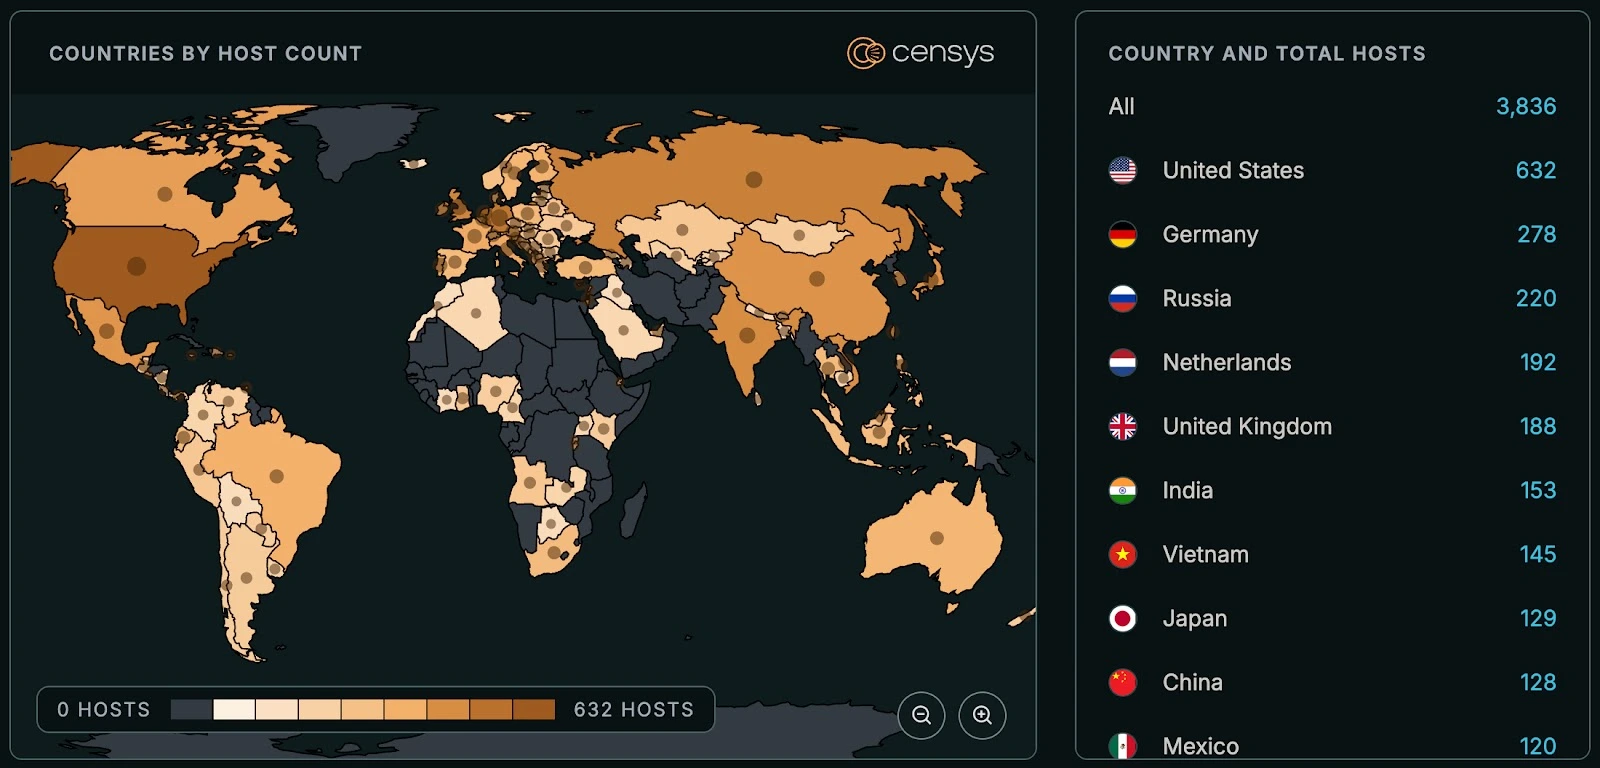
Censys, dünya genelinde Check Point'in yönetim ve log sunucularına verdiği varsayılan kimliği sunan 3.836 sunucu gözlemlediğini açıkladı. Şirket, sürüm ve hotfix seviyesi tarama verilerinde görünmediği için bu yöntemi seçtiğini belirtti ve "Bu rakam toplam varlığı gösteriyor, doğrulanmış savunmasız sunucu sayısını değil" dedi.
Temmuzdan bu yana beşinci kritik yönetim açığı
The Hacker News'in Check Point'in CVE kayıtları üzerinden yaptığı sayıma göre CVE-2026-91843, 22 Temmuz'dan bu yana saldırganın Security Management Server'a giriş yapmadan ulaşabileceği beşinci kritik açık.
İlki olan CVE-2026-16232, bir SmartConsole kimlik doğrulama atlatma açığıydı ve temmuz ayında istismar edildi. Check Point'ten Lotem Finkelstein o dönem, açığın tek bir yapılandırmada "bir avuç müşteriyi" etkilediğini yazmıştı: "Yönetim, IP kısıtlaması olmadan doğrudan internete açık olduğunda." O zamanki ilk önlem adımı da bugün önerilenle aynıydı: Trusted Clients'ı güvenilen adreslerle sınırlamak.
CISA, CVE-2026-16232'yi aynı gün Bilinen İstismar Edilen Zafiyetler kataloğuna ekledi. Aynı gün açıklanan ikinci bir yönetim atlatma açığı olan CVE-2026-62144'ün ise istismar edildiği bildirilmedi.
Ardından iki açık daha geldi: 3 Ağustos'ta, yönetim sunucusunda komut çalıştırmaya izin verebilen bir kimlik doğrulama atlatma açığı olan CVE-2026-18574 ve 9 Eylül'de, Quantum Security Management'a da ulaşan VPN sertifika çözümlemesindeki bir yığın taşması olan CVE-2026-85103. Check Point, ikisini de şirket içinde bulduğunu ve istismar edildiklerine dair bir bulgu olmadığını açıkladı.
CVE-2026-91843'ü kimin bulduğu ise açıklanmadı; Check Point yanıtında bu soruya değinmedi.
Güncelleme: Bu haber 18 Eylül 2026'da Check Point'ten gelen yanıtlarla güncellendi. Şirket, R82.20'nin, bağımsız kurulumların, Log Server'ların ve Multi-Domain sunucularının savunmasız olduğunu, savunmasız yolun yalnızca Trusted Clients ayarından geçtiğini ve destek süresi dolmuş sürümler için düzeltmenin Check Point destek birimi üzerinden temin edilebileceğini doğruladı.


