
Çin bağlantılı bir tehdit aktörünün, Google Chrome ve Microsoft Windows'taki yakın zamanda yamalanmış güvenlik açıklarını kullanarak GRIMWEDGE adlı kötü amaçlı bir JavaScript arka kapısını yükleyen hedefli oltalama (spear-phishing) kampanyası yürüttüğü ortaya çıktı.
Bu tehdit kümesini UTA0560 adıyla izleyen Volexity, saldırının 1 Eylül 2026'da birden fazla sivil toplum kuruluşunu (STK) hedef aldığını açıkladı.
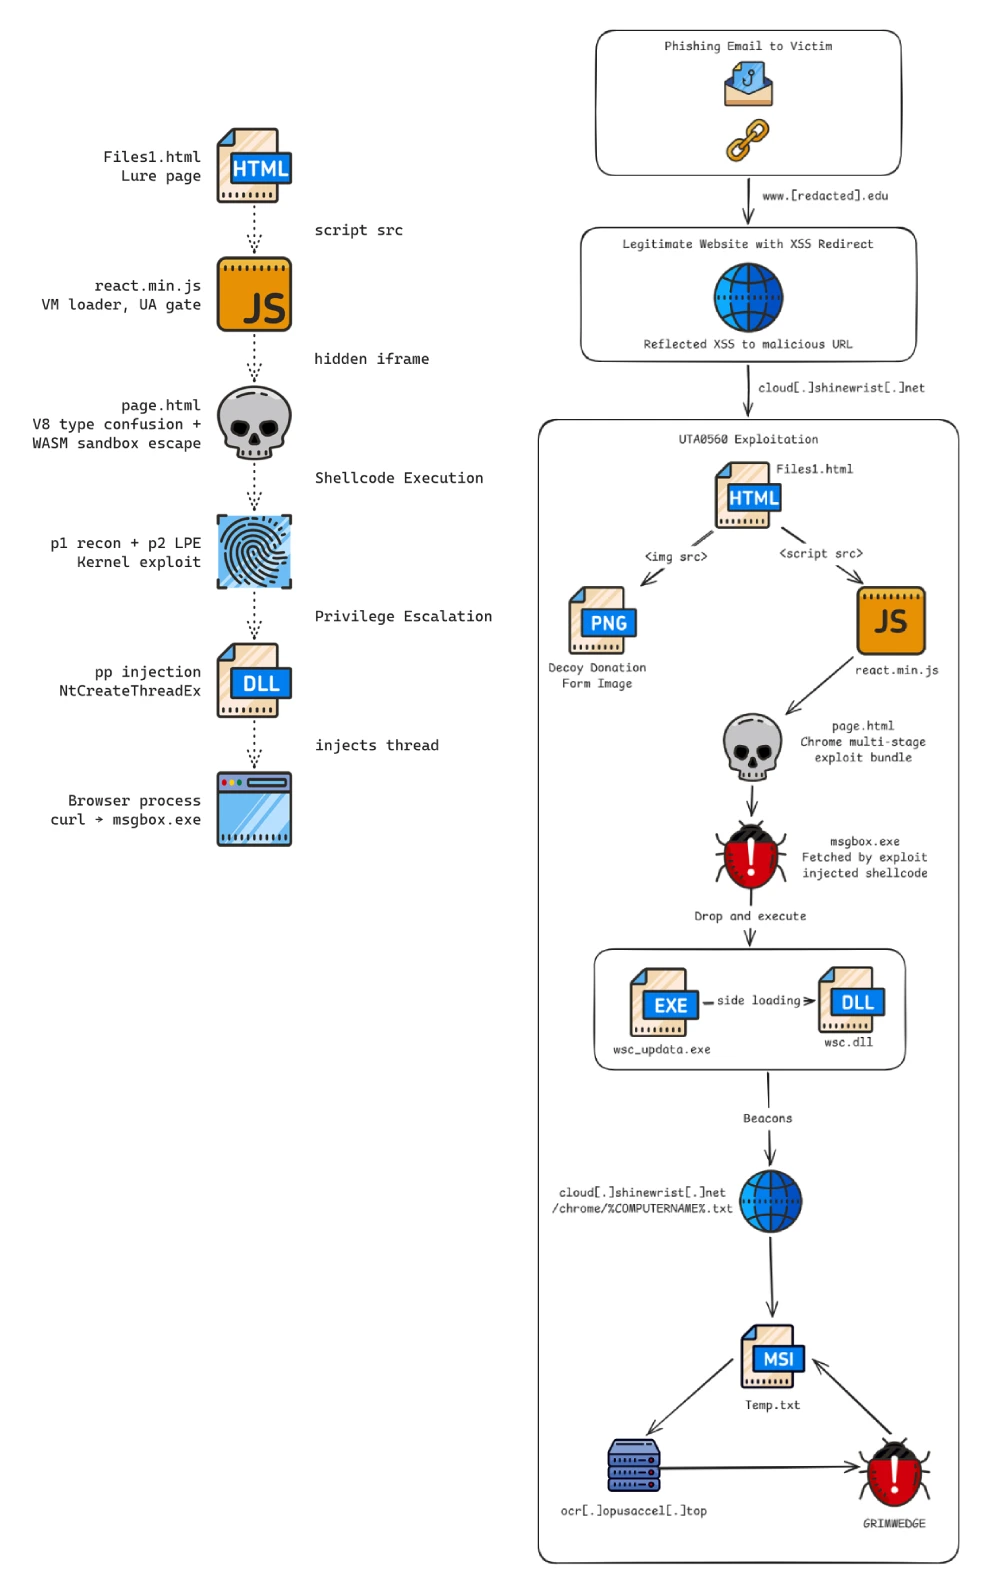
Araştırmacılar Ankur Saini, Conor Quigley, Sean Koessel, Steven Adair ve Tom Lancaster şunları söyledi: "E-postalarda, kullanıcıları ABD merkezli bir üniversitenin web sitesine yönlendiren bir bağlantıya tıklamaya teşvik eden bir mesaj yer alıyordu. Bu bağlantılar, sitedeki yansıtılmış bir siteler arası betik çalıştırma (XSS) açığını kötüye kullanarak alıcıları, çok aşamalı bir istismar zinciri barındıran tehdit aktörünün kontrolündeki altyapıya yönlendiriyordu."
Proofpoint'in daha önce de vurguladığı gibi istismar zinciri üç ayrı açıktan oluşuyor: ikisi Chrome'da, biri Windows Gelişmiş Yerel Yordam Çağrısı'nda (ALPC). Zincir önce CVE-2026-85046 açığını kullanarak V8 korumalı alanı içinde isteğe bağlı okuma/yazma yetkisi elde ediyor, ardından CVE-2026-87491 ile tarayıcı korumalı alanından kaçıyor ve son olarak CVE-2026-85880 ile Chrome tarayıcı sürecine kod enjekte ederek isteğe bağlı kod çalıştırma sağlıyor.
UTA0560'nin bu saldırı yöntemini, sistem keşfi, dosya ve süreç yönetimi, komut çalıştırma ve yük indirme yetenekleri sunan GRIMWEDGE'i dağıtmak için kullandığı görüldü. Her şey, alıcıyı yansıtılmış XSS açığı barındıran meşru bir web sitesine işaret eden gömülü bağlantıya tıklamaya ikna eden hedefli bir oltalama e-postasıyla başlıyor.
Tehdit aktörünün bu açığı, BlueMoon olarak da adlandırılan sıfırıncı gün istismar zincirini tetikleyerek kötü amaçlı yazılımı yüklemek için kullandığı, bu sırada URL'yi Windows üzerinde Chrome dışında bir tarayıcıyla ziyaret eden sistemleri elediği belirtiliyor. Son istismar sayfası, JavaScript içinde Base64 ile kodlanmış dizeler halinde üç ikili yük gömüyor:
p1: Sistem keşfi ve parmak izi alma için bir DLL'i yansıtıcı yöntemle yükleyen shellcode
p2: Windows çekirdek yetki yükseltmesi sağlayan bir DLL'i yansıtıcı yöntemle yükleyen shellcode
pp: Tarayıcı sürecine enjeksiyon ve yük indirme gerçekleştiren shellcode
UTA0560 örneğinde bir sonraki aşama yükü, "msgbox.exe" adlı bir yürütülebilir dosya. Bu dosya, kendi içinden meşru bir Windows ikili dosyası ve kötü amaçlı bir DLL ("wsc.dll") çıkararak DLL yan yükleme zincirini başlatan bir yükleyici görevi görüyor. DLL ise, profilleme adımında elde edilen cihaz adıyla adlandırılmış bir metin dosyasını almak için aynı sunucuyla bağlantı kuruyor.
Bu metin dosyası, MSI özel eylemleri içinde gizlenmiş karmaşıklaştırılmış bir JavaScript arka kapısını çalıştıran bir MSI yükleyicisi. GRIMWEDGE çalışmaya başladığında, "ocr.opusaccel[.]top" adresindeki komuta kontrol (C2) sunucusunu sürekli yoklayarak yeni talimatlar alan kalıcı bir komut döngüsüne giriyor; aldığı komutları eval() komutuyla bellekte çalıştırıyor. Şu komutları işleyebiliyor:
Info: Sistem keşfi yapma
Dir: Dizin listesi alma
Mkdir: Dizin oluşturma
Del: Dosya silme
Tasklist: Çalışan süreçleri listeleme
Taskkill: PID ile süreç sonlandırma
Type: 5 MB'a kadar dosya okuma
Run: Gizli pencerede komut çalıştırma
Upload (chunk): C2 sunucusundan Base64 kodlu parça alıp bellekteki arabelleğe ekleme
Upload (commit): Biriken arabelleği nihai dosya olarak diske kaydetme
Araştırmacılar, "Kodda, dosya okuma ve yükleme komutlarının ötesinde yerleşik bir kalıcılık, yanal hareket veya veri sızdırma mekanizması yok" dedi ve ekledi: "Arka kapı, ele geçirilen sistemde UTA0560'nin sistemi incelemesi, ilgi çekici dosyaları alması ve Run ile Upload komutlarıyla ek araçlar yüklemesi için yeterli bir ilk dayanak sağlıyor."
Volexity, aynı dönemde JungleBamboo (diğer adıyla APT31) olarak bilinen ikinci bir Çin bağlantılı tehdit aktörünün de aynı istismar zincirini kullandığını gözlemlediğini açıkladı. Bu grup, zinciri SUPERSTOMP adlı bir yükleyici dağıtmak için kullanıyor; SUPERSTOMP da uzak bir sunucudan, GemStone olarak da bilinen kimlik bilgisi hırsızı Chrome eklentisi LONGTALE'i yüklüyor. Eklenti, tespit edilmemek için kendini Google Gemini Chrome eklentisi gibi gösteriyor (ID: ckiknalbeplpcpofpnabcnhjcegckfei) ve şu özellikleri destekliyor:
Tuş kaydı (keylogging) ve form yakalama
Çerez ve oturum hırsızlığı
C2 sunucusundan gelen anahtar kelimeler için sayfa içeriğini izleyerek ekran görüntüsü alma
Tuş vuruşları, çerezler, depolama verileri, gezinme geçmişi ve oturum meta verilerini yaklaşık 30 saniyelik aralıklarla C2 sunucusuna toplu sızdırma
Uzaktan komut ve kontrol
Volexity, "LONGTALE'de, tehdit aktörünün ele geçirilen cihazlarda ek sızma sonrası faaliyet yürütmesini sağlayacak temel bir uzaktan kod çalıştırma komutu bile yok" dedi ve ekledi: "Tehdit aktörü bu özelliği gereksiz görmüş olabilir; çünkü LONGTALE'in sunduğu kapsamlı bilgi hırsızlığı yetenekleri, JungleBamboo'nun kimlik bilgisi hırsızlığı ve gözetim hedeflerine ulaşması için yeterliydi."
Aynı Chrome-Windows zincirinin Çin'deki birden fazla tehdit aktörü tarafından neredeyse eş zamanlı kullanılması, istismarın geliştiricisi tarafından — muhtemelen Chromium kaynak kodundaki değişikliklerin tersine mühendislikle analiz edilmesinin ardından — bu gruplara satılmış ya da sunulmuş olabileceği ihtimalini gündeme getirdi.
Burada dikkat çekici nokta yama boşluğu: İki Chrome açığının düzeltmeleri açık kaynak Chromium kod tabanına gönderilmiş olsa da, Google Chrome'un kararlı sürümüne henüz dahil edilmemişti. Başka bir deyişle, yukarı akış yamaları alışılmadık bir durum yarattı: Chromium'da düzeltilen ama Chrome'da düzeltilmeyen iki N-gün açığı. Bu da onları Chrome'a karşı sıfırıncı gün açığı haline getirdi.
Chrome, geçen haftaya kadar büyük sürümler için dört haftalık yayın döngüsü izlediğinden (artık iki haftada bir), saldırganların istismar penceresi kapanmadan ve resmi yamalar Google'dan gelmeden hızlı hareket etmeye çalışmış olması muhtemel.
Volexity, "Yama boşluğu açıkları daha da büyük risk oluşturuyor; çünkü tehdit aktörlerine istismar kampanyaları yürütmek için ek bir zaman penceresi açıyorlar [...] özellikle büyük dil modelleri hızlı güvenlik açığı araştırması ve istismar geliştirme konusunda daha popüler ve etkili hale geldikçe" dedi.


