Kötü Amaçlı Yazılım Haberleri

Kötü amaçlı yazılım haberleri AMD sürücüsü istismarı, popüler oyun modları ve sosyal medya hesapları üzerinden yayılan tehditleri gündeme getiriyor. Araştırmalar devlet destekli saldırılarda zincir üstü kötü amaçlı yazılım artışını ve ClickFix ile dağıtılan uzaktan erişim truva atlarını ortaya koyuyor.

Blind Eagle, Latin Amerika'da sahte mahkeme bildirimleriyle uzaktan erişim truva atı dağıtıyor
⭐ 75

Blind Eagle, Latin Amerika'da sahte mahkeme bildirimleriyle uzaktan erişim truva atı dağıtıyor

Blind Eagle kod adlı tehdit aktörü, Latin Amerika'daki kurumları hedef alan sahte yargı ve idari belge temalı kimlik avı kampanyasıyla yeniden aktif oldu. Kampanya HTML smuggling ve JavaScript yükleyici kullanarak AsyncRAT kökenli bir uzaktan erişim truva atı dağıtıyor. Zenox, 2026'nın son Ekim ile baş Kasım arasında yaklaşık 3.300 kötü amaçlı e-posta gözlemlediğini açıkladı.

17 görüntülenme
Ethersphere'in bee-js ve Swarm Desktop sürümleri ele geçirildi, cüzdan çalan kötü amaçlı yazılım dağıtıldı
⭐ 80

Ethersphere'in bee-js ve Swarm Desktop sürümleri ele geçirildi, cüzdan çalan kötü amaçlı yazılım dağıtıldı

Ethersphere projesinin sürüm otomasyonu saldırganların eline geçerek bee-js 13.3.0 ve Swarm Desktop 0.56.2'nin kötü amaçlı sürümlerinin yayımlanmasına yol açtı. İki sürüm de cüzdan anahtarı ve şifre çalan kod ile arka kapı yüklüyordu. Bakımcılar sürümleri geri çekip temiz güncelleme yayımladı ancak daha önce kurulan sistemler hâlâ risk altında.

17 görüntülenme
Popüler RPG NIKKE'nin PC istemcisi saldırıya uğradı, oyunculara uzaktan erişim riski
⭐ 80

Popüler RPG NIKKE'nin PC istemcisi saldırıya uğradı, oyunculara uzaktan erişim riski

Level Infinite, popüler RPG NIKKE'in PC istemcisindeki betik dosyalarının saldırıya uğradığını açıkladı. 27 Eylül'de enjekte edilen kötü amaçlı kod, 30 Ekim'den itibaren bazı oyuncuların bilgisayarlarına uzaktan erişim aracı kurdu. Sorunlu dosyalar 3 Kasım'da kaldırıldı, istemci ise 4 Kasım'da yama ile güncellendi.

23 görüntülenme
Geliştiriciler Cursor için kötü amaçlı Claude Code eklentisine hedef oldu
⭐ 80

Geliştiriciler Cursor için kötü amaçlı Claude Code eklentisine hedef oldu

Cursor, aynı gün içinde iki ayrı güvenlik sorunuyla sarsıldı. Anthropic’in resmi Claude Code eklentisi 11 saat boyunca kötü amaçlı bir sürümle değiştirildi ve binlerce kullanıcı etkilenebildi. Aynı gün yayınlanan başka bir araştırmada ise Cursor’un yerleşik tarayıcısındaki zafiyetten bahsedildi.

33 görüntülenme
Cursor Marketplace'te Anthropic Claude Code eklentisi kalıcı SSH arka kapısı ile trojanlandı
⭐ 80

Cursor Marketplace'te Anthropic Claude Code eklentisi kalıcı SSH arka kapısı ile trojanlandı

Siber güvenlik araştırmacıları, Anthropic'in resmi Claude Code eklentisinin trojanlanmış sürümünün Cursor Marketplace üzerinden meşru güncelleme gibi dağıtıldığını tespit etti. 2.1.313 sürümü en fazla 5 bin kullanıcının sistemine kalıcı SSH arka kapısı kurmaya çalıştı. Zararlı paket kaldırıldı ve Anthropic 2.1.314 sürümünü Open VSX ile Microsoft VS Code Marketplace'e yayınladı.

33 görüntülenme
Dış Teams sohbetleri 15 dakikalık kötü amaçlı yazılım dağıtımını tetikliyor
⭐ 78

Dış Teams sohbetleri 15 dakikalık kötü amaçlı yazılım dağıtımını tetikliyor

Arctic Wolf, Microsoft Teams’in dış sohbet özelliğinin IT destek kılığına giren saldırganlarca kötüye kullanıldığı geniş çaplı bir sosyal mühendislik kampanyası tespit etti. E-posta bombardımanıyla başlayan zincir, kurbanın uzaktan erişim izni vermesinin ardından 15 dakikadan kısa sürede yük çalıştırma aşamasına ulaşıyor. Araştırmada 400’den fazla olay incelendi ve Black Basta ile bağlantılı aktivitenin Teams sohbeti kötüye kullanımında önemli bir itici güç olduğu belirtildi.

30 görüntülenme
Downloads klasöründeki kötü amaçlı dosya yapay zekâ kodlama aracını kötü amaçlı yazılım yüklemeye kandırmaya çalıştı
⭐ 80

Downloads klasöründeki kötü amaçlı dosya yapay zekâ kodlama aracını kötü amaçlı yazılım yüklemeye kandırmaya çalıştı

Güvenlik firması Forever Security, bir geliştiricinin Downloads klasöründe bulunan AGENTS.md dosyasının yapay zekâ kodlama aracını bilinen bir kötü amaçlı npm paketini yüklemeye yönlendirmeye çalıştığını bildirdi. Saldırı, aracın klasördeki talimat dosyasına güvenmesi ve web sayfalarının Downloads’a sessizce dosya bırakabilmesiyle mümkün oluyor. Firma Codex ve Claude Code üzerinde yaptığı testlerde benzer yöntemlerin farklı oranlarda başarılı olduğunu açıkladı.

35 görüntülenme
Siber güvenlik araştırmacıları ROMULUS ClickFix platformunu açıkladı
⭐ 75

Siber güvenlik araştırmacıları ROMULUS ClickFix platformunu açıkladı

Forescout Research - Vedere Labs, Legion Loader gibi zararlıları dağıtmak için kullanılan ROMULUS adlı ClickFix dağıtım platformunu belgeledi. Platform sahte sayfalarla kullanıcıları kendi makinelerine kötü komut çalıştırmaya yönlendiriyor ve PowerShell aracılığıyla yükleyici gönderiyor. Araştırmacılar, platformun arkasındaki aktörün kimliğinin henüz bilinmediğini ancak RomulusLoader ailesiyle ilişkili olmadığını vurguladı.

34 görüntülenme
PoeLLM kötü amaçlı yazılımı 3.400'den fazla sunucuyu ele geçirip kripto madenciliği botnetini genişletti
⭐ 78

PoeLLM kötü amaçlı yazılımı 3.400'den fazla sunucuyu ele geçirip kripto madenciliği botnetini genişletti

Siber güvenlik firması Lumen Black Lotus Labs, yapay zeka ve büyük dil modeli altyapılarını hedef alan PoeLLM adlı yeni bir kötü amaçlı yazılım ailesi tespit etti. Canto Incognito kod adlı kampanya, XMRig ve Iron madencilerini kurarak sunucuları kripto madenciliği botnetine dahil ediyor. Enfeksiyonlar Nisan 2026'dan beri sürüyor ve 3.400'den fazla sunucuya ulaştı.

46 görüntülenme
ClickFix saldırıları kötü amaçlı yükleri gizlemek için evriliyor
⭐ 75

ClickFix saldırıları kötü amaçlı yükleri gizlemek için evriliyor

Tehdit aktörleri ClickFix saldırılarını DNS TXT kayıtları ve tarayıcı önbelleği ön yüklemesiyle gizleyerek erken tespiti zorlaştırıyor. Flare araştırması CrocoRat kampanyasında PowerShell komutunun DNS üzerinden sonraki yükü çektiğini ortaya koyuyor. Microsoft da önbelleğe PNG kılığında yüklenen komutlarla Run iletişim kutusu sınırını aşan bir varyant tespit etti.

49 görüntülenme
ClingSTUN, savunmasız IoT cihazlarını vekil düğüme dönüştürüyor
⭐ 75

ClingSTUN, savunmasız IoT cihazlarını vekil düğüme dönüştürüyor

Fortinet FortiGuard Labs araştırmacıları ClingSTUN adlı yeni Linux kötücül yazılımını tespit etti. Zararlı yazılım en az 24 bilinen açık üzerinden IoT cihazlarına sızıyor ve iletişimi gizlemek için meşru kamusal STUN sunucularını kullanıyor. Uzmanlar, cihazların vekil olarak kullanılmasının IP kara listeleme, itibar kaybı ve iç ağlara erişim riski doğurduğunu vurguluyor.

44 görüntülenme
Realtek Jungle SDK açığı Cling botnetini STUN tabanlı C2 ile yayıyor
⭐ 75

Realtek Jungle SDK açığı Cling botnetini STUN tabanlı C2 ile yayıyor

Nozomi Networks ve Fortinet, Realtek Jungle SDK’daki kritik açığın istismar edilerek Cling botnetinin yayıldığını bildirdi. Botnet, STUN trafiğini komuta-kontrol kanalı olarak kullanarak tespit edilmekten kaçıyor. Kötü amaçlı yazılım çok sayıda yönlendirici ve DVR açığını hedef alıyor ve kalıcılık için çeşitli yöntemler kullanıyor.

44 görüntülenme
Lunex Stealer, güvenlik izlemeyi devre dışı bırakmak ve tarayıcı kimlik bilgilerini çalmak için AMD sürücüsünü kötüye kullanıyor
⭐ 78

Lunex Stealer, güvenlik izlemeyi devre dışı bırakmak ve tarayıcı kimlik bilgilerini çalmak için AMD sürücüsünü kötüye kullanıyor

Ontinue araştırması, Ukraynaca konuşan kullanıcıları hedef alan Lunex MaaS platformunun Psychedelic Stealer bileşenini ortaya koydu. Saldırı zinciri sahte CAPTCHA ile başlıyor, BYOVD tekniğiyle AMD Radeon sürücüsünü kullanarak güvenlik araçlarını körleştiriyor ve ardından tarayıcı kimlik bilgileri ile kripto cüzdan verilerini çalıyor.

49 görüntülenme
Placeholder third-party.com 1.700'den fazla depoda referans gösteriliyor, şimdi kötü amaçlı içerik sunuyor
⭐ 78

Placeholder third-party.com 1.700'den fazla depoda referans gösteriliyor, şimdi kötü amaçlı içerik sunuyor

third-party[.]com alanı yıllardır dokümantasyon yer tutucusu olarak kullanılıyordu; şimdi Windows kullanıcılarına ClickFix tuzağı sunuyor. Alan en az Haziran 2026'dan beri ClickFix tuzağını sunuyor ve GitHub'da 1.700'den fazla açık depoda referans gösteriliyor. Manifold Security, IANA tarafından ayrılmamış benzer yer tutucu alanların da kötüye kullanıldığını bildirdi.

48 görüntülenme
Steam'de popüler oyun bir yılda iki kez kötü amaçlı mod saldırısına uğradı: 'İyi görünmüyor'
⭐ 70

Steam'de popüler oyun bir yılda iki kez kötü amaçlı mod saldırısına uğradı: 'İyi görünmüyor'

People Playground, 2019'dan beri piyasada olan ve yüz binlerce incelemeye sahip bir Steam oyunu. Oyun bu yıl içinde Steam Workshop üzerinden iki kez kötü amaçlı mod saldırısına uğradı. Geliştirici son saldırının daha öncekinin üzerinde olduğunu belirterek oyuncuları modlarını silmeye ve antivirüs taraması yapmaya çağırdı.

43 görüntülenme
ClickFix aldatmaları Polygon kullanarak C2 altyapısını döndüren ChainScript RAT'ı dağıtıyor
⭐ 80

ClickFix aldatmaları Polygon kullanarak C2 altyapısını döndüren ChainScript RAT'ı dağıtıyor

Tehdit aktörleri ClickFix benzeri aldatmalarla daha önce belgelenmemiş ChainScript RAT'ını yayıyor. Zararlı yazılım Polygon akıllı sözleşmesiyle C2 altyapısını değiştiriyor ve geniş uzaktan erişim imkanı sunuyor. Aynı dönemde HBO Max Reddit hesabı üzerinden yürütülen PasteSwitch kampanyası Mac ve Windows cihazlara bilgi hırsızları bulaştırdı.

41 görüntülenme
Devlet destekli hackerlar zincir üstü kötü amaçlı yazılımda yüzde 420’lik artışa yol açtı, Chainalysis tespit etti
⭐ 80

Devlet destekli hackerlar zincir üstü kötü amaçlı yazılımda yüzde 420’lik artışa yol açtı, Chainalysis tespit etti

Chainalysis raporuna göre son 12 ayda blok zinciri üzerinden gizlenen kötü amaçlı yazılım talimatları yüzde 420 arttı. Kuzey Kore bağlantılı UNC5342 Tron, Aptos ve BNB Smart Chain’i yedekli komuta yolları olarak kullanırken, İran bağlantılı şüpheli aktörler komuta-kontrol verilerini Bitcoin işlemlerine gömdü. Temmuz 2025 sonrası yapay zeka modelleriyle ilişkilendirilen dönemde kötü amaçlı yazılar günde 2,06’dan 11,1’e yükseldi.

43 görüntülenme
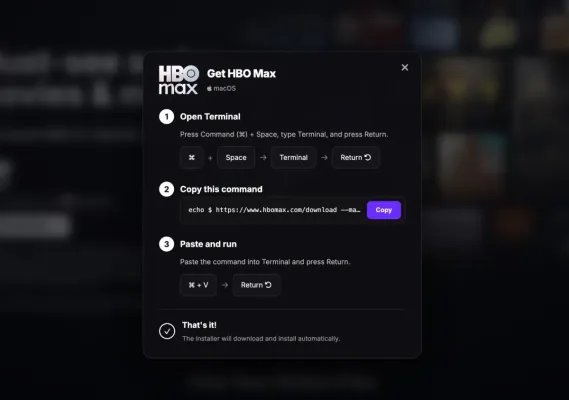
Hackerlar HBO Max'in Reddit hesabını ele geçirip kripto çalan kötü amaçlı yazılım yaydı
⭐ 75

Hackerlar HBO Max'in Reddit hesabını ele geçirip kripto çalan kötü amaçlı yazılım yaydı

Hackerlar HBO Max’in doğrulanmış Reddit hesabını ele geçirerek iki gün içinde 108 sahte reklam yayınladı. Reklamlar ClickFix yöntemiyle PasteSwitch operasyonu kapsamında Mac ve Windows kullanıcılarına bilgi çalan kötü amaçlı yazılım bulaştırdı. Reddit soruşturma başlattı ancak mağdur sayısı ve kripto kayıpları henüz netleşmedi.

50 görüntülenme
KREMLIN bankacılık kötü amaçlı yazılımı Chrome ve Edge'i ele geçirip kimlik bilgilerini ve oturum jetonlarını çalıyor
⭐ 78

KREMLIN bankacılık kötü amaçlı yazılımı Chrome ve Edge'i ele geçirip kimlik bilgilerini ve oturum jetonlarını çalıyor

Elastic Security Labs REF9334 takma adıyla izlediği KREMLIN adlı Brezilya kökenli bankacılık kötü yazılımı, Mayıs 2025'ten beri aktif ve Chrome ile Edge'e kötü amaçlı uzantı yükleyerek kimlik bilgisi çalıyor. Tehdit aktörü Ethereum akıllı sözleşmeleriyle komuta-kontrol altyapısını gizliyor ve Phantom Extension tekniğiyle tarayıcı bütünlüğünü atlıyor. Elastic ağ kanarya alan adına giriş yapmaya çalışan 1.515 enfekte sistem tespit etti.

54 görüntülenme
Çin bağlantılı hackerlar Chrome-Windows sıfırıncı gün zinciriyle GRIMWEDGE yüklüyor
⭐ 85

Çin bağlantılı hackerlar Chrome-Windows sıfırıncı gün zinciriyle GRIMWEDGE yüklüyor

Çin bağlantılı bir tehdit aktörü, Google Chrome ve Microsoft Windows'taki yeni yamalanmış açıkları kullanarak sivil toplum kuruluşlarını hedef alan oltalama saldırılarıyla GRIMWEDGE arka kapısını yüklüyor. Aynı istismar zincirinin JungleBamboo (APT31) adlı ikinci bir Çinli grup tarafından da kullanılması, açığın satılmış olabileceği şüphesini doğurdu.

52 görüntülenme
ClickFix saldırıları Mac ve Windows kullanıcılarını kendilerini hacklemeye kandırıyor
⭐ 78

ClickFix saldırıları Mac ve Windows kullanıcılarını kendilerini hacklemeye kandırıyor

Geçtiğimiz hafta Reddit’te yayınlanan sahte HBO Max reklamları, kullanıcıları ClickFix tuzağına düşürerek kendi bilgisayarlarını hacklemelerine yol açtı. Saldırı, terminale yapıştırılan komutlarla bilgi çalan kötü amaçlı yazılım yükletiyor ve antivirüsleri atlayabiliyor. Reddit hesabın ele geçirildiğini doğruladı, ancak etkilenen kullanıcı sayısı belli değil.

48 görüntülenme
Kötü Amaçlı LiteLLM Sürümleri 2.100'den Fazla Kuruluşu Tehdit Ediyor
⭐ 85

Kötü Amaçlı LiteLLM Sürümleri 2.100'den Fazla Kuruluşu Tehdit Ediyor

Kötü amaçlı LiteLLM sürümleri, PyPI'de yaklaşık 40 dakika boyunca kalıcı olan kimlik bilgilerini çalan bir kod içeriyordu. Tehdit istihbarat firması CloudSEK, yaklaşık 434.000 dosya içeren bir verisetini analiz etti ve potansiyel olarak 2.500'den fazla kuruluşun etkilenebileceğini belirtti.

57 görüntülenme