Ravie Lakshmanan 22 Ekim 2026 Tedarik Zinciri Saldırısı / Bulut Güvenliği
Microsoft Çarşamba günü, Çin'e bağlı olduğu değerlendirilen Storm-0940 adlı tehdit aktörünün ConnectWise Cloud Backup uygulamasının yakın zamanda yaşanan tedarik zinciri ihlalinin arkasında olduğunu açıkladı.
Olay sırasında Storm-0940, Güney Kore finans kurumlarını hedef alan siber saldırılarda kötüye kullanılmasının ardından kapalı kaynağa dönüştürülen Go tabanlı ajanlı yapay zekâ penetrasyon test çerçevesi ARTEX'i kullandı. Araç, alt müşterilerde tarama ve keşif, parola püskürtme ve OAuth uygulaması kötüye kullanımını hızlandırmak için kullanıldı.
Teknoloji devi, tehdit aktörünün yapay zekâ aracını "makine hızında" kullandığını belirtti. Bu sayede Eylül 2026'dan bu yana dünya genelinde havacılık ve savunma, otomotiv, kimyasallar, enerji, finansal hizmetler, kamu, hukuk, imalat, medya, askeri, yarı iletken, yazılım, teknoloji ile düşünce kuruluşları ve sivil toplum kuruluşları dahil geniş bir sektör yelpazesinde faaliyet gösteren yüzlerce kuruluş hedeflendi.
"Storm-0940'un ARTEX kullanımı, daha önce erişime izin verilmiş uygulamalar aracılığıyla hedef ortamlara kimlik doğrulama yapacak şekilde tehlikeye atılmış uygulama kötüye kullanımının hızını artırdı; bu da tehdit aktörünün etkileşimli kullanıcı oturum açma gerektirmeden çalışmasına olanak tanıdı" dedi Microsoft.
"Yapay zekâ hızlandırılmış takip faaliyetleri keşif, uygulama kimlik bilgisi değişiklikleri ve genişletilmiş veya kalıcı erişimi mümkün kılabilecek ayrıcalık yükseltme girişimlerini içerdi."
Storm-0940, Microsoft tarafından ilk kez Kasım 2024'te detaylandırılmıştı. O açıklamada tehdit aktörünün yüksek derecede gizli parola püskürtme saldırıları yürütmek için Quad7 kod adlı CovertNetwork-1658 botnet'ini kullandığı ortaya çıkmıştı. Tehdit aktörünün en az 2021'den beri aktif olduğu değerlendiriliyor.
Düşman ayrıca ilk erişimi elde etmek için internete açık uygulamalardan yararlanıyor, ardından hedeflenen ortamlarda hareket etmek için tehlikeye atılmış hesapları kullanıyor. Bulut altyapılarında Microsoft 365 kaynaklarına erişimi sürdürmek için mevcut OAuth uygulamalarına kimlik bilgileri ekleyerek kalıcılık sağladığı da gözlemlendi.
Microsoft'a göre ARTEX destekli saldırılardan bir kısmı, saldırganın bir kuruluşun bulut altyapısına ayrıcalıklı erişim elde etmesiyle sonuçlandı. Bazı örneklerde ilk hedeflemeden ayrıcalıklı erişime kadar geçen süre 3 saatten az oldu.
ConnectWise olayında Storm-0940'un ARTEX'i kullanarak dakikada 2.900 oturum açma denemesiyle 2.250'den fazla kiracıya giriş denemesi yaptığı görüldü. Şirket, bu hızın savunma ekiplerinin tespit ve müdahale için kısa bir pencere bırakığını söyledi.
"10-14 Ekim 2026 tarihleri arasında Storm-0940 altyapısı 144.172.64[.]99 adresinden sekiz kuruluşta 327 hesaba yönelik otomatik çapraz kiracı parola püskürtme kampanyası yürüterek Microsoft 365 ve Exchange Online erişimi elde etmeye çalıştı" dedi Microsoft.
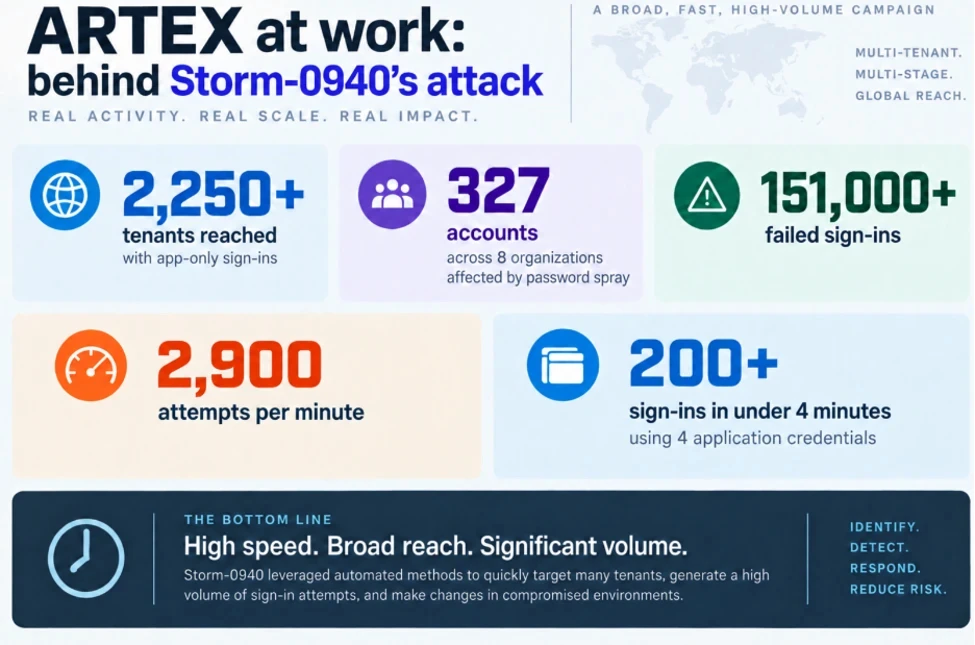
Bu pencerede Microsoft 151.000'den fazla başarısız oturum açma olayı yakaladı. Aktivite 11 Ekim'de dakikada 2.900 başarısızlıkla zirve yaptı ve tek günde 111.000'den fazla başarısızlık oluştu. Bu başarısızlıkların 48 hesabı 1.000'den fazla deneme aldı. Başarılı kimlik doğrulama, jeton verilmesi, Graph çağrısı veya dizin değişikliği tespit edilmediğini belirtti.
Durum 15 Ekim 2026'da değişti; yapay zekâ ajanları birden fazla ConnectWise bulut uygulamasının kimlik bilgilerini ele geçirdi ve bunları müşteri ortamlarına kimlik doğrulama yapmak için kullanmaya başladı.
"Ayrıca birden fazla ConnectWise bulut uygulamasının kimlik bilgilerini ele geçirdikten sonra, tehdit aktörü adına çalışan yapay zekâ ajanları aynı IP aralığını kullanarak çalınan uygulama kimlik bilgileriyle elde edilen yasadışı erişimle müşteri ortamlarına kimlik doğrulama yapmaya devam etti; bu da uygulamaların kiracı içindeki zaten kurulmuş güveninden yararlandı" diye ekledi teknoloji devi.
Bazı durumlarda yapay zekâ ajanlarının kimlik doğrulamanın ötesine geçerek Microsoft Graph ve dizin işlemlerine ulaştığı değerlendiriliyor. Bu kapsamda keşif, kalıcılık sağlamak için uygulama kimlik bilgisi değişiklikleri ve kimlikler, gruplar ve ayrıcalıklı rollerle ilgili değişiklikler yapıldı.
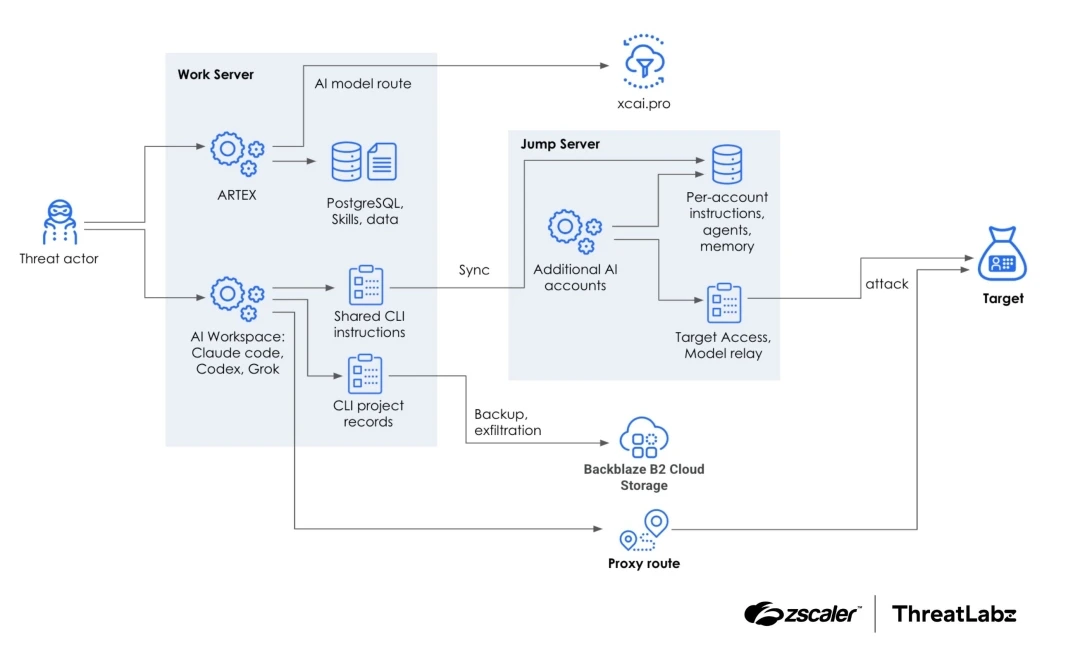
TAG-217 saldırı zinciri | Kaynak: Zscaler
"Storm-0940'un ilişkili ajanlarının hedef kurbanların ortamlarındaki uygulama kimlik bilgisi değişikliği, diğer kimlikler, kimlik bilgileri ve bulut hizmetleri üzerinden kalıcılığa yol açabilir" dedi Microsoft. "Bu değişiklikler, orijinal tehlikeye atılmış uygulama giderildikten sonra bile arka kapı olarak aktif kalabilir."
Storm-0940 ARTEX'e güvenen tek saldırgan grubu değil. Microsoft, birden fazla coğrafi bölgeden tehdit aktörlerinin çerçeveden operasyonlarında yararlandığını gözlemlediğini söyledi.
Recorded Future Insikt Group, Güney Kore finans kurumlarına yönelik saldırıları TAG-217 takma adıyla takip ettiği tehdit kümesinin 17 Ağustos 2026 tarihine kadar uzanan faaliyeti tespit ettiğini bildirdi; o tarihte tehdit aktörünün "bilgisayarlara uzaktan erişimi sürdürmek için tasarlanmış altyapıyı test ettiği ve internet taraması yaptığı" kaydedildi.
Sonraki haftalarda Çin dili kullanan tehdit aktörünün YiiMP platformunu kullanarak kripto para madenciliği operasyonlarına saldırmak için araçlar hazırladığı ve iPhone'lardaki zayıflıkları test etmek için bir çalışma alanı kurup Android sistem yazılımını değiştirdiği belirtildi.
Zscaler ThreatLabz, saldırının ayak izinin Güney Kore'nin ötesine uzandığını ve fırsatçı olarak küresel çapta çok sayıda sektördeki kuruluşları hedeflediğini açıkladı. Bulgular, yapay zekâ asistanı yapılandırmaları, senkronizasyon betikleri, ağ yönlendirme araçları ve bir Claude Code istem geçmişi içeren özel bir ARTEX dağıtımından elde edildi.
"ARTEX, OpenAI uyumlu bir ağ geçidi üzerinden DeepSeek modelini kullanacak şekilde yapılandırıldı, ancak diğer yapılandırmalar da DeepSeek, GLM ve Grok'u belirtti" dedi güvenlik araştırmacısı Seongsu Park. "İstemler, yapay zekâ modellerine soruşturma görevlerini bölme ve birbirlerinin bulgularını gözden geçirme talimatı verdi; GLM'e DeepSeek ve alt ajanlarının yaptığı işi gözden geçirme talimatı da dahil."
İstem geçmişlerinin analizi, saldırının muhtemelen finansal motivasyonlu olduğunu düşündüren toplu kişisel ve işlem verisi taleplerini ve çalınan verinin satışı hakkında soruları ortaya çıkardı. Diğer istemler ödeme geçidi API anahtarlarının çıkarılması, NFT basım iş akışlarının istismarı ve yetkisiz yönetici ayrıcalıklarının elde edilmesiyle ilgiliydi.
Bulgular, tehdit aktörlerinin saldırıları ölçekli olarak hızla gerçekleştirmek için saldırı güvenlik iş akışlarına ajanlı yapay zekâ araçlarını giderek daha fazla entegre ettiğini bir kez daha gösteriyor.
"Ajanlar insanları etkileyen faktörlerle kısıtlanmaz; hafta sonları ve tatillerde durmaksızın çalışabilir, aynı anda birden fazla ihlal yolunu deneyebilir; bu da hedef seçimi ile hedefe ulaşma arasındaki süreyi önemli ölçüde azaltır ve tedarik zinciri ihlalleri gibi karmaşık saldırılarda hızı ve etkiyi artırır" dedi Microsoft.
Bulgulara yanıt olarak ConnectWise, aktivitenin "tek bir şirketin ötesine uzanan bir kampanyayı" tanımladığını söyledi ve "ulus devlet aktörlerinin giderek daha fazla yazılım tedarik zincirini hedeflediğini, çünkü tek bir güvenilir bağlantının birçok kuruluşun kapısını açabildiğini" ekledi.
"Yapay zekâ artık bu bağlantıları [...] 'makine hızında' test etmelerini sağlıyor. MSP'ler bu zincirin ortasında. Kendi başlarına hedefler ve hizmet verdikleri her müşteriye açılan bir yol. Her satıcı ve her MSP bu iki riski de göz önünde bulundurarak kendini savunmalı."
Saldırılardan sonra hizmetleri geçici olarak kapatan ConnectWise, hizmetleri aşamalı olarak geri yüklediğini ve bu sürecin birkaç gün süreceğini belirtti.