
Cloudflare perşembe günü yaptığı açıklamada tehdit aktörlerinin saatte yaklaşık 8.226 ağ katmanı dağıtık hizmet reddi saldırısı başlattığını duyurdu.
Web altyapısı ve güvenlik şirketi, 2026'nın üçüncü çeyreğinde 18,2 milyon ağ katmanı L3 DDoS saldırısını ve 14,4 trilyon HTTP DDoS isteğini otonom olarak hafiflettiğini bildirdi. Bu rakam günde 197.400 saldırıya denk geliyor; yani her 0,44 saniyede bir saldırı gerçekleşti.
Karşılaştırma için 2026'nın ikinci çeyreğinde toplam 13,2 milyon, birinci çeyreğinde ise 10,0 milyon L3 DDoS saldırısı kaydedildi. Artış, yüz binlerce saldırıya neden olan DDoS kiralama booter veya stresser hizmetlerine bağlandı.
Cloudforce One tehdit istihbaratı ekibi, The Hacker News ile paylaşılan üç aylık DDoS Tehdit Raporu'nda "10 dakikadan kısa süren ve 1 Gbps'nin altındaki kısa süreli, düşük bant genişlikli saldırılar yüzde 208 arttı" dedi.
İlginç bir eğilim, önceki çeyreğe göre 1 Tbps'yi aşan hiper hacimli saldırılarda yüzde 69'luk düşüş oldu. İkinci çeyrekte 805 olan bu saldırı sayısı üçüncü çeyrekte 251'e geriledi. Bu düşüş, muhtemelen bu mart ayında AISURU, KimWolf, JackSkid ve Mossad'a karşı yürütülen kolluk kuvvetleri eylemlerinin sonucu.
Yine de tehdit tamamen etkisiz hale getirilmedi. Cloudflare, Dysphoria ve Evooo1Bot gibi yeni varyantların ortaya çıkmasıyla uyarıda bulundu.
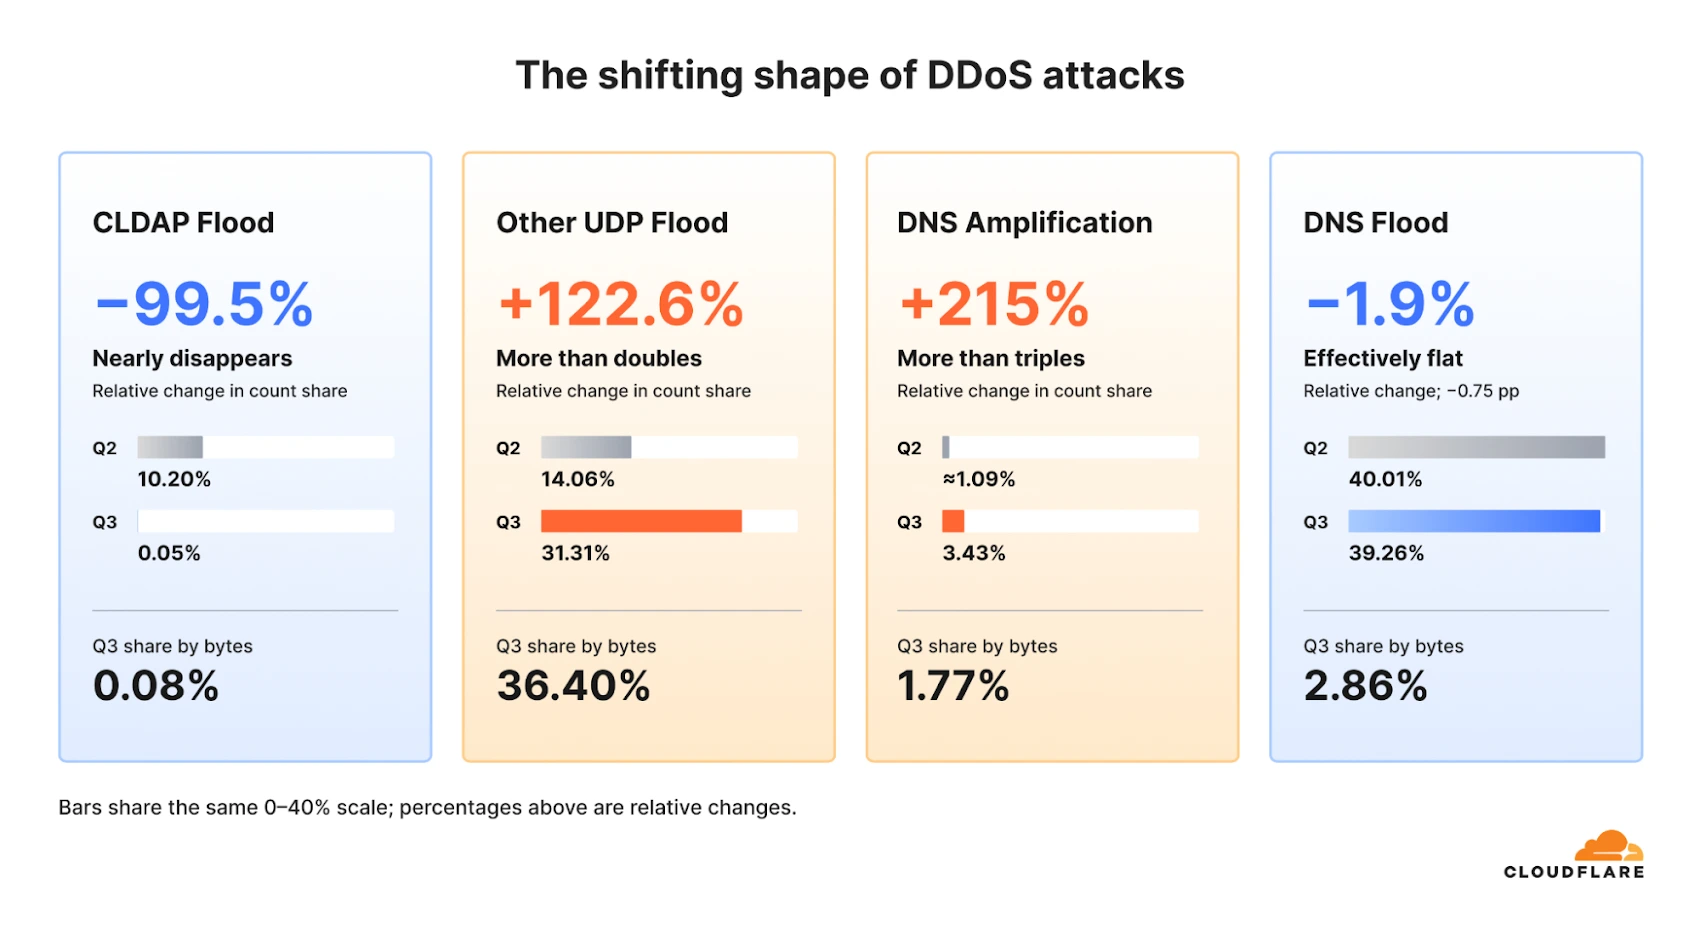
Bir diğer dikkat çekici değişim, bağlantısız Hafif Dizin Erişim Protokolü CLDAP taşmalarında düşüş yaşanırken DNS amplifikasyonunun yüzde 215 artarak tüm ağ katmanı saldırılarının yüzde 3,43'ünü oluşturması oldu.
En çok hedef alınan sektörler medya, üretim ve yayıncılık; bilgi teknolojisi ve hizmetleri; kumar ve casinolar; bilgisayar yazılımı ve telekomünikasyon sağlayıcıları.
Dönem içinde en çok saldırıya uğrayan ülkeler ABD, Çin, Endonezya, Birleşik Krallık ve Türkiye oldu. Kanada ve İsrail ilk 10'a girdi; bu sıralama Kanada'nın perakende, telekomünikasyon ve pazarlama sektörlerini hedef alan saldırılarla desteklendi.


