
Siber güvenlik araştırmacıları, işe alım süreçlerini taklit eden ve küresel çapta yürütülen devasa bir oltalama kampanyasını ortaya çıkardı. Saldırganlar, sahte mülakat planlama sayfaları ve Tarayıcı İçi Tarayıcı (BitB) pencereleri kullanarak Google ve Facebook kimlik bilgilerini çalıyor, daha gelişmiş vakalarda ise çok faktörlü kimlik doğrulama (MFA) isteklerini anlık olarak yönlendiriyor.
Siber güvenlik şirketi CTM360, RecruitTrap adlı yeni raporunda bu saldırıların detaylarını paylaştı. Araştırmacılar, iki ay içinde 3.000'den fazla oltalama bağlantısı tespit etti. Kampanya, 14 farklı sektördeki 50'den fazla kuruma ait gerçek işe alım uzmanlarını ve işe alım süreçlerini taklit etti. Tespit edilen hedeflerin büyük çoğunluğunu pazarlama profesyonelleri oluşturdu.
Pazarlama rollerine yönelik bu odaklanma tamamen bilinçli bir tercih. Ele geçirilen pazarlama hesapları, saldırganlara reklam platformlarına, kurumsal sosyal medya profillerine, müşteri verilerine, e-posta sistemlerine ve diğer kritik iş hizmetlerine erişim imkanı sağlıyor.
İki Farklı İşe Alım Yöntemi Aynı Giriş Tuzağına Çıkıyor
Saldırı, tanınmış bir kuruluştan gelen işe alım uzmanıymış gibi görünen istenmeyen bir e-posta veya toplantı davetiyesiyle başlıyor. Mesaj, alıcının profesyonel geçmişine atıfta bulunuyor ve onu bir mülakat veya gayriresmi bir görüşme planlamaya davet ediyor.
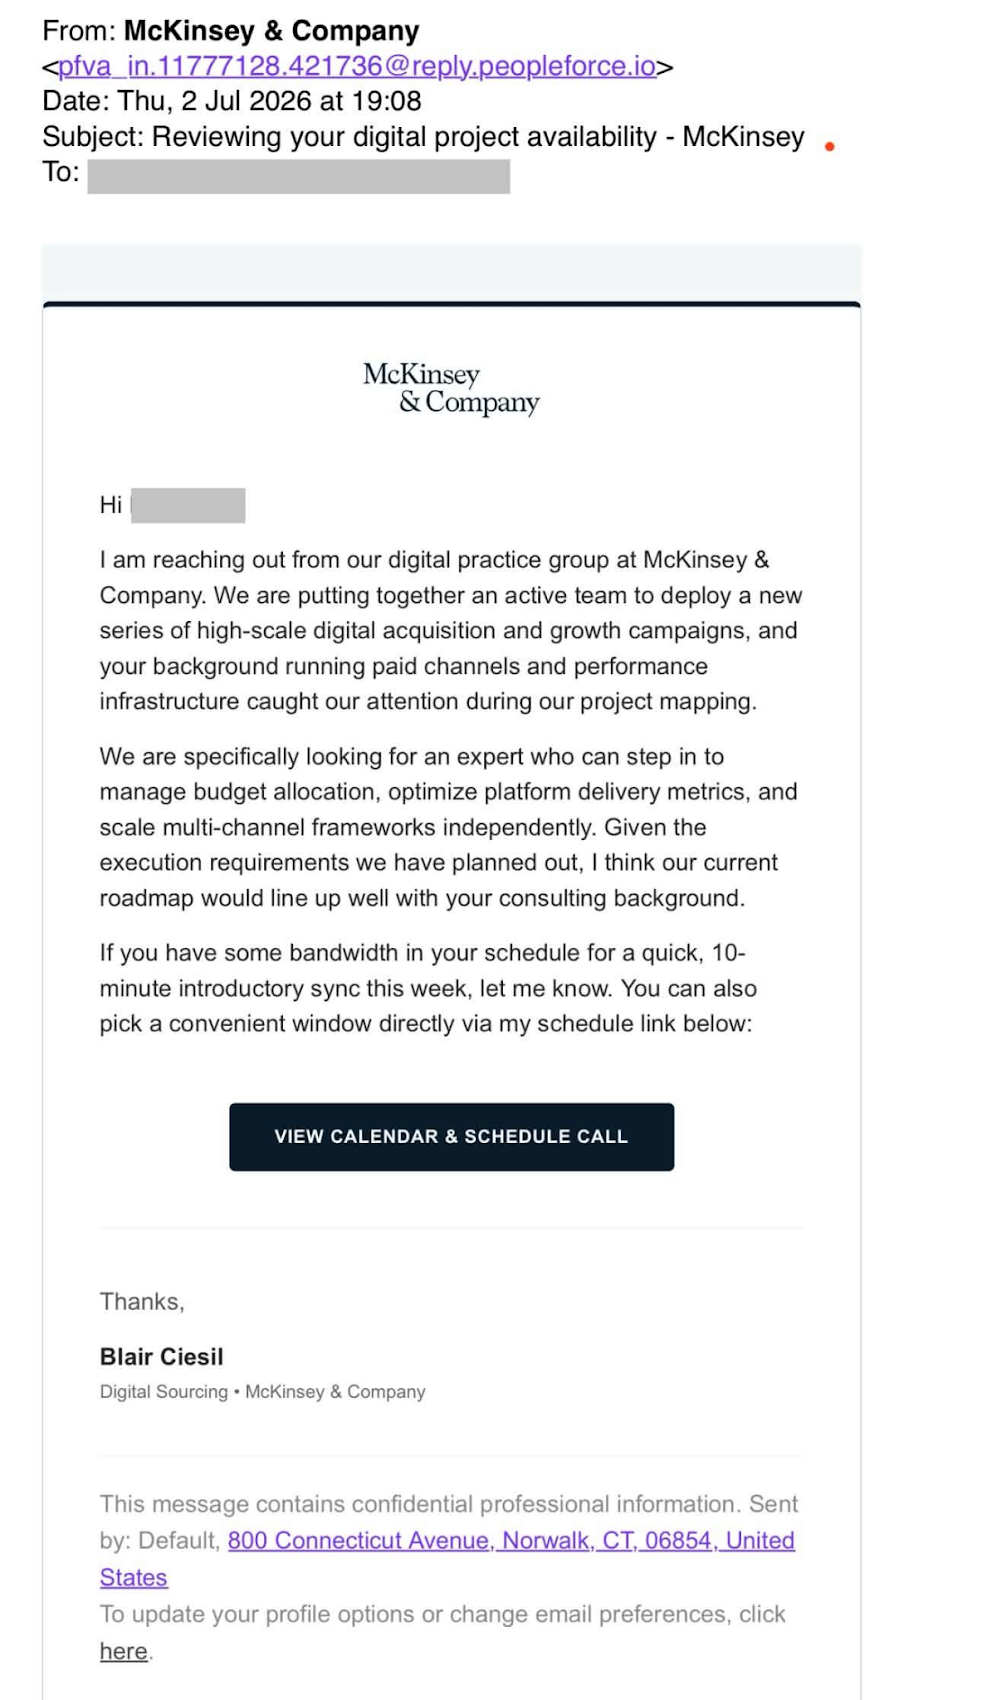
Kurbanlar iki farklı akıştan birine yönlendiriliyor: Sahte bir Calendly benzeri planlama sayfası veya markaya özel bir işe alım portalı. İlk seçenek, işverenin kurumsal kimliğini kopyalıyor ve gerçek işe alım uzmanlarının isimlerini, fotoğraflarını, unvanlarını ve halka açık diğer bilgilerini yeniden kullanabiliyor. İkinci seçenek ise hedeften bir tarih ve saat seçmesini ve temel iletişim bilgilerini girmesini istiyor.



