

TASK#STOMP PowerShell Arka Kapısı Belgeleri, Wi-Fi Şifrelerini ve Panoya Kopyalanan Verileri Çalıyor
Ravie Lakshmanan 21 Eyl 2026 Endpoint Security / Malware
Siber güvenlik araştırmacıları, tehlikeye atılmış sunuculardan hassas veri toplamak üzere tasarlanmış bir PowerShell arka kapısı gönderen TASK#STOMP adını verdikleri yeni bir kampanyanın ayrıntılarını açıkladı.
Arka kapı “iş belgelerini otomatik olarak toplar ve dışarı aktarır, dosya sistemini gerçek zamanlı olarak yeni dosyalar için izler, Wi-Fi şifrelerini ve panoya kopyalanan içerikleri çalar, ekran görüntüsü alır ve iki yedekli, jetonla doğrulanmış C2 sunucusu üzerinden keyfi uzaktan komutları kabul eder”, Securonix araştırmacıları Akshay Gaikwad ve Aaron Beardslee, The Hacker News ile paylaşılan bir raporda belirtti.
Enfeksiyon zincirinin başlangıç noktası, kurbanın masaüstünde konumlandırılmış kodlanmış bir Visual Basic Script (VBScript) dosyasını (“95c9050t66.vbs”) çalıştırmak için “wscript.exe” kullanımına dayanıyor. Yükü teslim etmek için kullanılan kesin ilk erişim yolu belirsiz; e-posta tabanlı kimlik avı veya sosyal mühendislik yoluyla gerçekleşmiş olması mümkün.
Dosyaya tamamen rastgele bir ad verilerek dosya adı tabanlı tespit mekanizmalarından kaçınılmak istendiği tahmin ediliyor. VBScript, planlanmış görevler kullanılarak ana bilgisayarda kalıcılık sağlamak ve sonraki aşamaları başlatmak için orkestratör görevi görüyor.
Görevlere, olağan işletim sistemi etkinliğiyle karışarak herhangi bir kırmızı bayrak oluşturmaktan kaçınmak amacıyla Local Credential Manager, Network Audio Service, Windows Display Manager ve Device Credential Handler adları veriliyor.
VBScript yükleyicisi ayrıca, kullanıcı sisteme her giriş yaptığında başka bir betik yükü (“msdiag.vbs”) başlatmak için Windows Başlangıç klasörünü kullanan yedek bir kalıcılık yöntemi de kuruyor. Bir sonraki aşamada kötü amaçlı yazılım, daha önce çalışan örnekleri zorla sonlandıran ve yalnızca bir aktif oturumun var olmasını sağlayan PowerShell komutlarını çalıştırıyor.
Bu stratejiler, kasıtlı zaman damgası değiştirme (timestomping), gizli yürütme ve temizleme davranışıyla birleştiğinde, yüzeysel idari incelemelerin aşılmasına ve adli analizin karmaşıklaştırılmasına yönelik bilinçli bir çabayı gösteriyor. Yedekli kalıcılık yöntemlerinin kullanımı, bunlardan biri başarısız olur veya tespit edilip kaldırılırsa bile sürekli yürütmeyi garanti ediyor.
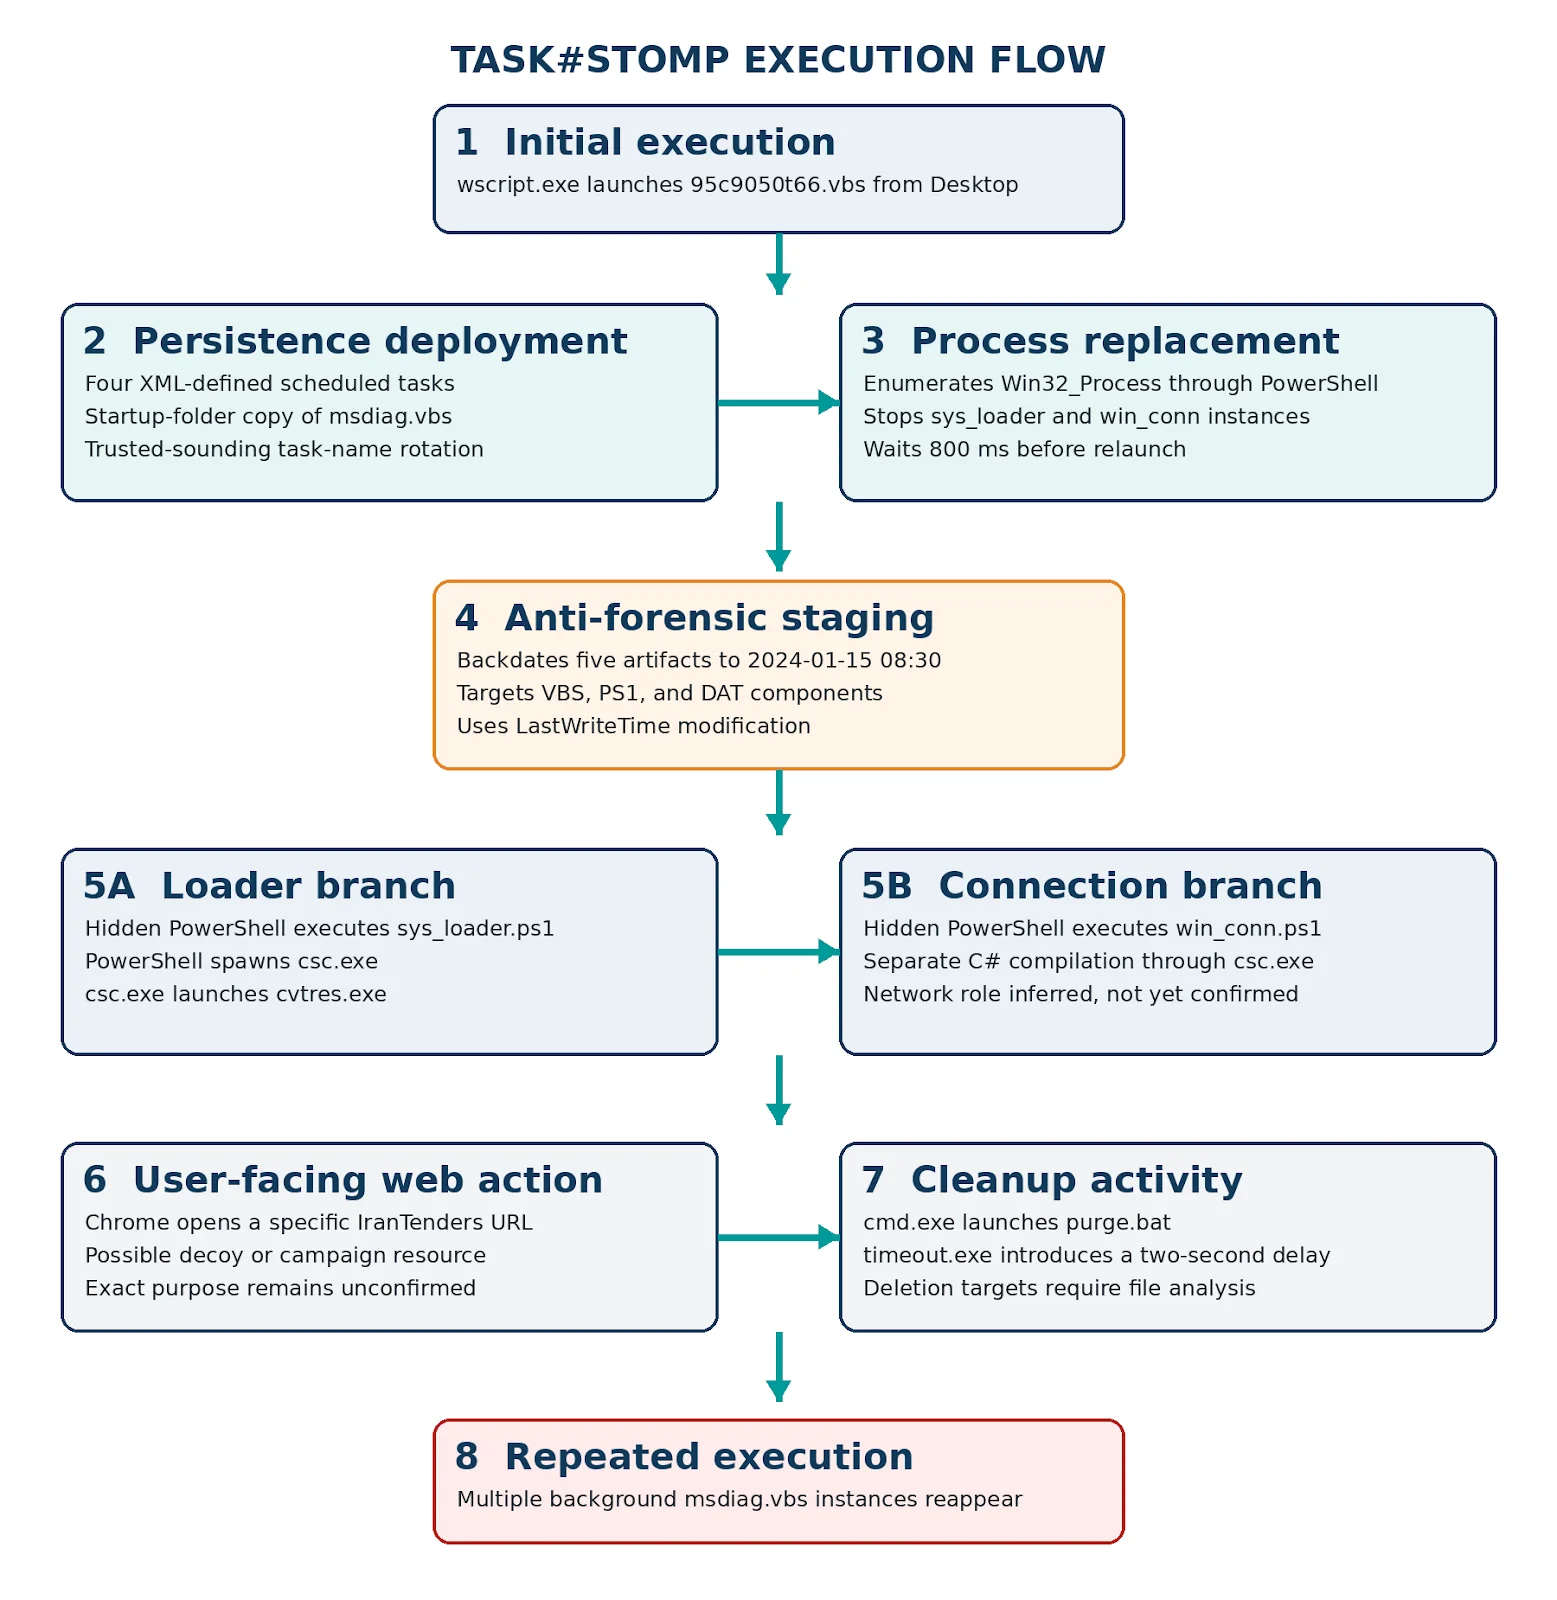
Bir sonraki aşama, gizli bir çift PowerShell komutunun çalıştırılmasını içeriyor:
sys_loader.ps1, “diag_pack.dat” dosyasını çözer ve belge çalma, gözetleme ve uzaktan erişim
yükünü başlatır; sistem meta verilerini, iş belgelerini, Wi-Fi şifrelerini ve pano içeriğini çalmak, yeni değiştirilen dosyaları izlemek, ekran görüntüsü almak ve keyfi PowerShell komutlarını çalıştırmak için
win_conn.ps1, “win_conn_cfg.dat” dosyasını çözer ve komut yürütme ve toplama yeteneklerine sahip ikincil, kalıcı bir C2 kanalı kurar
“Modüllerin ayrı işlemler olarak çalıştırılması işlevsel ayrım ve operasyonel yedeklilik sağlar: bir dalın başarısız olması veya sonlandırılması diğerini hemen ortadan kaldırmaz”, Securonix belirtti.
Her iki modül de aynı C2 altyapısıyla iletişim kuruyor (“corecloudfileshare[.]xyz” veya “attachmentsharingdrive[.]xyz”). İlginç bir şekilde, iki bileşen karşılıklı bekçi ilişkisi içeriyor; “diag_pack.dat”, “win_conn.ps1”in çalışıp çalışmadığını kontrol ediyor ve çalışmıyorsa yeniden başlatıyor, bunun tersi de geçerli.
Saldırının nihai amacı, sürekli belge toplama, kimlik bilgisi ve pano hırsızlığı, ekran görüntüsü yakalama, yedekli C2 iletişimi ve keyfi kod yürütme için bir yol sağlamak ve aynı zamanda radar altında kalmak için bir dizi tekniği kullanmaktır.
Nihai aşamada, VBScript orkestratörü Google Chrome’u tam ekran pencerede açıyor ve İran’daki hükümet departmanları ve yerel yönetimlerin yayınladığı tüm ihalelerin ve sözleşmelerin aranabilir bir veritabanına ev sahipliği yapan “irantenders[.]com”dan belirli bir URL’yi açıyor. Bu kullanıcıya yönelik web eyleminin amacı bilinmiyor.
Ayrıca, muhtemelen kötü amaçlı etkinliğin izlerini silmek için temizlik yapan ve iki saniyelik bir gecikme başlatan bir toplu betik (“purge.bat”) de başlatılıyor. Bununla birlikte, bu toplu betiğin içeriği kurtarılmadığından ne yaptığı bilinmiyor.
“Tehdit aktörleri, kötü amaçlı yürütmeyi meşru idari etkinliklerle harmanlamak için Windows Script Host, PowerShell, Task Scheduler ve .NET araç zincirini rutin olarak kötüye kullanır”, araştırmacılar belirtti.
“TASK#STOMP, birden fazla kalıcılık sabitleyicisi kuran ve takip eden işlevselliği PowerShell’e ve dinamik olarak derlenmiş C# koduna devreden VBS kontrollü bir çerçeve aracılığıyla bu yaklaşımı gösteriyor. Neredeyse tamamen yerel Windows bileşenlerine dayanarak, operasyon geleneksel yürütülebilir yük bağımlılığını azaltıyor ve bireysel olayların zararsız sistem etkinliğinden ayırt edilmesini zorlaştırıyor.”



