
Ravie Lakshmanan 16 Ekim 2026 Güvenlik Açığı / Ağ Güvenliği
Şüpheli gelişmiş bir tehdit aktörünün Fortinet FortiOS'ta bulunan bir güvenlik açığını istismar ederek daha önce bildirilmemiş bellek içi ARM64 zararlı yazılımı PEERSTITCH'i dağıttığı görüldü.
Saldırı, FortiOS, FortiPAM, FortiProxy ve FortiSwitchManager'ın komut satırı yorumlayıcısındaki yol geçiş açığı olan CVE-2025-61624'ten yararlanıyor. Açık CVSS puanı 5,4 ve ayrıcalıklı bir saldırganın özellikle hazırlanmış bağımsız değişkenlerle mevcut komutlara göndererek keyfi yazma veya dosya silme gerçekleştirmesine olanak tanıyor. Fortinet açığı Nisan 2026'da yama yaptı.
"PEERSTITCH diskte kalıcı bir ikili bırakmıyor, dinleme portu açmıyor ve dışarıya ağ bağlantısı başlatmıyor," dedi Palo Alto Networks Unit 42 araştırmacıları Daniel Gott ve Shawn Westfall. "Bunun yerine enfekte ana bilgisayardaki meşru süreçlerin ürettiği trafik üzerinden iletişim kuruyor; bu da zararlı yazılımı geleneksel uç nokta ve ağ tespitine karşı dirençli hale getiriyor."
Siber güvenlik şirketi, Eylül 2024'te gerçekleşen bir telekomünikasyon yönetilen hizmet sağlayıcısına yönelik uzun süreli ağ sızması sırasında bu etkinliği keşfettiğini açıkladı. Çok aşamalı sızma CL-STA-0954 olarak izleniyor, diğer adıyla UNC5820. İlk erişim, FortiJump olarak adlandırılan kritik Fortinet FortiManager açığı CVE-2024-47575'i istismar ederek sağlandı.
Aygıtın başarılı şekilde ele geçirilmesinin ardından saldırganların çalışan yapılandırmaları, kriptografik materyal ve 500'den fazla yönetilen FortiGate güvenlik duvarı hakkında bilgi içeren veritabanı dosyalarını içeren bir arşivi dışarı sızdırdığı belirtiliyor. Ele geçirilen bazı ayrıntılar aşağıda listeleniyor.
FortiManager aygıtının kendi seri numarası ve her kayıtlı cihaza yönelik yönetim ilişkileri
İç altyapı ve istemci ağlarındaki 500'den fazla yönetilen FortiGate güvenlik duvarı için çalışan yapılandırma dosyaları
Merkezi yönetim SQLite veritabanları
500'den fazla FortiGate seri numarasının ilgili genel IP adresleriyle birlikte listelendiği envanter
İç ağ topoloji haritaları, yönlendirme tabloları ve arayüz yapılandırmaları
Şifrelenmiş yönetici, yerel ve SSL/VPN kimlik bilgileri
Herkese açık sertifikalar ve özel anahtarlar da dahil olmak üzere kodlanmış kriptografik güven materyali
Çalınan bilgiler ağ keşfi yapmak, uzun süreli erişim kurmak, ağ trafiğini engellemek, çevre güvenlik duvarlarına yetkisiz FortiGate SSL/VPN oturumları kurmak, arka kapılar yerleştirmek ve PEERSTITCH'i dağıtmak için ayrı bir ayrıcalık yükseltme açığı olan CVE-2025-61624'ü istismar etmek amacıyla kullanıldı.
Zararlı yazılım C ile yazılmış 64 bit Linux ARM64 çalıştırılabilir dosyası. Dış sunucu "23.240.77[.]233:8085"ten beş bileşen indirmek üzere tasarlanmış bir otomatik betik içeriyor.
pM.js, ortam hazırlama betiği, kendi kendini silen
a.js, index.js olarak kaydedilen Emscripten JavaScript çalışma zamanı modülü
a.wasm, index.wasm olarak kaydedilen derlenmiş WebAssembly ikili modülü
b.js, ipssem.js olarak kaydedilen dağıtım orkestrasyon betiği
dd, lldprx olarak kaydedilen yerel ARM64 ELF ikili enjektörü, PEERSTITCH çekirdeği
Saldırının ana aşaması bir yürütme gecikmesinin ardından başlıyor. Orkestratör "ipssem.js" "lldprx"i başlatıyor ve bu da iki temel FortiOS arka plan programına yönelik bir süreç belleği yamalama enjektörü olarak görev yapıyor: "/bin/miglogd" ve "/bin/iked."
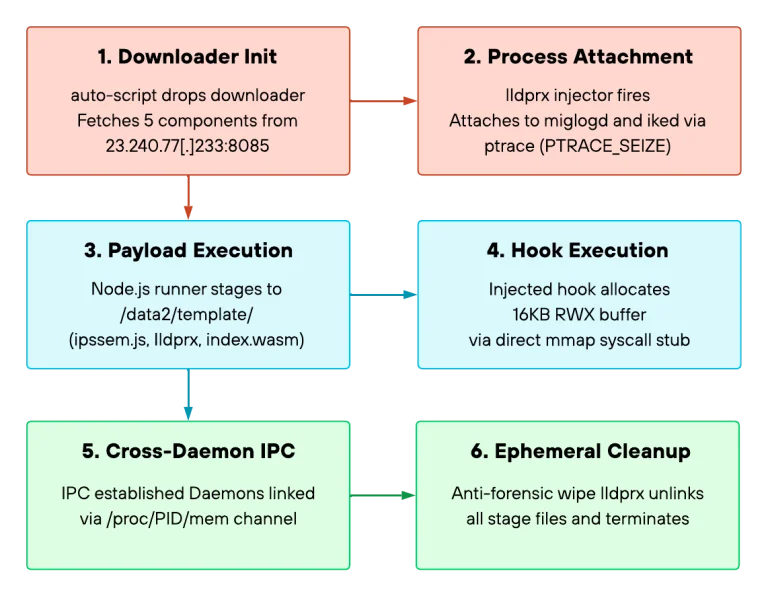
Özellikle iki arka plan programıyla ilişkili çalışan süreçleri buluyor, bellek düzenlerini numaralandırıyor, ptrace kullanarak onlara bağlanıyor ve PTRACE_INTERRUPT ile yürütmelerini durduruyor, yürütülebilir bellek tahsis edip içine kötücül kod yazıyor ve yürütmeyi enjekte edilen kod üzerinden yönlendiriyor.
Bu kancalama adımının nihai amacı, geleneksel bir ağ bağlantısı veya dosya kullanmak yerine iki meşru FortiOS süreci arasında örtülü, bellek içi bir iletişim köprüsü oluşturmak ve tespitten kaçınmak için bunları örtü olarak kullanmak.
Özellikle miglogd kancası, süreçten geçen verilerde bir işaretleyiciyi tanımak üzere donatıldı. Bu iki belirli işaretleyiciyi içeriyor.
TCP port işaretleyicisi - 8550, dinleme portu olmayan trafik verisi içinde gömülü
IP adresi işaretleyicisi - 169.254.0.1, desen eşleştirme için kullanılan link-local tanımlayıcı
Bu desen tanımlandığında, ilişkili oturum belirteci veya tanımlayıcı iked arka plan programına iletiliyor ve bu kanca daha sonraki VPN oturumlarını işlerken o tanımlayıcıyı arıyor. Böyle bir etiket VPN oturumunun enjeksiyon arabelleğinde bulunursa varsayılan FortiOS güvenlik doğrulamalarını atlayan alternatif bir yürütme yolu izliyor.
Başka bir deyişle, iki FortiOS sürecine enjekte edilen kancalar VPN arka plan programının belirli oturumları nasıl işlediğini değiştiriyor.
PEERSTITCH'i dağıtmaya ek olarak saldırganların FortiGate güvenlik duvarlarında yerel Apache "mod_md" modülünden yararlanarak SSH tabanlı ters kabuk oluşturan ayrı bir komuta ve kontrol kanalı kurduğu görüldü.
"Saldırganlar ayrıca FortiManager platformunu taklit ederek hedef ağdaki diğer ana bilgisayarların yönetilen güvenlik duvarlarından veri çekti," dedi araştırmacılar. "Saldırganlar Fortinet aygıt mimarisi, FortiOS iç yapısı ve FortiOS yönetim protokolleri konusunda yeterlilik gösterdi."
Kesin olmamakla birlikte saldırganların bu görevi gerçekleştirmek için CVE-2024-26009 ve CVE-2024-26008 gibi diğer açıkları da istismar etmiş olabileceği düşünülüyor. Unit 42, bu açıkları istismar etmenin cihazın FortiGate Cloud/FortiCloud SSO'ya kayıtlı olmasını gerektirdiğini ve etkilenen güvenlik duvarlarının hiçbirinin bu kayda sahip olmadığını vurguladı.
Ayrıca CL-STA-0954'ün adli delil kalıntılarını kaldırmak için syslog oluşturmanın sonlandırılması, çökme günlüğünün temizlenmesi, günlük telemetri kesintisi ve yürütmenin ardından yaramaz yönetici hesaplarının ve otomatik betik nesnelerinin otomatik silinmesi gibi çeşitli önlemler aldığı belirlendi.
"Bu sızma, merkezi kenar yönetim ekosistemlerinin alt ağları tehlikeye atmak için silahlandırılmasının giderek artan bir tehdidini vurguluyor," dedi Unit 42. "PEERSTITCH implantının keşfi, kenar aygıt zararlı yazılımının teknik olgunluğunun arttığını gösteriyor."
"Tek seferlik bir enjektör olarak çalışarak, kalıcı disk kalıntılarından kaçınarak ve süreç belleği içinde örtülü bir süreçler arası iletişim köprüsü kurarak saldırganlar geleneksel izlemeden kaçınırken sürekli kalıcılık sağladı."
Güncelleme
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı CISA, 16 Ekim 2026'da CVE-2025-61624'ü Bilinen Sömürülen Açıklar KEV kataloğuna ekledi ve federal kurumların düzeltmeleri 19 Ekim 2026'ya kadar uygulamalarını istedi.


