
Bankacılık truva atı Gigabud artık enfekte telefonda bir çalışma profili oluşturan ikinci bir Android uygulaması yüklüyor ve içine oynanmış bir bankacılık uygulaması bırakıyor. Güvenlik şirketi Group-IB, 9 Eylül’de yayımlanan raporunda bunu bildirdi.
Çalışma profili, Android’in genellikle işveren uygulamaları için ayırdığı ayrı bir alandır ve içindeki her şey kişisel alandan ayrı tutulur. Group-IB’ye göre bu ayrım, truva atını bankacılık uygulamasının kendi kötü amaçlı yazılım kontrollerinden gizliyor; böylece sahte bir ödeme, telefonda zaten yükseltilmiş uyarıyla ilgisiz görünebiliyor. Şirket, Endonezya’daki enfekte cihazlarda zincirin tamamını doğruladı.
Android platform dokümantasyonuna göre telefonun ana profilindeki herhangi bir uygulama çalışma profili kurulumunu başlatabilir ve profil oluşturulmadan önce kullanıcıya çalışma profilinin ne yaptığı anlatılır.
Group-IB, bankacılık uygulamalarının telefondaki bilinen kötü amaçlı yazılımları arayan güvenlik kodu taşıdığını söyledi. Çalışma profili içinden yapılan tarama, truva atının bulunduğu kişisel alana ulaşmıyor.
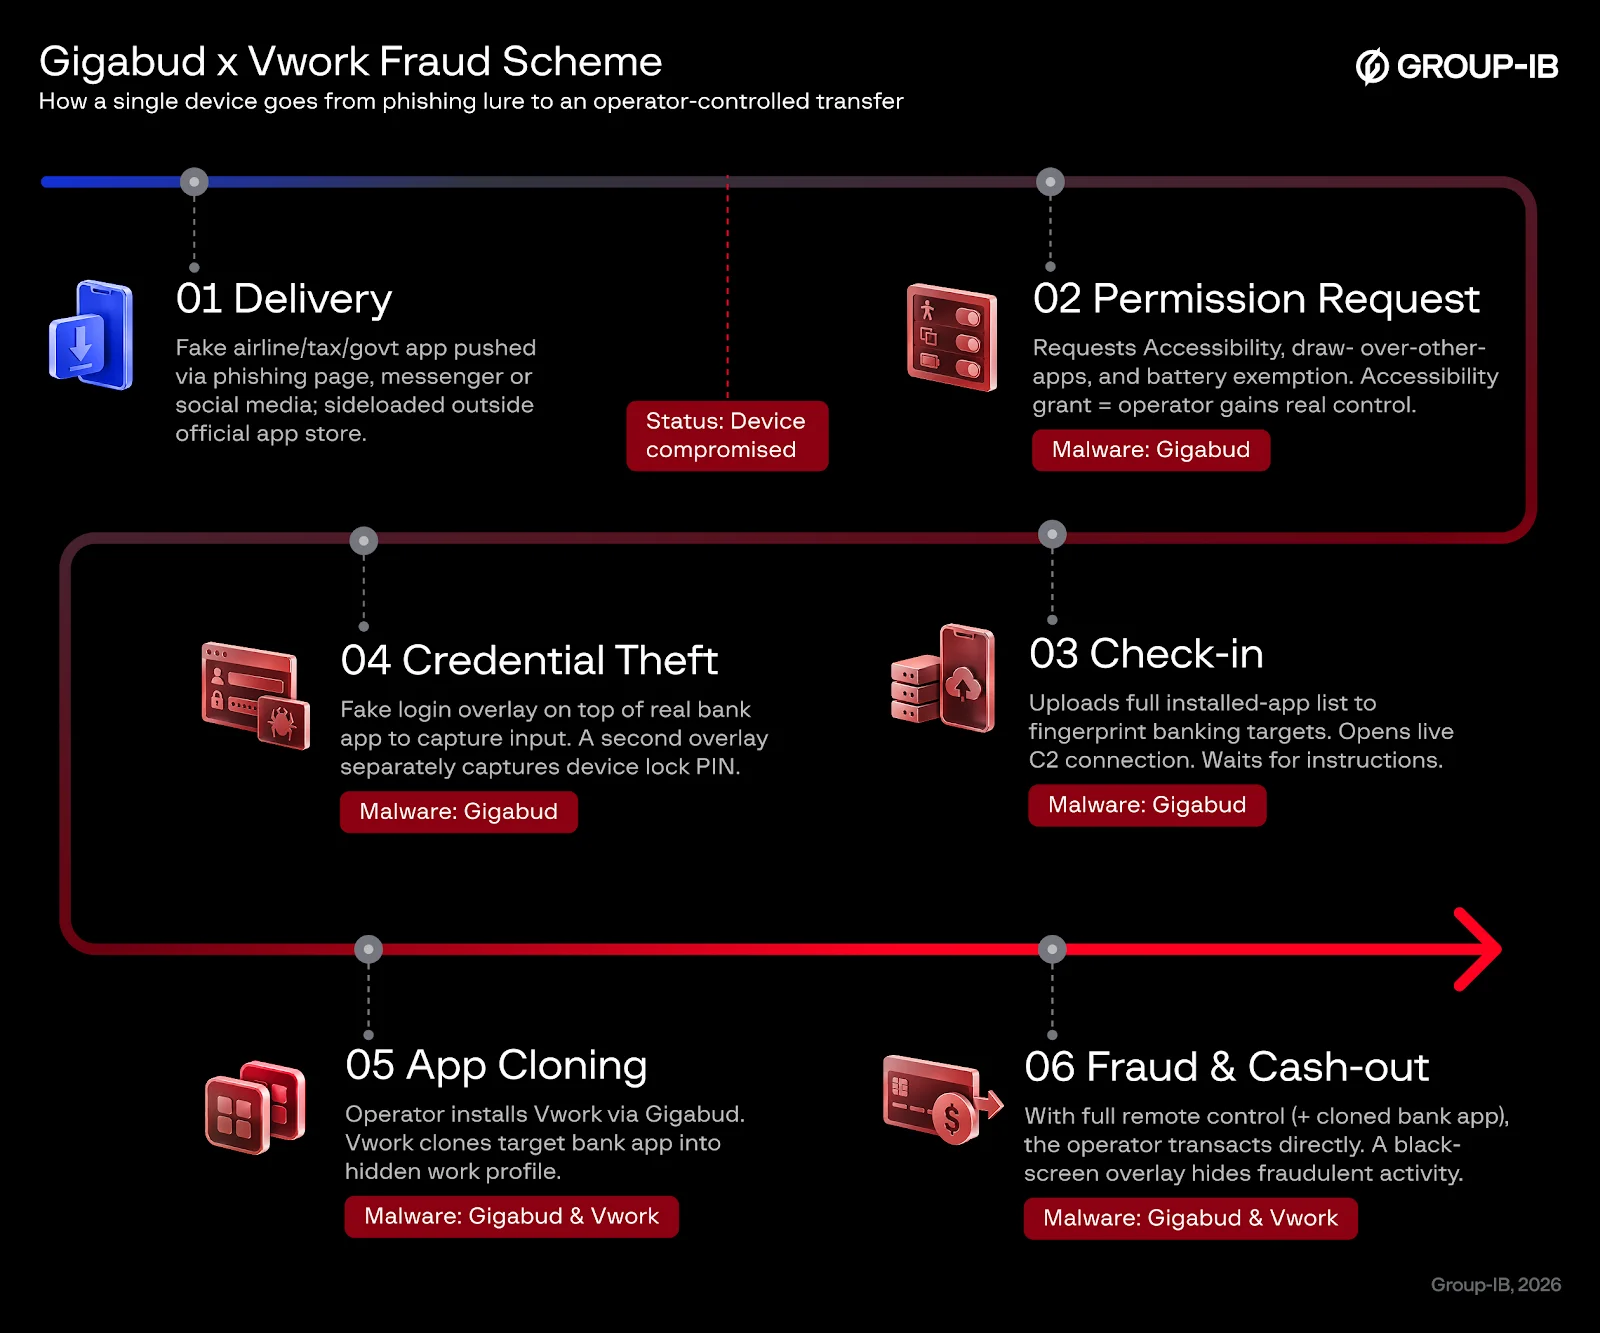
Gigabud, operatörüne telefon üzerinde canlı kontrol veren uzaktan erişim truva atı türü kötü amaçlı yazılımdır. 2022’den beri aktif ve Group-IB’nin GoldFactory adını verdiği bir grupla ilişkilendiriliyor. Bu grup, telefonlara ulusal havayolu, vergi dairesi veya devlet portalı gibi görünen sahte uygulama olarak ulaşıyor ve resmi mağaza dışından kuruluyor.
İlk başlatmada Erişilebilirlik erişimi, diğer uygulamaların üzerine çizme izni ve pil tasarrufu için arka planda çalışmaya devam etme izni istiyor. Erişilebilirlik erişimi verilmesi, operatörün cihaza gerçek kontrol sağlamaya başladığı noktadır.
Ardından operatöre telefon üzerindeki her uygulamanın listesini gönderiyor; böylece bankacılık hedefleri belirlenebiliyor. Kurban gerçek bankacılık uygulamasını açtığında üstte sahte bir giriş ekranı beliriyor ve tuş vuruşlarını yakalıyor. Kullanıcıya görünmeyen ikinci bir katman ise telefonun kilit ekranı kodunu alıyor.
Group-IB, operatörün Erişilebilirlik üzerinden dokunup yazarak kurbanın telefonunda işlem yapabildiğini, bu sırada olan bitenin siyah bir ekranla kapatıldığını söyledi.
İkinci uygulama Vwork adını taşıyor. Group-IB, mimarisinin ve sınıf adlarının, telefon sahibinin uygulamaları izole etmesine veya çoğaltmasına olanak tanıyan aynı çalışma profili özelliğini kullanan açık kaynaklı bir araç olan Shelter ile eşleştiğini söyledi.
Fark kontrolün kimin elinde olduğu. Shelter, telefonu elinde tutan kişi tarafından elle kullanılır. Vwork ise aynı işlemleri diğer uygulamalara açıyor: çalışma profili kurmak, içine bir uygulama klonlamak, içindekileri listelemek ve içindeki bir uygulamayı açmak.
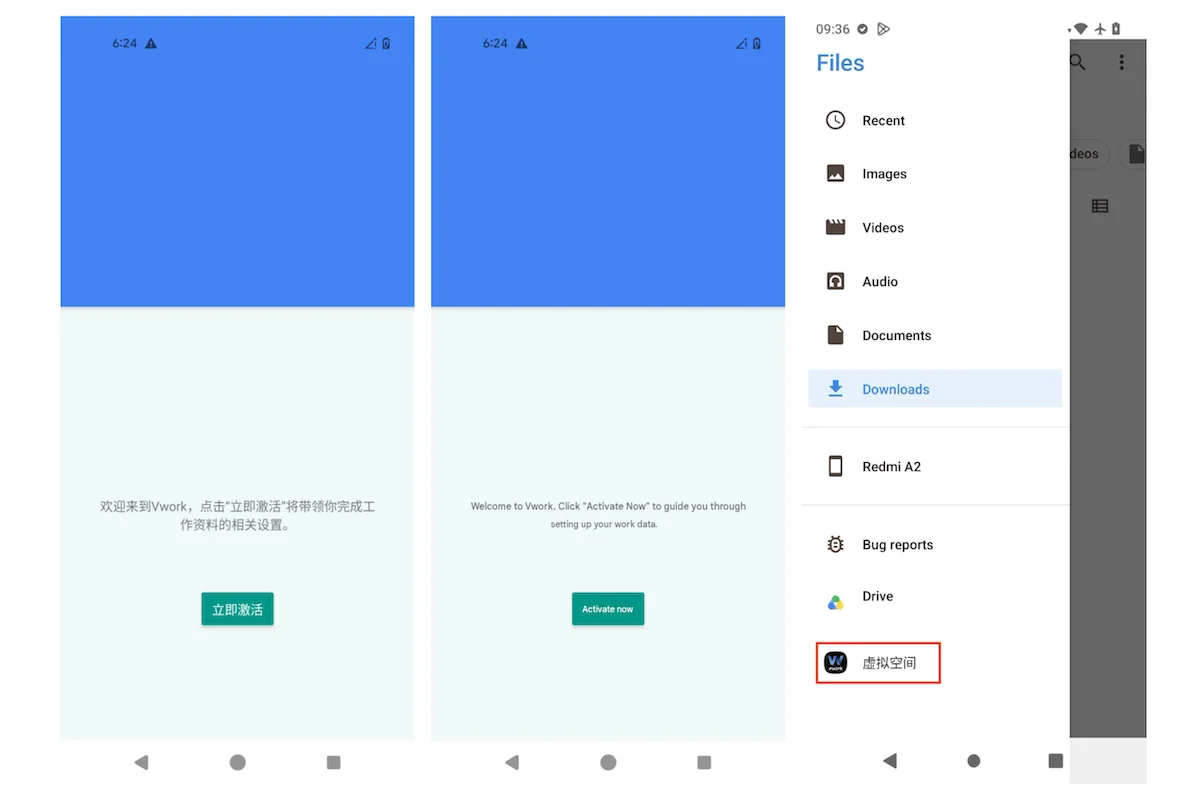
Group-IB, bu işlevleri çağırmayı engelleyen kontrollerin kaldırıldığını, böylece cihazdaki herhangi bir uygulamanın Vwork’ü yönlendirebildiğini söyledi. Vwork bir şeyi klonlamadan önce izin için harici bir sunucuya başvuruyor ve Gigabud onun için özel olarak yazılmış komutlar taşıyor.
Shelter profil oluşturmadan önce kullanıcıyı birkaç ekran boyunca yönlendirir. Group-IB’ye göre Vwork bunu tek bir isteme indirgiyor ve bu istem Çince yazılmış.
Endonezya’daki cihazlarda Group-IB, kurulumların sırayla geldiğini söyledi: önce Gigabud, dakikalar içinde Vwork, ardından oynanmış bankacılık uygulaması.
Raporun ayrıntılarıyla anlattığı tek olayda profile giren şey, kurbanın kendi bankacılık uygulamasının kopyası değildi. Group-IB, "kopya, gerçek bir Endonezya bankasının uygulamasının sahte versiyonuydu" dedi.
Group-IB tek bir Vwork örneğini inceledi ve onu hâlâ aktif geliştirme aşamasında olarak tanımladı. Eklenen bazı işlevler kararsız ve açık kaynak sürümüne yakın Android derlemelerinde amaçlandığı gibi davranmıyor. Rapor, tekniğin hangi telefonlarda veya Android sürümlerinde çalıştığını belirtmiyor.
Vwork ile çalışacak şekilde üretilmiş Gigabud örnekleri Brezilya, Kolombiya, Mısır, Endonezya, Laos, Meksika, Fas, Filipinler, Tayland, Türkiye ve Group-IB’nin adını vermediği bir Körfez İşbirliği Konseyi ülkesine yönelik bulundu. Bunlar örnek; doğrulanmış enfeksiyon değil. Sadece Endonezya zinciri doğrulandı.
Şubat ile Temmuz 2026 arasında Group-IB, Endonezya’da yaklaşık 1.469 tehlikeye atılmış cihaz ve 1.281 muhtemelen tehlikeye atılmış giriş saydı; tahmini kayıp yaklaşık 960.000 dolar. Sayımlar ülkenin tamamını değil Group-IB’nin kendisinin gözlemlediklerini kapsıyor ve şirket bunların gözlenen faaliyeti gösterdiğini, tam tablo olarak okunmaması gerektiğini belirtti. Bu cihazların kaçında Vwork bulunduğu belirtilmedi.
Group-IB her iki aracı da GoldFactory ile ilişkilendiriyor. Vwork kodunun Gigabud paket adlarına atıf yapan bir dalını, ikisinin paylaştığı ağ göstergelerini ve Çince yazılmış geliştirici günlüklerini işaret etti ve bu göstergeleri yayımlayamayacağını söyledi.
Telefonu Çalışma Profili Açısından Kontrol Etme
Çalışma profili telefonun ayarlarında görünüyor. Google’ın Android kullanıcıları için rehberi, profilin nerede bulunacağını ve nasıl silineceğini anlatıyor.
Ayarlar’ı açın, ardından Parolalar ve hesaplar’a gidin. Telefonda çalışma profili varsa orada bir İş sekmesi görünür.
Çalışma profili içindeki uygulamaların simgelerinde küçük bir çanta rozeti bulunur.
Silmek için İş sekmesini açın, Çalışma Profilini Kaldır’ı seçin, ardından Sil’e dokunun. Google, bunun profil içindeki her şeyi sildiğini söylüyor.
Profili kuran uygulamanın gittiğini kontrol edin. Group-IB, Vwork’ün simgesini uygulama başlatıcısının dışında tuttuğunu, ancak dosya yöneticisinde hâlâ göründüğünü söyledi.
Google’ın adımları telefonun kullanan kişiye ait olduğunu varsayıyor; çünkü kullanıcı işverene ait bir profili kaldıramaz. Group-IB raporu, Gigabud kişisel alanda hâlâ yüklüyken profilin silinmesinin riski sonlandırıp sonlandırmadığını belirtmiyor.
Group-IB’nin kullanıcılara tavsiyesi uygulamaları yalnızca resmi mağazalardan yüklemek, erişilebilirlik aracı olmayan hiçbir uygulamaya Erişilebilirlik erişimi vermemek ve bankacılık uygulamaları için SMS’e dayanmayan ikinci bir faktör kullanmaktır.
Bankalar için listedeki işaretler bilinen kötü amaçlı yazılım dosyalarından ziyade telefonun yaptığı şeyler: kimsenin kurmadığı sıradan bir tüketici telefonunda çalışma profili belirmesi, aynı bankacılık uygulamasının her iki profilde de kurulum işaretleri göstermesi, profilde kişinin normalde sahip olacağı uygulamalardan hiçbiri bulunmaması ve gereksiz bir uygulamada Erişilebilirlik’in açık olması.
Vwork, Group-IB’nin Aralık 2025’te yayımlanan Güneydoğu Asya’daki oynanmış bankacılık uygulamaları kampanyasına ilişkin araştırması sırasında bulundu. Group-IB, Vwork’ün vahşi doğada yalnızca o kampanyada görüldüğünü söyledi.
Bankacılık uygulamasını savunmalarını aşmak için bir kapsül içine koymak yeni bir şey değil. Promon 2023’te FjordPhantom’ı anlattı; bu yöntem gerçek bir bankacılık uygulamasını sanal bir kapsül içinde çalıştırarak uygulamanın davranışını içeriden değiştirebiliyordu. Bu, Android’in uygulamalar arasına koyduğu duvarı yıkarak çalışıyordu. Vwork neredeyse tersini yapıyor; truva atını Group-IB’nin tarif ettiği kontrollerin ötesine koymak için Android’in zaten sağladığı duvarı kullanıyor.


