Epic, hastaların tıbbi verilerine erişim için yaygın kullanılan MyChart yazılımını üreten teknoloji şirketi, yazılım ve sistemlerini siber saldırılara karşı korumak için ürün geliştirmeyi büyük ölçüde durdurdu.
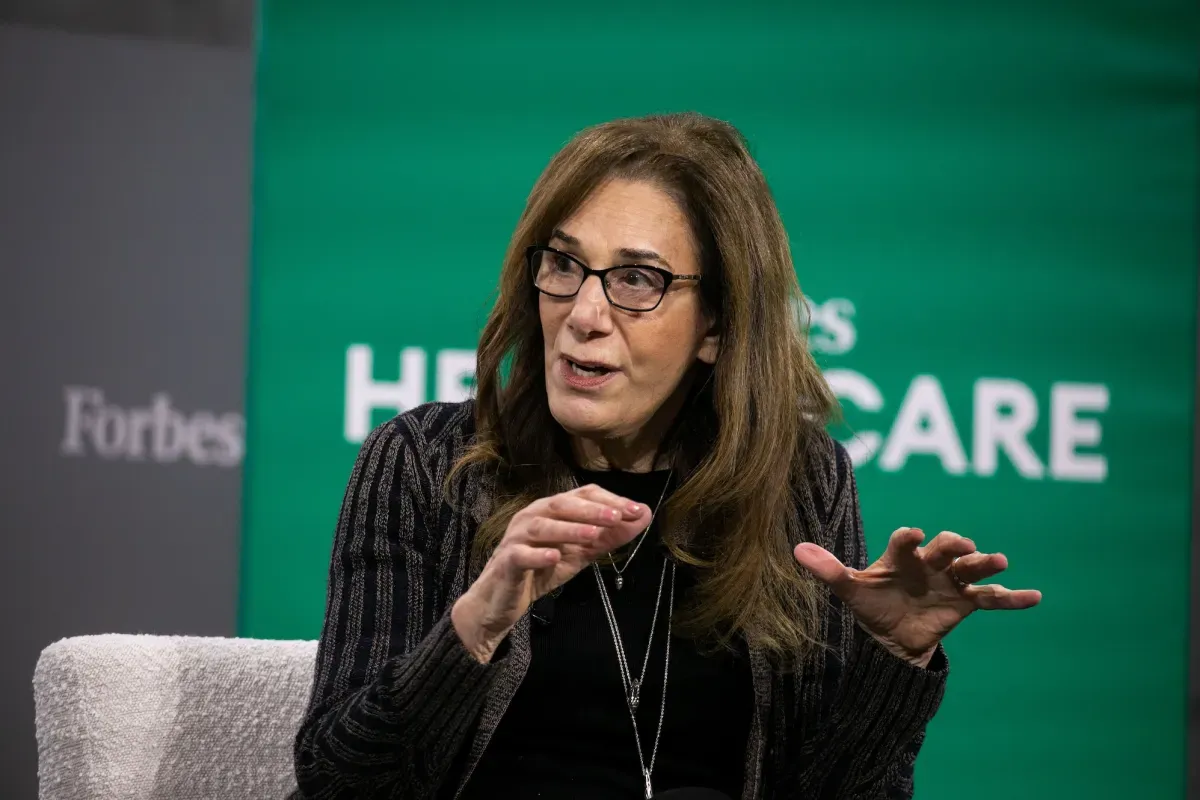
Şirketin kurucusu ve genel müdürü Judy Faulkner, geçen ay Modern Healthcare’e yaptığı açıklamada duruşun muhtemelen altı hafta süreceğini söyledi. Faulkner’a göre çalışmalar ürünlerin “güvence altına alınması” üzerinde yoğunlaşıyor. Duruş, Anthropic’in öncü siber güvenlik modeli Mythos’un devreye alınmasının ardından hasta verilerine erişime izin verebilecek güvenlik açıklarını ortaya çıkarmasının ardından geldi.
Şirket açıkların niteliğini açıklamadı. Ancak baş güvenlik sorumlusu Stirling Martin, The New York Times’a verdiği demeçte MyChart’ın bazı müşteri yapılandırmalarının dışarıdan kişilerin hasta kayıtlarına erişmesine izin verebileceğini, yazılım günlüklerinde herhangi bir izinsiz giriş kaydı oluşmayabileceğini belirtti.
Martin, TechCrunch’ın yorum talebine dönmedi. Times’a yaptığı açıklamada yapay zekâ modelinin açığın hasta kayıtlarını fark edilmeden değiştirilmesine olanak sağlayıp sağlamadığını söylemediğini, ancak riskin giderilmesi için yeterli olduğunu savunduğunu aktardı.
Epic’in yaygın kullanılan MyChart yazılımı, ABD genelindeki hastaneler ve doktor muayenehanelerinde 320 milyondan fazla hasta kaydının tutulmasını sağlıyor. Epic, müşterilerin tıbbi verilerine erişimi olmadığını, bu sorumluluğun hastaneler ve muayenehaneler gibi sağlık hizmeti sağlayıcılarına ait olduğunu belirtiyor. Ancak Epic’in bilmediği bir açık, ABD genelinde yer alan birden fazla etkilenen MyChart sisteminin sızdırılmasına ve içindeki verilerin yağmalanmasına olanak tanıyabilir.
Bir şirketin güvenlik açıklarını düzeltmek için geliştirmeyi durdurması nadir görülüyor. Güvenlik açıklarını hızla bulup sömürebilen yapay zekâ araçlarının ortaya çıkması, saldırganların veri çalmasını kolaylaştırabileceği endişelerini artırdı.
Sağlık sektöründe veri ihlalleri giderek yaygınlaşıyor. Hackerlar son derece hassas sağlık verilerine erişmek istiyor ve sağlayıcıların bilgileri çevrimiçi yayınlamayı engellemek için ödeme yapacağı varsayılıyor. Sigorta devi UnitedHealth’e ait, ABD’deki çoğu kişinin ödeme ve faturalandırmasını yürüten sağlık teknolojisi şirketi Change Healthcare’a 2024’te düzenlenen fidye yazılımı saldırısı, ABD nüfusunun büyük çoğunluğunu oluşturan 192 milyondan fazla kişinin sağlık verisinin çalınmasına yol açtı. Şirket, çalınan verinin yayınlanmaması için hackerlara iki kez ödeme yaptı.
Bu yıl sağlık ve teknoloji şirketlerinde ardışık veri ihlalleri milyonlarca Amerikalıyı etkiledi. Bunlar arasında elektronik sağlık verisi depolama devi CareCloud’daki ihlal sırasında çalınan tıbbi kayıtlar, ilaç dağıtımcısı McKesson’dan milyonlarca satır hasta verisi ve Kuzey Amerika’da kullanılan yazılımı bulunan İngiltere merkezli sağlık teknolojisi şirketi Craneware’den belirsiz miktarda çalınan veri yer alıyor.
Sağlık ve İnsan Hizmetleri Bakanlığı, 2026 yılının şu ana kadarki en büyük sağlıkla ilgili veri ihlali olarak diş sigortası şirketi DentaQuest’teki 15 milyon kişiyi etkileyen ihlali listeliyor.