Dolandırıcılık önleme, tespit aşamasından ödeme noktasında önlemeye kayıyor. Hazine Bakanlığı 3,7 trilyon dolarlık federal ödemeyi taradı, 175 milyon dolarlık usulsüz ödemeyi durdurdu ve paranın hareket etmesinden önce alıcıların doğrulanmasının değerini gösterdi.
Yapay zeka geleneksel ödeme onaylarını yetersiz hale getiriyor. SEC'in yapay zeka destekli kimlik taklidi uyarıları, yetkili bir ödemenin her zaman meşru olmadığı, özellikle de yararlanıcı bilgilerinin manipüle edilebildiği durumlarda gösterdi.
CFO'lar için bir sonraki rekabet avantajı entegre ödeme zekası. Yetkili kimlik verisi, yararlanıcı doğrulaması ve dolandırıcılık kontrollerinin ERP ve ödeme yürütme sistemlerine doğrudan bağlanması, meşru ödemeleri yavaşlatmadan dolandırıcılık işlemlerini durdurabilir.
En pahalı dolandırıcılık kontrolü, mükemmel çalışan ama birkaç saniye geç kalan kontrol haline geliyor.
Bu hafta Washington'dan gelen iki gelişme, ABD Hazine Bakanlığı'ndan biri ve Menkul Kıymetler ve Borsa Komisyonu'ndan diğeri, finansal güvenlikteki bir sonraki rekabet avantajının şüpheli ödemelerin baştan çıkmasını imkansız hale getirmekten gelebileceğini gösteriyor.
ABD Hazine Bakanlığı'nın Mali Yıl 2026 Dolandırıcılık ve Usulsüz Ödemeler Raporu'ndan gelen yeni veriler Salı (6 Ekim) günü gösterdi ki federal kurum mali yıl 2026'da toplam yaklaşık 3,7 trilyon dolarlık 1,1 milyardan fazla federal ödemeyi taradı ve 13.500 civarında ödemeyi, bunların çoğu zaten ölmüş olan uygun olmayan kişilere gidecek olan 175 milyon dolar değerinde tespit edip iade etti.
"Hazine, vergi mükellefi parasını korumak için federal hükümetin nasıl çalıştığını daha iyi veri, daha güçlü kontroller ve gelişmiş teknoloji kullanarak dolandırıcılık ve usulsüz ödemeleri para kapıdan çıkmadan önce durduracak şekilde dönüştürmeye devam ediyor" dedi Hazine Bakanı Scott Bessent bir açıklamada.
Bir gün önce SEC ve diğer düzenleyiciler yatırımcıları uyardı; yapay zekanın sahteciliği ikna edici hale getirdiği, sahte iletişimler, belgeler ve meşru finansal kurumların temsilleri de dahil olmak üzere.
İki duyuru farklı sorunları ele alıyor. Hazine usulsüz hükümet ödemelerini önlemeye odaklanıyor, SEC'in bülteni yatırımcı korumasını ele alıyor. Hiçbiri yeni kurumsal ödeme gerekliliği oluşturmuyor.
Ancak birlikte, kurumsal baş finans sorumlularına aşina bir açığı ortaya çıkarıyorlar. Bir ödeme her iç onayı geçebilir ve yine de yanlış alıcıya yönlendirilebilir.
Ödeme yürütmesinin son kilometresi dolandırıcılık savunması önceliği haline geliyor
CFO'lar için soru artık finansın şüpheli faaliyeti tespit edip edemeyeceği değil, kimlik, hesap sahipliği ve ödeme uygunluğunun para hareket ettiği anda güvenilir bilgiye karşı doğrulanıp doğrulanamayacağı.
Hazine ve SEC gelişmeleri, işletmelerin fatura işlemini hızlandırmaya, ödeme onaylarını otomatikleştirmeye ve manuel müdahaleyi azaltmaya yatırım yaptığı kurumsal arka ofis modernizasyonunda bir kopukluğu vurguluyor. Yine de dolandırıcılık önleme tedarik, satıcı yönetimi, siber güvenlik, hazine ve bankacılık ortakları arasında parçalı kalabiliyor.
Tedarikçinin banka talimatlarında acil bir değişiklik talep ettiğini düşünün. E-posta gerçek görünüyor. Fatura mevcut bir satın alma emrine uyuyor. Gönderici devam eden ticari ilişkiye atıfta bulunuyor. Finans çalışanı belirlenmiş onay akışını takip ediyor. Her unsur meşru görünebilir, ancak hiçbiri tek başına varış hesabının amaçlanan tedarikçiye ait olduğunu bağımsız olarak kanıtlamaz.
Bu ayrım, yapay zekanın dolandırıcılık iletişimlerini üretmeyi kolaylaştırıp gerçek yazışmalardan ayırt etmeyi zorlaştırdığı için finans ekiplerinin izlemesi gereken bir ayrım. Geleneksel onay kontrolleri genellikle yetkili bir çalışanın işlemi onayladığını tespit eder. Temel ödeme talimatlarının gerçek olduğunu her zaman tespit etmezler.
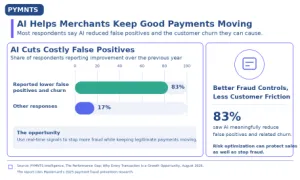
PYMNTS Intelligence raporu "Fraud's Loyalty Tax: How Scams Cost Banks Their Customers" eylülde buldu ki dolandırıcıların SMS veya metinle ilk teması eylül 2025'ten bu yana yüzde 35 arttı ve temmuzda mağdurların yüzde 12'sine ulaştı. E-posta ters yönde hareket etti, yüzde 30 düşerek yüzde 13'e geriledi. E-posta bir yıl öncesine göre metinden 10 puan daha az öndeydi; fark şimdi 1,5 puandan az.
"Siber suçlular eskiden daha hedefli olurdu" dedi Bottomline'da kıdemli risk ve dolandırıcılık sorumlusu Katie Elliott, Çarşamba (7 Ekim) yayınlanan PYMNTS'teki bir röportajda. "Şimdi kitlesel spam, kitlesel kimlik avı yapabiliyorlar." "Orada olan teknolojiyi, yapay zekayı, denemelerini daha büyük, daha geniş, daha hızlı hale getirmek için kullanabilecekleri her aracı kullanıyorlar" diye ekledi.
Dolandırıcılık önleme artık bir veri altyapısı sorunu
Onay ödeme izni verir. Doğrulama ödemenin devam edip etmeyeceğini belirler. Finans departmanları her ikisine de ihtiyaç duyar.
Hazine Salı günkü raporunda Do Not Pay erişimini programların yüzde 4'ünden yüzde 99'a çıkardığını, programın dolandırıcılık önleme araçlarına erişimi kolaylaştırdığını, programa dokuz yeni veri kaynağı eklediğini ve yeni hükümet çapında bir ödeme doğrulama süreci devreye aldığını söyledi.
Hazine'nin Do Not Pay'i genişletmesi, finansal kontrolleri modernleştirirken işletmelerin karşılaştığı bir zorluğu gösteriyor. Doğrulama, bilgi sistemlerinin erişebildiği kadar kullanışlıdır. Federal programın genişletilmiş erişimi yeni analitik araçlardan daha fazlasını gerektirdi. Hazine katılım sürecini kolaylaştırdı, veri kümelerine yetkili erişimi genişletti ve veri paylaşımı ve gizlilik uyumluluğu çalışmalarını tamamladı.
Yine de kurumsal finans ekipleri her tedarikçi, bankacılık ve kimlik kaydını tek bir veritabanında birleştiremez. Gizlilik yükümlülükleri, sözleşmesel kısıtlamalar, tutarsız veri kalitesi ve bölgesel düzenlemeler bilgi paylaşımını karmaşıklaştırır.
Bankalar, ödeme sağlayıcıları ve doğrulama hizmetleri bu nedenle yürütme noktasında güvenilir bilgi sağlama rolünü üstleniyor. ERP ve ödeme teknolojisi sağlayıcıları için fırsat, bu yetenekleri hesap ödemeleri ve hazine iş akışlarına doğrudan entegre etmek, finans ekiplerinin bağlantısız tarama araçlarına danışmasını gerektirmek yerine.
"Ödeme verisi ilginç çünkü gerçekten de işin dijital ayak izi" dedi WEX'te Ürün Yönetimi Kıdemli Başkan Yardımcısı – Mobilite ve Ödemeler Ryan Taylor, Perşembe (8 Ekim) yayınlanan PYMNTS'teki bir röportajda. "Sadece ne harcandığını söylemiyor. Bir ödeme gerçekleştiği o anda işte neler olduğunu söyleyebilir."
Bankalar için soru, yararlanıcı doğrulaması ve dolandırıcılık kontrollerinin tamamlayıcı hizmetlerden temel ödeme altyapısına dönüşüp dönüşemeyeceği haline geliyor. CFO'lar için ilgili performans ölçütleri, bir sistemin kaç şüpheli işlemi işaretlediğinden, meşru ödemeleri aksatmadan kaç geçersiz ödemeyi önlediğine kayabilir.