INC fidye yazılımı operasyonu, yakın zamanda ortaya çıkan SonicWall Secure Mobile Access (SMA) 1000 serisi VPN cihazlarındaki güvenlik açıklarını sömüren "baskın tehdit aktörü" olarak öne çıktı.
Hafta sonu yayımlanan bir raporda Resecurity, INC fidye yazılımının Ağustos 2026'nın başından bu yana faaliyetlerini hızlandırdığını ve veri sızıntısı sitesinde çok sayıda kurbanı listelediğini belirtti. Ransomware.Live'da yer alan istatistiklere göre grup, bugüne kadar 885 kurban ele geçirdiğini iddia ederken, en son kurban 2 Ağustos 2026 tarihinde listeye eklendi.
Saldırıların, keyfi komut çalıştırmayı kolaylaştırmak ve savunmasız cihazların kontrolünü ele geçirmek için birlikte kullanılabilecek CVE-2026-15409 ve CVE-2026-15410 zafiyetlerini sömürdüğü tahmin ediliyor. SonicWall, bu zafiyet çifti için yamaları Temmuz 2026'nın ortalarında yayımlamıştı.
İki zafiyetin de sıfırıncı gün (zero-day) açığı olarak silahlandırıldığı değerlendiriliyor. Rapid7, saldırganların bu ilk erişim noktasını kullanarak yüksek değerli kimlik bilgilerini, aktif oturum veritabanlarını ve Zamana Dayalı Tek Kullanımlık Şifre (TOTP) çok faktörlü kimlik doğrulama (MFA) tohum yapılandırmalarını çaldığını belirtti. Saldırganların bu hamleyle uzun vadeli ve kalıcı bir erişim sağlamayı ve nihayetinde şirketin iç ağına doğru yatay hareketler gerçekleştirmeyi hedeflediği aktarıldı.
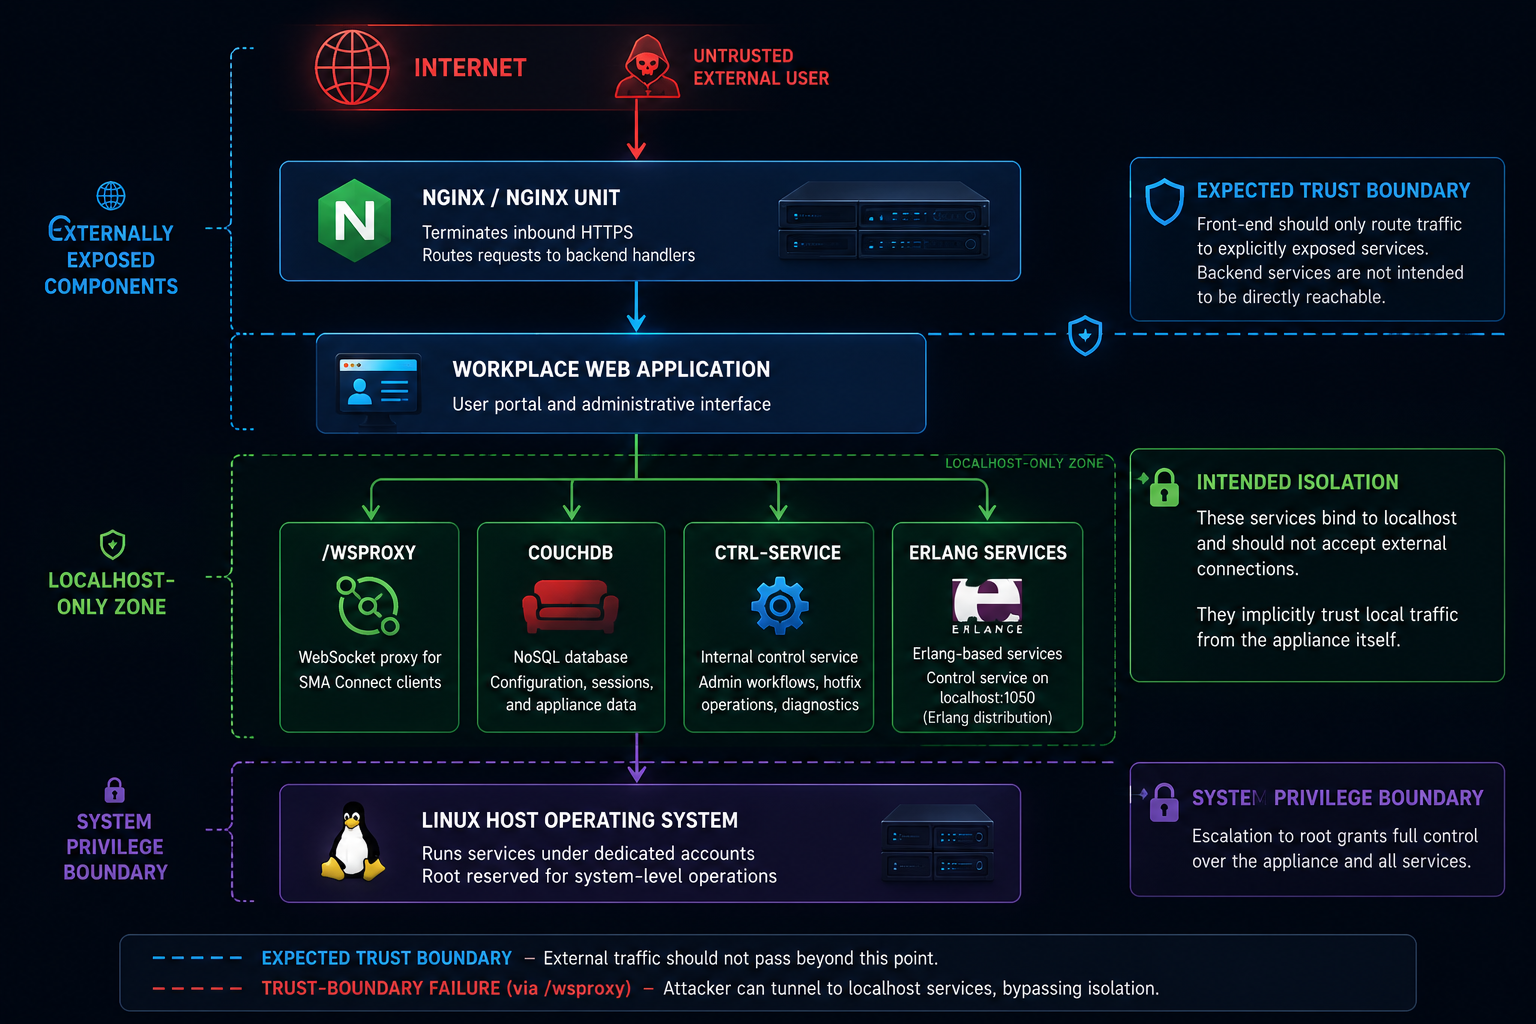
Takip eden bir başka raporda Volexity, 22 Haziran 2026'da başlayan ve açıklanmadan önceki sömürüleri, UTA0533 olarak takip ettiği bir tehdit kümesine atfetti. Saldırılar, açık kaynaklı bir HTTP proxy'si olan Suo5'i başlatmak için kullanılan KNUCKLEBALL adlı bir Python betiğinin ve Behinder'a benzer ORANGETAIL adlı özel bir Java web kabuğunun dağıtılmasını içeriyor.
Rapid7 daha sonra The Hacker News'a yaptığı açıklamada, bu kampanyanın kendi soruşturmalarıyla önemli taktiksel örtüşmeler paylaştığını belirtti.