

KREMLIN bankacılık kötü amaçlı yazılımı Chrome ve Edge'i ele geçirip kimlik bilgilerini ve oturum jetonlarını çalıyor
Ravie Lakshmanan 15 Eyl 2026 Siber Suç / Tarayıcı Güvenliği
Siber güvenlik araştırmacıları, KREMLIN adlı araç setini dağıtan daha önce belgelenmemiş bir Brezilya bankacılık kötü amaçlı yazılımı operasyonuna ışık tuttu.
Elastic Security Labs bu aktiviteyi REF9334 takma adıyla izliyor. Tehdit aktörü en az Mayıs 2025'ten beri aktif. Bir düzine Brezilya bankasını taklit eden yemler kullanıyor ve Google Chrome ile Microsoft Edge'e kötü amaçlı bir tarayıcı uzantısı yüklüyor.
Güvenlik araştırmacıları Cyril François ve Andrew Pease, The Hacker News ile paylaşılan teknik raporda şunları söyledi: "KREMLIN kötü amaçlı yazılım ekosistemi, kimlik bilgilerini, oturum jetonlarını ve hassas verileri çalmak için çok aşamalı JavaScript yükleyicileri, özel C++ yükleyicileri ve kötü amaçlı tarayıcı uzantıları kullanıyor."
"Kötü amaçlı tarayıcı uzantıları, Secure Preferences'i manipüle ederek ve gerekli HMAC'leri ile App-Bound şifrelenmiş hash'leri yeniden oluşturarak Chromium bütünlük mekanizmalarını atlıyor."
Operasyonun belirleyici yönü, tehdit aktörünün kontrolündeki altyapıyı gizlemek için blok zincirinin kullanılması. Ethereum akıllı sözleşmeleri, komuta ve kontrol uç noktalarını ve yük barındırma konumlarını dinamik olarak güncellemek için ölü düşüş çözümleyicisi olarak kullanılıyor ve böylece operasyon kesintiye uğratılamıyor.
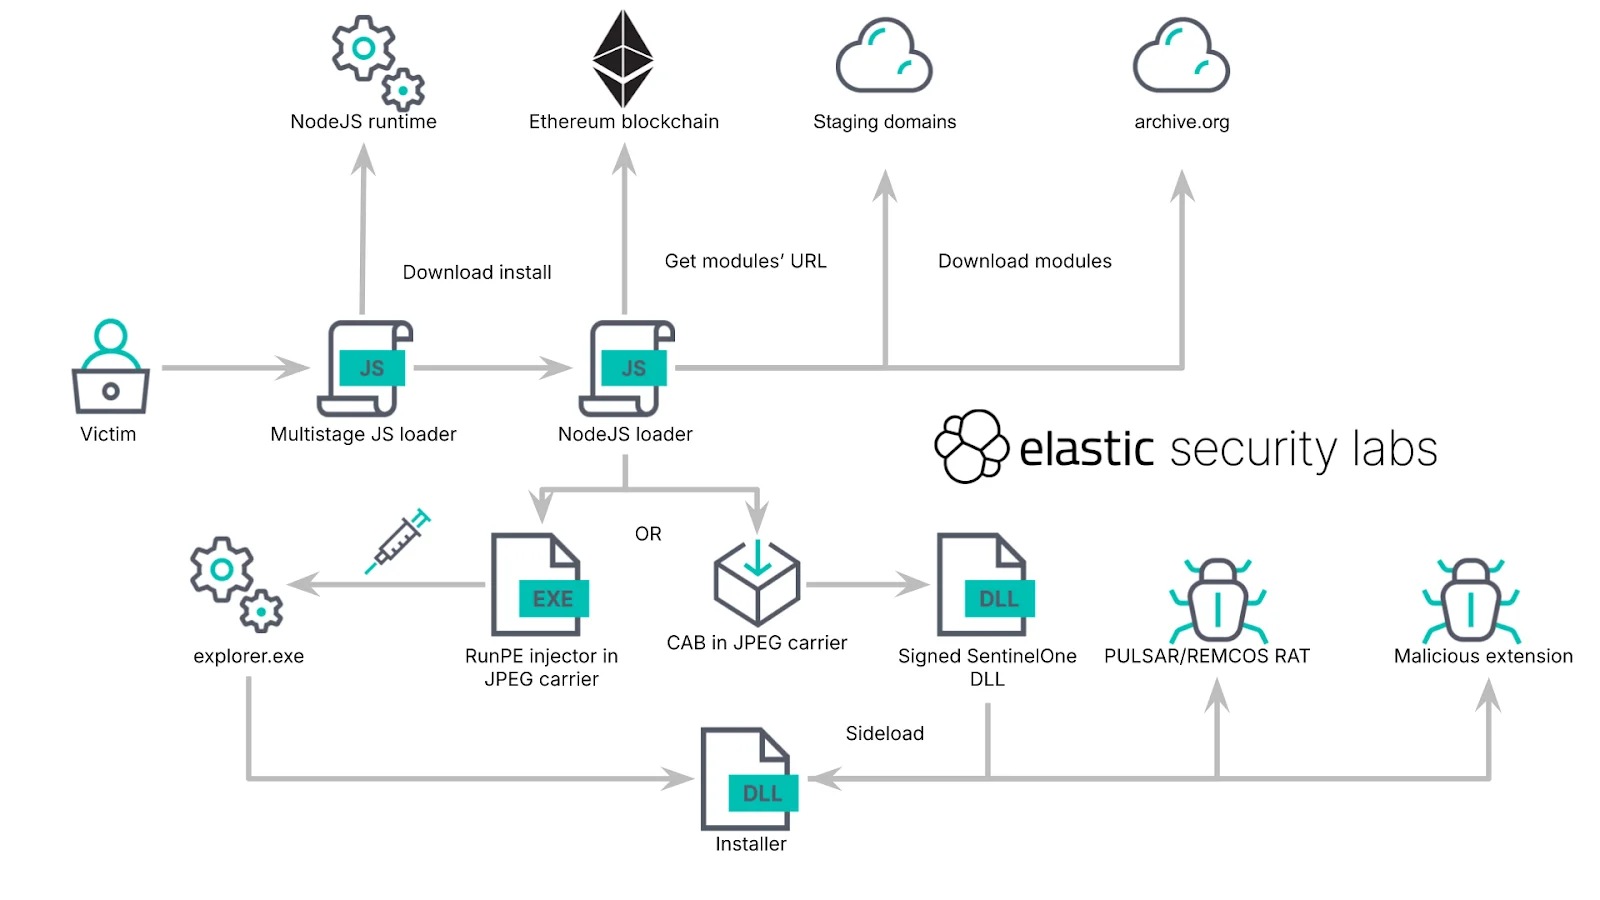
KREMLIN'in başlangıç noktası, bankacılık, fatura veya şirket belgesi gibi görünen ve kurban tarafından manuel olarak çalıştırılan bir JavaScript dosyası. Bu, ek yükleri indirip kurmadan önce bir sonraki aşamayı başlatmayan, yalnızca kum havuzu veya sanal makine içinde çalışmıyorsa ilerleyen çok aşamalı bir yükleyicinin çalışmasına yol açıyor.
İkinci aşama dört görev yapmak üzere tasarlandı: planlanmış bir görev aracılığıyla kalıcılık sağlamak, indirme konumlarını bir Ethereum akıllı sözleşmesinden almak, gerekli ikili dosyaları bu konumlardan indirmek ve üçüncü aşamayı çalıştırmak. Yük URL'leri aşağıdaki programlara ev sahipliği yapıyor:
Kötü amaçlı bir tarayıcı uzantısı yükleyici yükü
.NET PE Enjektörü
"SentinelMemoryScanner.exe", DLL yan yüklemesi için kullanılan SentinelOne ile ilişkili meşru bir ikili dosya
Özellikle C++ yükleyici, "SentinelAgentCore.dll"i taklit eden imzalanmamış ana yükünü yan yüklemek için SentinelOne ikili dosyasını kötüye kullanıyor. Çalıştırıldığında DLL, çalışan işlemler listesini tarayarak ve CPU sayısı ve RAM kapasitesi gibi makine donanım özelliklerini kontrol ederek JavaScript yükleyiciyle aynı kum havuzu ve sanal makine atlatma kontrollerini gerçekleştiriyor.
Çalışan işlemlerden herhangi biri sabit kodlu listesindeki bir adla eşleşirse ve sistemde 2 CPU yoksa veya 3 GB RAM'i aşmıyorsa kötü amaçlı yazılım çalışmasını sonlandırıyor. KREMLIN aynı Ethereum akıllı sözleşmesine de başvurarak volmira[.]site ve zaviro[.]online olmak üzere iki alan adı alıyor ve tarayıcı uzantısı sürümünü ("1.0.0") ve kimliğini ("ndpbidppejfanjbhfgjlohfanbfbklff") öğrenmek için ilkinin sorgusunu yapıyor. Uzantı "AVSync System Inc." adını kullanıyor.
Araştırmacılar şöyle dedi: "Arşivi indirmeden önce kötü amaçlı yazılım uzantının zaten kurulu olup olmadığını kontrol ediyor ve öyleyse kurulu sürümü sunucu tarafından bildirilen sürümle karşılaştırıyor." "Uzantıyı yalnızca yerel bir kurulum bulunmadığında veya sürümler farklı olduğunda indiriyor. Ardından Chrome uzantısını ZIP arşivi olarak indiriyor."
Uzantıyı Chromium tabanlı tarayıcılara yüklemek için Secure Preferences koruma mekanizmasını tetiklemeden Phantom Extension ve GhostChrome-X adlı kamuya açık belgelenmiş bir bütünlük atlatma tekniğinden yararlanıyor. Fikir, Secure Preferences dosyasını değiştirmek, Chrome'un geliştirici modunu etkinleştirmek ve kötü amaçlı Chrome uzantısını kaydetmek için "protection.macs" JSON nesnesini sahte meta verilerle güncellemek.
Aynı yaklaşımın Çin bağlantılı APT31 aktörü tarafından da benimsendiğini belirtmek gerekiyor. APT31, Ağustos 2026 sonundaki kampanyada artık yama yapılmış Chrome ve Windows sıfırıncı gün açıklarından oluşan BlueMoon exploit kitini kullanarak kimlik bilgisi çalan GemStone kod adlı tarayıcı uzantısını yükledi.
Uzantı kurulduktan sonra KREMLIN, tarayıcı sekmeleri, çerezler, depolama ve webRequest API'sine geniş erişim talep ettikten sonra her profil için tarayıcı verilerini topluyor ve C2 sunucusu ("luizestrelhashapr[.]online:443") üzerinden dışarı aktarıyor. Ayrıca tarayıcının deposuna saklanan ve C2 iletişimlerine eklenen benzersiz bir kurban tanımlayıcısı oluşturuyor.
Uzantı, C2 sunucusuyla bir WebSocket kanalı kurduktan sonra aşağıdaki komutları destekliyor:
Seçili veya aktif sekmenin ekran görüntüsünü al ve sıkıştırılmış bir görüntü yükle
Sekmeleri, alan adlarını ve aktif durumunu say ve listeyi yükle
Seçili veya aktif sekmeden çerezleri, sessionStorage'ı ve localStorage'ı çal
Önceki 15 günden en fazla 1.000 geçmiş girdisi topla
Seçili veya aktif sayfanın tam HTML kaynağını çıkar ve yükle
Saldırgan tarafından kontrol edilen HTML'i indir
WebSocket'in yanı sıra uzantı, CSS dosyası getirmesi gibi görünen isteklerle "/google_api/" uç noktasını periyodik olarak yokluyor. Bu yolların her biri belirli bir komutla eşleştirildi:
108766d0.css, çerezleri ve depolamayı yüklemek için
41f7b187.css, sekme kimliklerini, alan adlarını ve aktif sekme durumunu yüklemek için
b83fa72d.css, önceki 15 günden sıkıştırılmış tarayıcı geçmişini yüklemek için
0f51ad2f.css, sayfa URL'si ve istemci kimliğiyle birlikte sıkıştırılmış JPEG ekran görüntüsü yüklemek için
e4cce14e.css, sayfa URL'si ve istemci kimliğiyle birlikte sıkıştırılmış tam sayfa HTML'i yüklemek için
6c0c92f6.css, engellenen isteği yüklemek için
81d47cb6.css, alan adları listesi ve HTTP engelleme kuralları içeren hedefleme yapılandırmasını almak için
a98cb43d.css, hedef URL'leri içeren yönlendirme kurallarını almak için
KREMLIN'in arkasındaki aktörlerin en az Mayıs 2025'ten beri aktif olduğu değerlendiriliyor; bu süre zarfında kötü amaçlı tarayıcı uzantıları kurdular ve Pulsar RAT ve Remcos RAT gibi raflardan temin edilebilen Truva atları dağıttılar. Ethereum akıllı sözleşmelerine geçişin 19 Mayıs 2026'da gerçekleştiği belirtiliyor. Toplamda grup, 16 Haziran 2025'ten bu yana yedi ayrı kampanyaya bağlandı.
Kum havuzu karşıtı mekanizmasının bir parçası olarak kötü amaçlı yazılım, kayıtlı olmayan bir alan adından bir sayfa indirmeye çalışarak ağ kanarya kontrolü yapıyor. Başka bir deyişle, geçerli bir yanıt alırsa bu muhtemelen ağ bağlantısını simüle eden bir kum havuzunu gösteriyor. Böyle bir durumda kötü amaçlı yazılım kasıtlı olarak çöküyor.
Elastic, ağ kanarya alan adını kaydettiğini ve ağ kanarya alan adına giriş yapmaya çalışan 1.515 enfekte sistem tespit ettiğini söyledi. Sistemlerin %98'inden fazlası Brezilya'ya coğrafi olarak konumlandırıldı.
Elastic şöyle dedi: "Bu sistemler KREMLIN'in son bileşeniyle hâlâ enfekte olsa da bu durum kampanyanın savunma mekanizmalarını geçici olarak bozdu ve manipüle etti ve bu da savunma ekiplerine enfekte uç noktaları tanımlamak ve düzeltmek için ek süre sağlayabilir."



