
OpenCode yapay zekâ kodlama ajanındaki bir açık, geliştiricinin oturum açması sırasında kötü amaçlı ya da ele geçirilmiş bir MCP sunucusunun geliştiricinin Windows ya da WSL makinesinde kod çalıştırmasına izin veriyordu. OpenCode, dış araçlar eklemek için MCP (Model Context Protocol) sunucularına bağlanıyor ve bu kod geliştiricinin kendi yetkileriyle çalışacaktı.
OpenCode'un arkasındaki şirket Anomaly, açığı 28 Eylül'de 1.18.33 sürümünde düzeltti. CVE talep etmedi ve güvenlik duyurusu yayımlamadığı için tarama araçları hâlâ risk altında olan sürümleri işaretlemeyecek: 1.0.137'den 1.18.32'ye kadar.
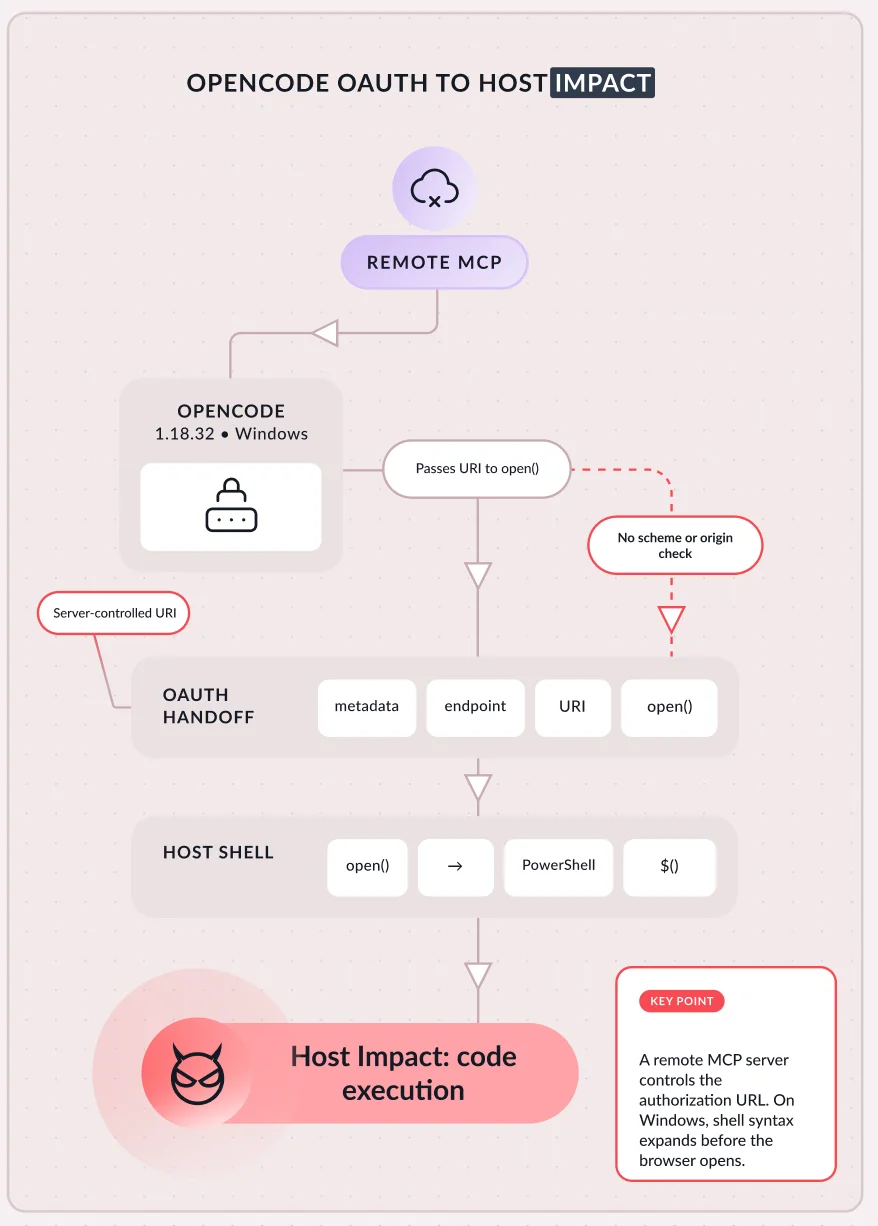
Oturum açma sırasında sunucu, kullanıcının yönlendirildiği web adresini kendisi sağlıyor, yani OAuth "yetkilendirme uç noktası". Windows ve WSL'de OpenCode bu adresi tarayıcıda açan bir yardımcıya iletiyordu. Yardımcı adresi PowerShell komutunun etrafına kaçış yapmadan kuruyordu, bu yüzden komut taşıyan şekilde yazılmış bir adres o komutu çalıştıracaktı.
Tarayıcı adımı yalnızca geliştirici opencode mcp auth komutunu çalıştırarak ya da eşleşen isteği yaparak oturum açmaya başladığında gerçekleşiyor. Sunucunun yapılandırılmış olması ya da oturum açılması buna ulaşmıyor.
Saldırganın, geliştiricinin eklediği uzaktan bir MCP sunucusunun kontrolüne sahip olması gerekiyor ve bu sunucu baştan itibaren düşmanca olmak zorunda değil. Sonradan ele geçirilen ya da el değiştiren bir alan adı aynı adresi taşıyabilir.
Açığı bulan ve 19 Ekim'de açıklayan Pillar Security, açığı kritik olarak değerlendiriyor ve önerilen şiddet puanı 10 üzerinden 9.8.
Açık, Windows ve Windows Alt Sistemi için Linux (WSL) üzerindeki OpenCode'u etkiliyor. macOS ve Linux etkilenmiyor çünkü OpenCode orada tarayıcıyı kabuk üzerinden geçirmeden açıyor.
OpenCode düzeltmeyi rutin bir değişiklik olarak yayımladı. Bunu taşıyan pull request tarayıcı başlatma kodunun yeniden düzenlenmesi olarak tanımlanıyor ve ne pull request ne de sürüm notları bir güvenlik açığından söz ediyor.
Anomaly CVE talep etmedi ve danışma yayımlamadı. Güvenlik politikası, kullanıcının yapılandırdığı MCP sunucularının "güven sınırımızın dışında" olduğunu söylüyor.
Pillar açığı 29 Ağustos'ta gizlice bildirdi ve daha sonra Anomaly'den CVE talep etmesi için yeniden düşünmesini istedi. Pillar'a göre Anomaly'nin yanıtı, kötü amaçlı bir MCP sunucusunun tehdit modelinin dışında olduğu yönündeydi.
CVE olmadığı için açık tarayıcılarda ya da bağımlılık uyarılarında görünmeyecek, bu yüzden etkilenen kurulumları bulmak OpenCode sürümünü doğrudan kontrol etmeyi gerektiriyor. Anomaly bu yıl OpenCode'daki diğer kod yürütme açıkları için danışmalar yayımladı, bunlardan biri ağustos ayında düzeltildi.
Aynı tür açık daha önce de ortaya çıktı. Temmuz 2025'te mcp-remote proxy'si neredeyse aynı hatayı taşıyordu; kötü amaçlı bir sunucunun yetkilendirme uç noktası komut satırına ulaşıyordu. Buna CVE-2025-6514 atandı.
OpenCode'un tarayıcı yardımcısı yaygın kullanılan open paketidir. Windows davranışı 2023'te komut enjeksiyon riski olarak rapor edildi ve open'ın 11. sürümünde düzeltildi, ancak OpenCode daha eski bir sürümde kaldı.
Bu sınıf için olağan savunma adresin HTTP ya da HTTPS kullanıp kullanmadığını kontrol etmektir. Burada işe yaramıyor çünkü saldırı sıradan bir HTTPS adresi kullanıyor. OpenCode bu kontrolü de ekledi ancak açık, düzeltilmiş sürüme güncellenmesiyle kapatıldı.
Ne Yapmalı
Windows ya da WSL'de OpenCode çalıştıran herkesin yükseltme yapması ve bağlandığı sunucuları kontrol etmesi gerekiyor.
OpenCode 1.18.33 ya da daha yeniye yükseltin.
Henüz yükseltilemiyorsa, OpenCode yapılandırmanızdan doğrulamadığınız uzaktan MCP sunucularını kaldırın.
Yapılandırılmış sunucuları görmek için opencode mcp list komutunu çalıştırın.
Pillar, açığın saldırılarda kullanıldığına dair bir işaret görmediğini bildirdi ve geçmiş sömürü için kontrol edilecek göstergeler yayımlamadı. Açık, aynı dönemde açıklanan ve bazı kullanıcıların OpenAI, Anthropic ve Google için saklanan API anahtarlarını açığa çıkarmış olabileceği OpenCode'un barındırılan Console'undaki ihlalden ayrı.

