
Siber güvenlik araştırmacıları, Çin bağlantılı olduğu değerlendirilen şüpheli bir tehdit aktörünün düzenlediği ve yapay zekâ destekli olduğu görülen bir saldırıda PHP2Shell açıklarının kullanılarak savunmasız sistemlerin ele geçirildiğini açıkladı.
25 Ekim 2026’da gözlemlenen faaliyette saldırgan, PHP2Shell’i bir Linux çekirdeği ayrıcalık yükseltme açığıyla birleştirerek 25 sunucuyu kökledi; bunların üçü ABD hükümetine bağlı bir ortamda bulunuyordu.
Siber güvenlik firması Dream’in açıklamasına göre etkilenen cihazlar belirli bir büyük üreticinin güvenlik duvarı yazılımının belirli sürümlerini çalıştırıyor. Saldırgan ardından Active Directory’ye saldırdı. Kurtarılan bulgular kimlik bilgisi çıkarımı ve dizin numaralandırmasını doğruluyor.
Etkilenen üreticinin adı açıklanmadı ancak İsrail merkezli şirketin ilgili kuruluşu bilgilendirdiği belirtildi. Saldırı zinciri PHP ve Linux çekirdeğini etkileyen iki açık grubunu bir araya getiriyor.
PHP2Shell, kimlik doğrulaması olmadan uzaktan kod çalıştırmaya yol açabilen CVE-2026-109618 ve CVE-2026-109619 olarak izlenen bir çift açık. CVSS puanları 9,2.
Fragnesia, CVE-2026-46300 olarak izlenen Linux çekirdeği yerel ayrıcalık yükseltme açığı. CVSS puanı 7,8.
“Kurtardığımız uygulama, PHP2Shell için bilinen herhangi bir genel istismarın kopyası olmayan özel, kamuya açık olmayan bir derleme. Aynı temel kavramı izliyor ancak özellikle hedeflenen güvenlik duvarı platformu için bağımsız olarak geliştirilmiş ve uyarlanmış görünüyor.” değerlendirmesini Dream araştırmacıları yaptı.
“Açık, güvenlik duvarının appweb yönetim sunucusundaki PHP’nin session.upload_progress mekanizmasını hedefliyor. Güvenlik duvarı işletim sistemi PHP 8.0.30 kullanıyor ve yüksek bellek limiti saldırının bellek bozulması aşamalarını mümkün kılıyor.”
PHP2Shell istismar zincirinin özel silahlandırması, CVE-2026-46300 ile birlikte ABD, Japonya, Tayvan ve Güney Kore’deki 25 sunucuyu köklemiş.
Dream’in keşfettiği bulgular, operasyonun bir laboratuvar ortamında istismar geliştirme ile başladığını ve ardından ABD’li bir hükümet kuruluşunun dahili Active Directory alanına kalıcı erişim sağlandığını gösteriyor.
“Köklenince saldırgan, ABD hükümetine bağlı ortamdaki üç belirli sunucuya odaklandı.” şirket not etti.
Yapay zekâ destekli araçlara dair bağlantılar, saldırı altyapısında Anthropic’in Claude Code’unun kurulduğuna dair kanıttan ve FOFA için API anahtarlarının yanı sıra DeepSeek ve Kimi’den büyük dil modelleri yapılandırılmış yapay zekâ destekli bir saldırı platformu olan aiscan’ın varlığından geliyor.
Üstelik kod yapısı, yorumlama stili ve yaklaşık 40 betikteki tutarlılık, geliştirme sürecinde yapay zekânın kullanıldığını düşündürüyor. Dream’e göre tüm operasyon şu şekilde ilerledi.
Saldırgan, FOFA’yı dünya genelinde yönetim arayüzleri açık yaklaşık 19.000 internete açık güvenlik duvarını belirlemek için kullandı.
Özel bir sürüm tarayıcısı, bu cihazlardan hangilerinin çevrimiçi olduğu ve hangi işletim sistemi sürümünü çalıştırdığını belirlemek için çalıştırıldı. Yaklaşık 5.000 cihaz sürüm bilgisiyle yanıt verdi.
Saldırgan sunucuları ABD, Japonya, Tayvan ve Güney Kore’de bulunanlara filtreledi ve kapsamı PHP 8.0.30 çalıştıran daha yeni sürüm dallarını eşleştiren sistemlerle sınırladı. Bu adım 240 hedef verdi.
Hedef listesi, PHP2Shell-Fragnesia zincirini istismar eden, güvenlik duvarındaki herkese açık bir dizine PHP web kabuğu yerleştiren, kök erişimini doğrulayan ve hedefin ana bilgisayar adını ve IP’sini bir CSV dosyasına kaydeden otomatik bir toplu çalıştırıcıya girdi olarak verildi. Bu adım saldırganın 24 sunucuya kök erişimi elde etmesini sağladı.
Başarıyla ele geçirilen sistemlerden ikisi ABD hükümetine bağlı bir kuruluşa ait olarak belirlendi. Bunlardan biri 23 Ekim 2026’da TSİ 23.14’te köklendikten kısa süre sonra çöktü ve bir daha çevrimiçi gelmedi. Saldırgan 24 Ekim 2026’da TSİ 13.09’da ikinci bir sistemi başarıyla köklemek için özel bir kampanya yürüttü.
Saldırgan ikinci sistemi, ele geçirilen güvenlik duvarını operatörün altyapısına geri bağlayan ters SSH tüneli aracılığıyla dahili ağa kalıcı bir kanal kurmak için kullandı. TSİ 14.35’te üçüncü hükümet sunucusu aynı yöntemle ele geçirildi; tek fark bu sunucunun tünel üzerinden erişilebilen dahili bir güvenlik duvarı yönetim sunucusu olmasıydı. Köklenen sunucu sayısı 25’e ulaştı.
Saldırgan Active Directory’yi hedefleyerek LDAP hizmet hesabı parolasını çözdü, kullanıcıları numaralandırdı ve her kullanıcı hesabına kuruluş temalı parolalarla parola püskürtme yaptı; kimlik bilgisi çıkarmaya çalıştı. Operasyon ayrıca arka kapı Active Directory hesapları oluşturma girişiminde de bulundu.
Tehdit aktörünün geçerli kimlik bilgilerini başarıyla bulup bulamadığı ya da arka kapı hesapları oluşturup oluşturmadığı belirsiz. Bu nedenle ihlalin tam kapsamı belirsizliğini koruyor.
“ABD, Japonya, Tayvan ve Güney Kore, Pasifik tiyatrosunda Çin’e bağlı siber operasyonlar için dört birincil stratejik rakip ve istihbarat hedefi olduğundan, bu durum potansiyel devlet destekli bir düşman çabasını gösteriyor.” Dream dedi.
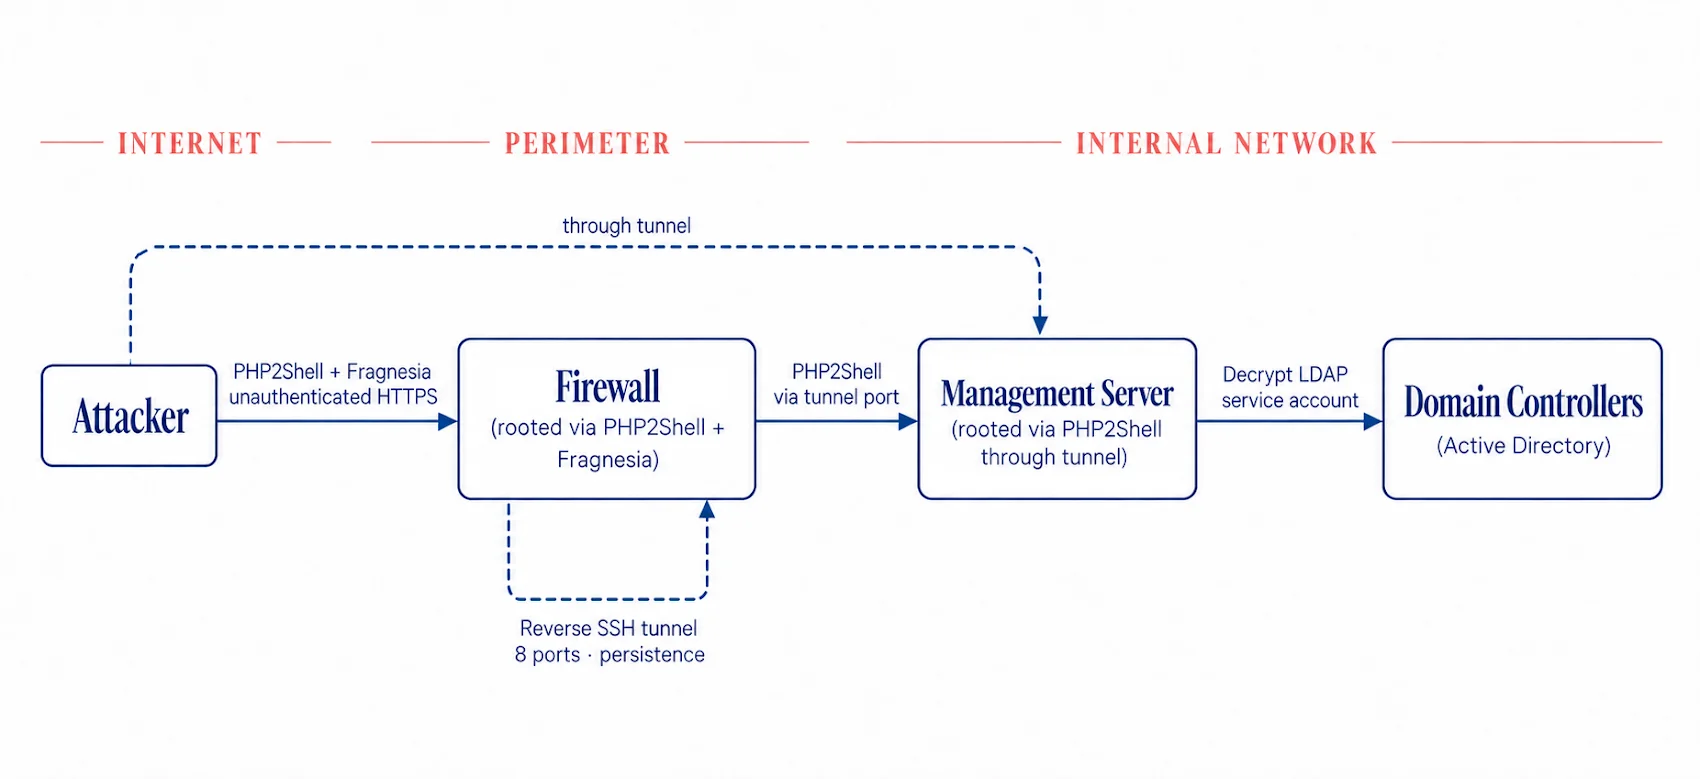
“Operasyon, açık bir yönetim arayüzünün bir kuruluşun kimlik altyapısına nasıl yol açabileceğini gösteriyor. Diğer 22 köklenen güvenlik duvarı aktif web kabuklarıyla park halinde kaldı. ABD hükümeti kuruluşuna yönelik kalıcı tünel muhtemelen hâlâ çalışıyor. Ve saldırgan, ek işletim sistemi sürümleri için profiller geliştirdikçe yeniden ziyaret edebileceği 19.000 parmak izi almış hedefe sahip.”
Açıklama, PHP2Shell açıklarının vahşi doğada sınırlı istismara uğradığı bir dönemde geldi; tehdit aktörleri, bunları kampanyalarına entegre etmelerine rağmen kanıt kavramını güvenilir bir saldırı vektörüne dönüştürmedeki zorlukları vurguladı.
“Pratikte sömürülemez çöp. Gerçek hedefleri sömürmek için her biri benzersiz olan ve kaba kuvvetle bulunması imkânsız libphp.so’dan ofsetlere ihtiyacınız var. Kendi test tezgâhınızda yeniden üretebilirsiniz ya da zaten hedef dosya sistemine erişiminiz varsa.” XSS forumunda c0d3x takma adını kullanan bir üye, Flare’e göre söyledi.


